- FamousSparrow cible de manière intense des organisations gouvernementales en Amérique latine. ESET estime que cette concentration n’est pas fortuite et qu’elle reflète probablement la réaction de la Chine à plusieurs initiatives récentes des États-Unis dans la région.
- Depuis août 2025, le groupe semble avoir abandonné SparrowDoor au profit de SparroWocky, une nouvelle porte dérobée personnalisée développée en C++.
- SparroWocky marque une évolution technique dans l’arsenal de FamousSparrow, avec l’intégration directe de code open source dans ses outils malveillants.
- Le nom SparroWocky fait référence au poème Jabberwocky de Lewis Carroll, dont les premiers vers figuraient dans les premiers échantillons analysés par ESET.
La surveillance menée par ESET Research a révélé que FamousSparrow, groupe APT aligné sur la Chine, déploie depuis au moins août 2025 une nouvelle porte dérobée, SparroWocky, dans plusieurs pays d’Amérique latine. Les chercheurs l’ont ainsi nommée parce que les premiers échantillons contenaient tous la première strophe de « Jabberwocky », poème en vers nonsensiques de Lewis Carroll, auteur des Aventures d’Alice au pays des merveilles.
SparroWocky est une porte dérobée modulaire en C++. Son architecture témoigne d’une connaissance approfondie des mécanismes d’anti-analyse et du fonctionnement interne de Windows. FamousSparrow y intègre désormais directement du code issu de projets open source. « Heureusement, malgré son niveau avancé, le fonctionnement interne de SparroWocky est bien moins obscur qu’un « gyre and gimble in the wabe ». Un examen « through and through [of] the vorpal blade » nous a donc permis de proposer une analyse détaillée de la porte dérobée », explique Alexandre Côté Cyr, chercheur chez ESET, qui a fait cette découverte en enquêtant sur le groupe.
Cette campagne contre des cibles de premier plan a commencé en juillet 2025. Du milieu de 2025 jusqu’en 2026, 90 % des cibles du groupe enregistrées dans la télémétrie d’ESET se trouvaient en Amérique latine. « Nous avons observé le déploiement de la nouvelle porte dérobée contre des entités gouvernementales en Argentine, en Équateur, au Guatemala, au Honduras, au Panama, au Pérou, à Porto Rico et au Venezuela. Une telle concentration constitue un cas rare parmi les groupes APT alignés sur la Chine suivis par ESET, généralement observés dans différentes régions du monde sur une période aussi longue », explique Alexandre Côté Cyr.
ESET estime que cette concentration n’est pas fortuite et reflète probablement la réaction de la Chine à plusieurs initiatives récentes des États-Unis. Le second mandat du président Donald Trump a réaffirmé de manière offensive les intérêts américains en Amérique latine, menaçant des investissements chinois de long terme dans l’énergie, l’extraction minière et les télécommunications. FamousSparrow chercherait ainsi à mieux surveiller et anticiper les réactions des gouvernements locaux. Au Panama, l’une des entités ciblées participe au différend commercial concernant deux grands ports de la zone du canal, exploités jusqu’à récemment par une entreprise basée en Chine.
SparroWocky peut lancer des fichiers arbitraires, agir comme proxy TCP, exécuter des commandes, exfiltrer des fichiers et effectuer périodiquement des captures d’écran. Elle recueille le nom de l’ordinateur, le nom d’utilisateur, le nom de domaine, la version de Windows et les adresses IP des interfaces réseau. Les informations exfiltrées sont chiffrées avec RC4 et transmises par TLS. Selon sa configuration, la porte dérobée assure sa persistance au moyen d’un service dédié ou d’une entrée dans une clé Run du registre.
Pour compliquer son analyse et contourner les logiciels de sécurité, SparroWocky manipule des structures mémoire de bas niveau et modifie le code pendant son exécution. Alors que FamousSparrow utilisait auparavant des outils offensifs open source parallèlement à sa porte dérobée, le groupe en intègre désormais directement le code. SparroWocky peut aussi charger et exécuter des Beacon Object Files, fichiers exécutables pris en charge par de nombreux outils de red teaming et de test d’intrusion.
Actif depuis au moins 2019, FamousSparrow a été documenté publiquement par ESET Research en septembre 2021 lors de l’exploitation de ProxyLogon. D’abord connu pour cibler des hôtels dans le monde entier, le groupe a également visé des gouvernements, des organisations internationales, des associations professionnelles, des entreprises d’ingénierie et des cabinets d’avocats.
ESET attribue avec un haut niveau de confiance cette campagne et SparroWocky à FamousSparrow. Lors de certaines des premières attaques, SparroWocky a été déployée par SparrowDoor, porte dérobée dont FamousSparrow est le seul utilisateur connu. La victimologie correspond au ciblage antérieur du groupe, et ESET a enregistré des tentatives de déploiement dans de nombreuses organisations déjà visées avec SparrowDoor.
Pour en savoir plus sur SparroWocky et consulter l’analyse technique complète publiée par ESET Research, rendez-vous sur WeLiveSecurity.
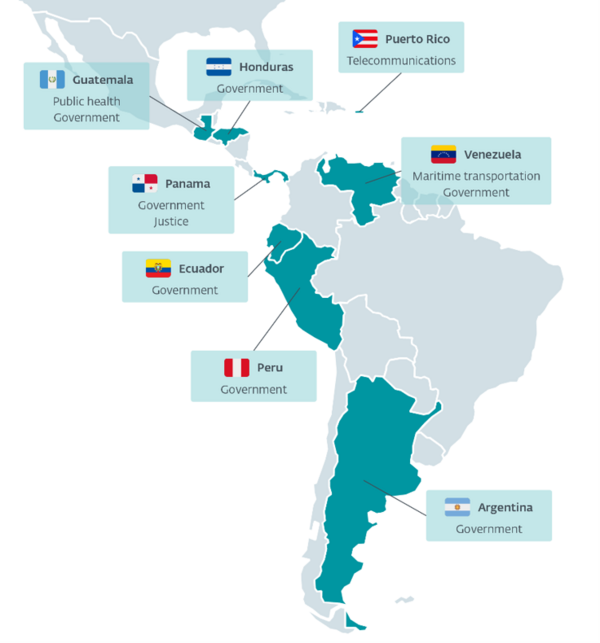
Répartition géographique des victimes de SparroWocky
Contact Presse :
Jolya COHOUNDO : presse@eset-nod32.fr
À propos d'ESET
ESET®, entreprise européenne de cybersécurité reconnue mondialement, se positionne comme un acteur majeur dans la protection numérique grâce à une approche technologique innovante et complète. Fondée en Europe et disposant de bureaux internationaux, ESET combine la puissance de l'intelligence artificielle et l'expertise humaine pour développer des solutions de sécurité avancées, capables de prévenir et contrer efficacement les cybermenaces émergentes, connues et inconnues. Ses technologies, entièrement conçues dans l'UE, couvrent la protection des terminaux, du cloud et des systèmes mobiles, et se distinguent par leur robustesse, leur efficacité et leur facilité d'utilisation, offrant ainsi une défense en temps réel 24/7 aux entreprises, infrastructures critiques et utilisateurs individuels. Grâce à ses centres de recherche et développement et son réseau mondial de partenaires, ESET propose des solutions de cybersécurité intégrant un chiffrement ultra-sécurisé, une authentification multifactorielle et des renseignements approfondis sur les menaces, s'adaptant constamment à l'évolution rapide du paysage numérique.
Pour plus d’informations, consultez www.eset.com/fr
et suivez-nous sur LinkedIn, Facebook et Instagram.