Conoce la diferencia entre virus, malware, estafas y ataques informáticos para saber cómo actuar con confianza.
Puntos clave
Respuesta breve: Los virus verdaderos que se autorreplican son extremadamente raros en un iPhone convencional (sin jailbreak).
Por qué: El ecosistema cerrado de Apple y el aislamiento de procesos hacen que iOS esté diseñado para ejecutar las aplicaciones en entornos independientes, lo que reduce significativamente la capacidad de propagación de los virus.
Amenazas reales: Phishing, mensajes de texto fraudulentos, ventanas emergentes falsas, perfiles maliciosos, malware y spyware, no virus.
Advertencia sobre ventanas emergentes: Las alertas de «Virus detectado» en los iPhone son casi siempre falsas.
El mito del análisis de virus: No es posible ni necesario ejecutar análisis antivirus tradicionales en iOS. Sin embargo, se recomienda realizar revisiones generales del dispositivo.
Qué ayuda a protegerte: Estar informado, navegar de forma segura, configurar adecuadamente el dispositivo y adoptar prácticas modernas de seguridad móvil.
Por lo general, todo comienza con un sobresalto: una ventana emergente parpadeante que advierte sobre un virus, un teléfono que de repente parece funcionar más lento o un mensaje sospechoso que afirma que tu Apple ID está comprometido. Es fácil llegar a la peor conclusión: mi iPhone tiene un virus.
Respira. En casi todos los casos, esa suposición es incorrecta.
En la mayoría de las situaciones, el verdadero problema no es si tu iPhone tiene un virus tradicional, sino si algo o alguien está intentando engañarte para hacerte creer eso. Conocer cuáles son las amenazas reales es clave para mantener la calma y protegerte en el panorama actual de amenazas móviles.
¿Pueden los iPhone infectarse con virus? La respuesta corta
Los virus verdaderos que se autorreplican prácticamente no existen en los iPhone estándar que no tienen jailbreak, gracias a las protecciones de seguridad integradas de Apple.
Sin embargo, esto no significa que los iPhone sean inmunes a las amenazas. Los usuarios aún pueden encontrarse con estafas, ataques de phishing, aplicaciones maliciosas y otras formas de ataque que no dependen de los virus tradicionales que se autorreplican.
Virus vs. malware
Un virus es un tipo específico de malware que se adjunta a archivos o programas y se propaga cuando estos se ejecutan.
Malware es un término más amplio que engloba cualquier software malicioso, incluidos virus, gusanos, troyanos, ransomware, spyware y otros.
Por qué «antivirus» pasó a ser «antimalware»
Las soluciones antivirus tradicionales estaban diseñadas principalmente para detectar virus. A medida que las amenazas informáticas evolucionaron y fueron más allá de los virus, los productos de seguridad ampliaron sus capacidades. El término «antimalware» refleja mejor la protección frente a toda la variedad de amenazas actuales, y no solo frente a los virus.
Por qué los iPhone rara vez se infectan con virus (y por qué esa no es toda la historia)
El ecosistema iOS de Apple está diseñado para dificultar enormemente la implementación de malware tradicional, especialmente de virus que se propagan por sí mismos.
Aislamiento de aplicaciones (sandboxing)
Cada aplicación de tu iPhone se ejecuta en un entorno controlado, aislado de las demás aplicaciones y del sistema operativo. Esto significa que una aplicación comprometida no puede infectar fácilmente a otras.
Revisión de la App Store y firma de código
Las aplicaciones deben superar el proceso de revisión de Apple y contar con una firma digital antes de poder ejecutarse. Esto permite filtrar una gran cantidad de software malicioso antes de que llegue a los usuarios.
Actualizaciones rápidas y generalizadas
A diferencia de muchas otras plataformas, las actualizaciones de iOS se adoptan rápidamente en los distintos dispositivos. Las vulnerabilidades de seguridad se corrigen con rapidez, lo que reduce el margen de oportunidad para los atacantes.
La otra cara de la moneda
Todo esto funciona muy bien para detener los virus y el malware clásico. Sin embargo, los atacantes actuales no necesitan recurrir a virus que se autorreplican para atacar dispositivos iOS. En su lugar, se apoyan en algo mucho más efectivo: tú.
La ingeniería social, el engaño y la presión psicológica se han convertido en las principales herramientas de ataque y pueden eludir por completo las defensas técnicas.
Las amenazas que SÍ afectan a los iPhone en 2026
Phishing y mensajes de texto fraudulentos (smishing)
La amenaza más común que enfrentan hoy los usuarios de iPhone no son los virus ni el malware, sino el engaño. Los estafadores envían mensajes que se hacen pasar por empresas de mensajería, bancos o incluso por Apple, e instan a los usuarios a hacer clic en un enlace o ingresar sus credenciales. Estos ataques no requieren instalar nada. Si entregas tu información, el daño ya está hecho. No se necesita ningún virus.
Ventanas emergentes falsas con alertas de «virus detectado»
Si alguna vez viste un mensaje que decía «Tu iPhone está infectado», es probable que te hayas encontrado con un caso de scareware (software diseñado para generar miedo).
Estas ventanas emergentes buscan provocarte pánico para que pulses un enlace, instales algo o pagues por una supuesta «solución». Por lo general, aparecen debido a anuncios invasivos en sitios web, no por una alerta generada por el propio dispositivo.
Dato importante: iOS no genera alertas de virus en el navegador. Si ves una, es falsa.
Perfiles de configuración maliciosos
Los perfiles de configuración, que suelen utilizarse legítimamente en los entornos laborales mediante soluciones de gestión de dispositivos móviles (MDM), pueden utilizarse de forma maliciosa para modificar el comportamiento del dispositivo, redirigir el tráfico o instalar controles no deseados.
Aplicaciones sospechosas
Las aplicaciones instaladas fuera de los canales habituales y confiables (o que se hacen pasar por herramientas legítimas) pueden representar un riesgo.
En 2024, los investigadores de ESET descubrieron un nuevo vector de ataque mientras analizaban una campaña de phishing que distribuía aplicaciones maliciosas desde un sitio web de terceros, sin que el usuario tuviera que habilitar la instalación de aplicaciones de terceros. Esto fue posible porque los atacantes utilizaron aplicaciones web progresivas (PWA), que básicamente son sitios web diseñados para funcionar como aplicaciones independientes. Estas aplicaciones imitaban a las aplicaciones bancarias legítimas para robar credenciales.
El escenario del ataque es sencillo: los atacantes se ponen en contacto con sus víctimas mediante llamadas telefónicas o mensajes SMS para afirmar que su aplicación bancaria está desactualizada y debe reemplazarse. También pueden difundir anuncios en redes sociales que promocionan beneficios para quienes «descarguen la actualización» desde el enlace proporcionado.
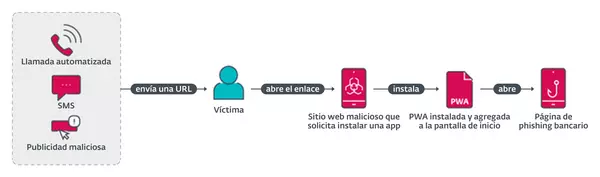
Al visitar la página web que imitaba al banco correspondiente, se les pedía a las víctimas que instalaran una «nueva versión» de la aplicación bancaria que, en realidad, era una PWA maliciosa. De este modo, los atacantes lograban eludir una de las capas de protección más sólidas del iPhone: el proceso de revisión de la App Store.
Redes Wi-Fi públicas no seguras
Las redes Wi-Fi gratuitas son prácticas, pero también implican riesgos. En redes no seguras, los atacantes pueden utilizar una técnica conocida como ataque de intermediario (man-in-the-middle o MITM) para interceptar el tráfico no cifrado entre dos partes, robar información o distribuir malware. Una seguridad de red deficiente también puede permitir que los atacantes espíen en secreto parte de la actividad en línea de los usuarios mediante la captura de paquetes (packet sniffing).
En espacios públicos, los ciberdelincuentes también pueden crear puntos de acceso falsos que imitan redes Wi-Fi legítimas. Esto se conoce como ataque de «gemelo malvado» (evil twin). Aunque los sistemas de cifrado modernos ofrecen protección, no todas las actividades están protegidas y los usuarios aún pueden ser redirigidos a páginas maliciosas diseñadas para robar información.
Estafas creadas con IA (2026)
Una amenaza más reciente y en rápido crecimiento es el auge de la ingeniería social impulsada por inteligencia artificial. Los atacantes ahora utilizan IA para generar deepfakes muy convincentes, mensajes de phishing y sitios o comunicaciones que imitan a marcas de confianza, con el objetivo de parecer legítimos al llevar a cabo los ataques mencionados anteriormente. Esto reduce las barreras para ejecutar ataques efectivos a gran escala.
El resultado: estafas más difíciles de detectar y ante las que es más fácil caer.
Conoce todo sobre la Estafa Nomani | ESET Research
Spyware dirigido (la amenaza más sofisticada y menos frecuente)
En el extremo más avanzado del espectro se encuentra el spyware mercenario, como Pegasus.
Se trata de ataques altamente sofisticados y costosos, que a menudo aprovechan vulnerabilidades de día cero (zero-day). Por lo general, se despliegan contra personas específicas, como políticos, periodistas, activistas u otros objetivos de alto perfil. Para el usuario promedio, el riesgo es extremadamente bajo.
Apple ofrece funciones como el Modo de aislamiento (Lockdown Mode) para quienes puedan estar en riesgo, que añaden una capa adicional de protección frente a ataques avanzados.
¿Virus, estafa o ataque informático? Cómo distinguirlos
Respuesta breve: Si tu iPhone te advierte sobre un «virus», casi con toda seguridad se trata de una estafa. Sin embargo, existen amenazas reales, como el phishing, las cuentas comprometidas o el spyware, que pueden afectarte de diferentes maneras.
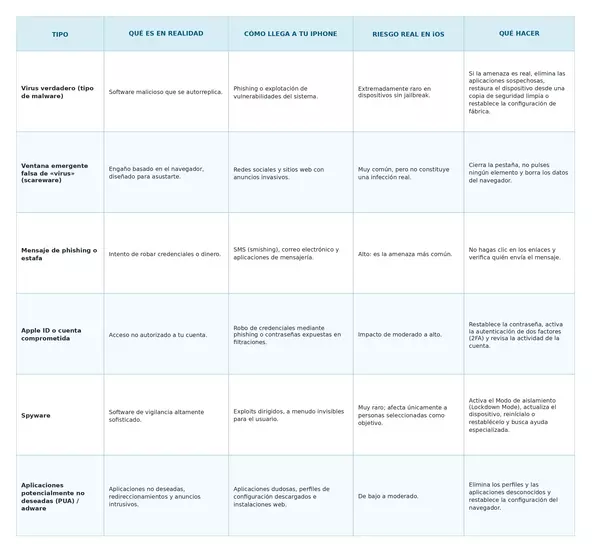
«Mi iPhone dice que tiene un virus»: ¿es real?
En casi todos los casos, no.
Ese mensaje casi siempre proviene de un sitio web, no del propio iPhone. Estas ventanas emergentes de scareware están diseñadas para que actúes apresuradamente y cometas un error: pulsar un botón, llamar a un número de soporte falso o pagar por una «solución» que no sirve.
Esto es lo que debes hacer:
- No pulses nada en la ventana emergente (ni siquiera los botones para «cerrarla» que aparecen dentro de ella).
- No llames a ninguno de los números de teléfono que se muestran.
- No ingreses datos de pago.
- Cierra la pestaña del navegador o fuerza el cierre de Safari.
- Ve a Configuración → Safari → Borrar historial y datos de sitios web.
Una vez que lo hagas, la supuesta «infección» desaparecerá, porque en realidad nunca existió.
¿Los iPhone necesitan análisis antivirus? (Y por qué no es posible analizarlos realmente)
Aquí es donde muchas guías sobre «cómo eliminar un virus de un iPhone» pueden resultar engañosas. En un iPhone, no es posible realizar un análisis antivirus tradicional de la manera en que muchos usuarios esperan. Debido al aislamiento de aplicaciones (sandboxing) de iOS, ninguna aplicación, ni siquiera una herramienta de seguridad, puede inspeccionar otras aplicaciones ni analizar todo el sistema en busca de virus y otros tipos de malware, como lo hacen las soluciones antivirus para computadoras de escritorio.
Por eso, cuando encuentres afirmaciones sobre «análisis de virus» en iOS, es importante comprender esta limitación: estas herramientas no pueden analizar todo el dispositivo para detectar infecciones.
Sin embargo, esto no significa que las aplicaciones de seguridad sean inútiles. Todo lo contrario. Lo que resulta útil es contar con una protección orientada a las amenazas reales:
- Protección web y de enlaces para bloquear páginas de phishing antes de que se carguen.
- Seguridad de las conexiones para reducir los riesgos en redes no seguras.
- Revisiones de seguridad que permiten identificar configuraciones riesgosas o posibles exposiciones.
En otras palabras, el objetivo no es buscar virus que no existen, sino prevenir los ataques reales que enfrentan los iPhone en la actualidad.
Cómo mantener tu iPhone seguro (la lista de recomendaciones que realmente importa)
La seguridad de un iPhone depende, en gran medida, de adoptar algunos hábitos sencillos y efectivos:
Mantén iOS y las aplicaciones actualizados
Activa las actualizaciones automáticas para recibir las correcciones de seguridad tan pronto como estén disponibles.
Instala aplicaciones únicamente desde fuentes confiables
No hagas jailbreak a tu dispositivo. Instala aplicaciones solo desde la App Store y evita los perfiles de configuración desconocidos.
Desconfía de los mensajes inesperados
Ya sea un mensaje de texto, un correo electrónico o una ventana emergente, considéralo sospechoso hasta comprobar su legitimidad. Verifica la información a través de canales oficiales, no mediante enlaces.
Utiliza contraseñas seguras y únicas
Protege tu Apple ID con una contraseña única y activa la autenticación de dos factores (2FA).
Ten cuidado al utilizar redes Wi-Fi públicas
Evita realizar operaciones sensibles en redes abiertas y utiliza una VPN para cifrar el tráfico de datos.
Utiliza el Modo de aislamiento si estás expuesto a riesgos elevados
Si eres periodista, activista o directivo y manejas información confidencial, el Modo de aislamiento (Lockdown Mode) de Apple ofrece protección adicional frente a amenazas avanzadas, aunque reduce significativamente las funcionalidades del dispositivo.
Qué ofrece ESET Mobile Security para iOS
A esta altura, el panorama debería estar claro: los mayores riesgos para tu iPhone no son los «virus» ocultos, sino los ataques basados en engaños, las conexiones no seguras y las configuraciones débiles.
Precisamente en esos aspectos se centra ESET Mobile Security para iOS: no en promesas falsas sobre análisis de virus, sino en la protección frente a amenazas que realmente existen. ESET Mobile Security para iOS está disponible en versiones gratuita y prémium, esta última con funciones de protección adicionales.
A continuación, te mostramos cómo sus principales funcionalidades responden directamente a esos riesgos:
¿Te preocupa un enlace sospechoso en un mensaje de texto o correo electrónico? (Phishing/smishing)
Link Checker (gratuito) te permite analizar cualquier URL y compararla con la base de datos de enlaces maliciosos de ESET, que se actualiza continuamente, antes de que pulses sobre ella. De esta manera, puedes verificar de forma segura mensajes de empresas de mensajería, alertas bancarias o mensajes relacionados con tu Apple ID, sin necesidad de hacer clic en ningún enlace.
¿Quieres realizar una revisión rápida de seguridad sin caer en el mito del antivirus?
Device Scan (gratuito) ofrece una evaluación general del estado de seguridad del dispositivo con un solo toque. Revisa la configuración para detectar posibles debilidades. No busca virus (porque las aplicaciones no pueden realizar un análisis antivirus tradicional de todo el sistema), pero te ayuda a identificar aspectos que requieren atención:
- Funciones y configuraciones correctamente establecidas.
- Problemas o configuraciones incorrectas que requieren atención.
- Permisos faltantes que afectan la protección.
- Funciones que no están operativas o cuya configuración es incorrecta.
- Problemas relacionados con la suscripción.
- Recomendaciones prácticas para mejorar la seguridad.
- Oportunidades para activar funciones de protección que están inactivas.
- Problemas que no se han atendido.
¿No tienes la certeza de que tus configuraciones realmente te protegen?
Device Settings Check (gratuito) revisa protecciones clave, como el bloqueo de pantalla, la gestión de notificaciones y el espacio de almacenamiento disponible para futuras actualizaciones. Esta función se relaciona directamente con la lista de recomendaciones de prevención y te ayuda a corregir pequeños problemas antes de que se conviertan en riesgos reales.
¿Estás cansado de preocuparte por páginas falsas con alertas de «virus detectado» y sitios fraudulentos?
Anti-Phishing for Safari (prémium) funciona en tiempo real para bloquear páginas maliciosas antes de que se carguen, incluidos sitios de phishing y páginas web con ventanas emergentes de scareware diseñadas para engañarte.
¿Utilizas redes Wi-Fi públicas y quieres saber si son seguras?
Connection Security (prémium) identifica redes riesgosas o no seguras y te ayuda a comprender cuándo tus datos podrían quedar expuestos. También te permite marcar redes como confiables para que puedas distinguir cuándo una conexión es segura y cuándo debes tener precaución.
Consejos de un experto de ESET
Los atacantes actuales no suelen intentar vulnerar tu iPhone tanto como manipularte. Si alguien te presiona para que hagas clic, instales algo, realices un pago o compartas tus credenciales de inmediato, esa es la principal señal de alerta. Haz una pausa, verifica la información y nunca permitas que la urgencia tome decisiones de seguridad por ti.
La mayoría de los ataques exitosos contra usuarios de iPhone no comienzan con malware, sino con un mensaje. Si alguien quiere que hagas clic en un enlace, instales una aplicación, ingreses una contraseña o envíes dinero de inmediato, debes considerarlo una señal de alerta. Dedicar unos segundos a verificar la información puede ahorrarte muchos problemas.
El mejor consejo para proteger tu iPhone es sorprendentemente sencillo: mantén el teléfono actualizado, utiliza contraseñas seguras, activa la autenticación de dos factores y ten cuidado con los enlaces inesperados. La mayoría de los ciberdelincuentes buscan objetivos fáciles, por lo que adoptar algunos buenos hábitos puede marcar una gran diferencia.
Cuando las personas preguntan si los iPhone pueden infectarse con virus, por lo general, les preocupa la amenaza equivocada. Actualmente, es mucho más probable que recibas un mensaje de phishing, visites un sitio web falso o te encuentres con un estafador que se hace pasar por alguien de confianza. Por eso, mantenerse alerta es tan importante como mantener el dispositivo actualizado.
Lukáš Štefanko, investigador sénior de malware de ESET
¿No puedes quitarte de encima la sensación de que tu iPhone está comprometido?
Si estás enfrentando un caso de acceso no autorizado a tu Cuenta de Apple (antes Apple ID), en lugar de una infección por «virus», la solución es diferente y se centra en proteger el acceso a tu cuenta: cambia de inmediato tu contraseña por una segura y única, revisa si hay dispositivos desconocidos o actividad sospechosa en tu cuenta, elimina las aplicaciones que no reconozcas y activa la autenticación de dos factores (2FA), si aún no lo has hecho.
También debes comprobar si hay perfiles de configuración desconocidos o cambios en los ajustes de tu iPhone. Para obtener más información, consulta esta guía detallada sobre cómo detectar y eliminar malware de un iPhone.
Conclusión
Para la mayoría de las personas, la pregunta no es «¿Puede mi iPhone infectarse con un virus?», sino «¿Puedo reconocer una estafa antes de caer en ella?».
La buena noticia es que la arquitectura de seguridad de Apple hace que los virus tradicionales que se autorreplican sean extremadamente raros en los iPhone estándar que no tienen jailbreak. La mala noticia es que los ciberdelincuentes se han adaptado. Actualmente, es mucho más probable que los atacantes intenten aprovecharse de tu confianza que vulnerar tu dispositivo. Para ello, recurren a mensajes de phishing, alertas falsas de virus, sitios web maliciosos, perfiles fraudulentos y estafas cada vez más sofisticadas creadas con inteligencia artificial.
Por eso, la seguridad efectiva de un iPhone no consiste en buscar virus. Se trata de mantenerse alerta, mantener el dispositivo actualizado, utilizar medidas sólidas de protección de las cuentas y evitar enlaces, aplicaciones y redes riesgosas. Al combinar estas prácticas con herramientas de seguridad diseñadas para hacer frente a las amenazas móviles reales, como la protección contra el phishing, la seguridad de las conexiones y las revisiones de seguridad del dispositivo, puedes reducir considerablemente los riesgos.
Por eso, la próxima vez que una ventana emergente advierta a gritos que tu iPhone está infectado, recuerda que generar pánico es precisamente lo que busca el estafador. Tómate un momento, verifica lo que estás viendo y actúa con calma. En la mayoría de los casos, tu iPhone es mucho más seguro de lo que esa advertencia intenta hacerte creer, y tu capacidad para reconocer las amenazas sigue siendo la herramienta de protección más poderosa.
Preguntas frecuentes (FAQ)
¿Los iPhone pueden infectarse con virus?
Los virus que se autorreplican son extremadamente raros en los iPhone estándar (sin jailbreak) gracias a las funciones de seguridad integradas de Apple, como el aislamiento de aplicaciones (sandboxing) y los estrictos controles de la App Store. Sin embargo, los iPhone aún pueden estar expuestos a otras amenazas, como el phishing, las estafas y las aplicaciones maliciosas.
¿Por qué mi iPhone dice que tiene un virus?
En casi todos los casos, las advertencias de «virus detectado» provienen de sitios web, no del dispositivo. Estas ventanas emergentes falsas (scareware) están diseñadas para generar pánico y asustarte para que hagas clic en un enlace o pagues por una solución falsa. Ten en cuenta que el propio sistema operativo iOS de Apple no genera alertas de virus en el navegador.
¿Los iPhone necesitan análisis antivirus?
Los análisis antivirus tradicionales no son posibles en iOS porque las aplicaciones no pueden acceder a todo el sistema ni analizarlo. En lugar de recurrir a un antivirus, la seguridad nativa del iPhone se basa en las protecciones integradas. Sin embargo, los usuarios pueden beneficiarse de soluciones adicionales centradas en abordar riesgos reales, como bloquear enlaces de phishing, proteger las conexiones Wi-Fi e identificar configuraciones inseguras.
¿Cómo puedo revisar mi iPhone para detectar virus?
No puedes realizar un análisis completo de virus en un iPhone, pero sí puedes comprobar si existen señales de riesgo: revisa las aplicaciones instaladas, elimina los perfiles de configuración desconocidos, borra la actividad sospechosa del navegador y asegúrate de que iOS esté actualizado. Las aplicaciones de seguridad también pueden identificar configuraciones riesgosas o posibles exposiciones.
¿Un iPhone puede ser hackeado?
Sí, pero por lo general no mediante virus tradicionales. La mayoría de los «hackeos» se producen a través de ataques de phishing, robo de credenciales o estafas. En casos poco frecuentes, puede utilizarse spyware avanzado en ataques altamente dirigidos. Para la mayoría de los usuarios, los mayores riesgos provienen de ataques basados en engaños e ingeniería social, más que de la explotación de vulnerabilidades técnicas.
¿Cómo protege ESET Mobile Security para iOS mi iPhone?
ESET Mobile Security para iOS se centra en mitigar los ataques basados en engaños, la ingeniería social, los riesgos de las conexiones no seguras y las configuraciones débiles. Estas funciones ofrecen capas adicionales de seguridad que complementan las protecciones integradas de iOS.