Unternehmen wissen oft nicht so recht, was sie eigentlich kaufen, wenn sie eine Cybersicherheitslösung implementieren. Handelt es sich lediglich um „ein Antivirenprogramm“ oder sind die zusätzlichen Funktionen wie MFA, Verschlüsselung oder etwas namens „Inspect“ die Anfangsinvestition wirklich wert? Und je tiefer man in die Materie eintaucht, desto fremder wird die Fachsprache der Cybersicherheit, da jeder Anbieter seine eigene Interpretation der Standardbegriffe verwendet.
Diese Herausforderung wird auch in der ESET-Studie „SMB MDR Research 2026“ dokumentiert: Nur 33 % kennen den Begriff MDR, 31 % den Begriff EDR und 29 % XDR. Hinter jeder dieser Akürzungen verbergen sich jedoch Sicherheitsvorteile, die oft durch komplexe Fachsprache in den Hintergrund geraten. Obwohl Kunden vielleicht wissen, was sie wollen, wissen sie nicht, wie sie es beschaffen sollen.
Um dem entgegenzuwirken, hat sich der Sicherheitsautor Ben Tudor mit Mitsuyuki Soto, Security Monitoring Analyst bei ESET, zusammengesetzt. In diesem Interview erläutern sie, wie MDR Telemetriedaten in einen Kontext setzt, warum menschliches Fachwissen nach wie vor wichtig ist und welche Vorteile Kunden haben, wenn ihnen erfahrene Sicherheitsexperten rund um die Uhr zur Verfügung stehen.
BT: Könnten Sie uns ein wenig über Ihre Arbeit bei ESET erzählen und Ihre Rolle im nordamerikanischen Team beschreiben?
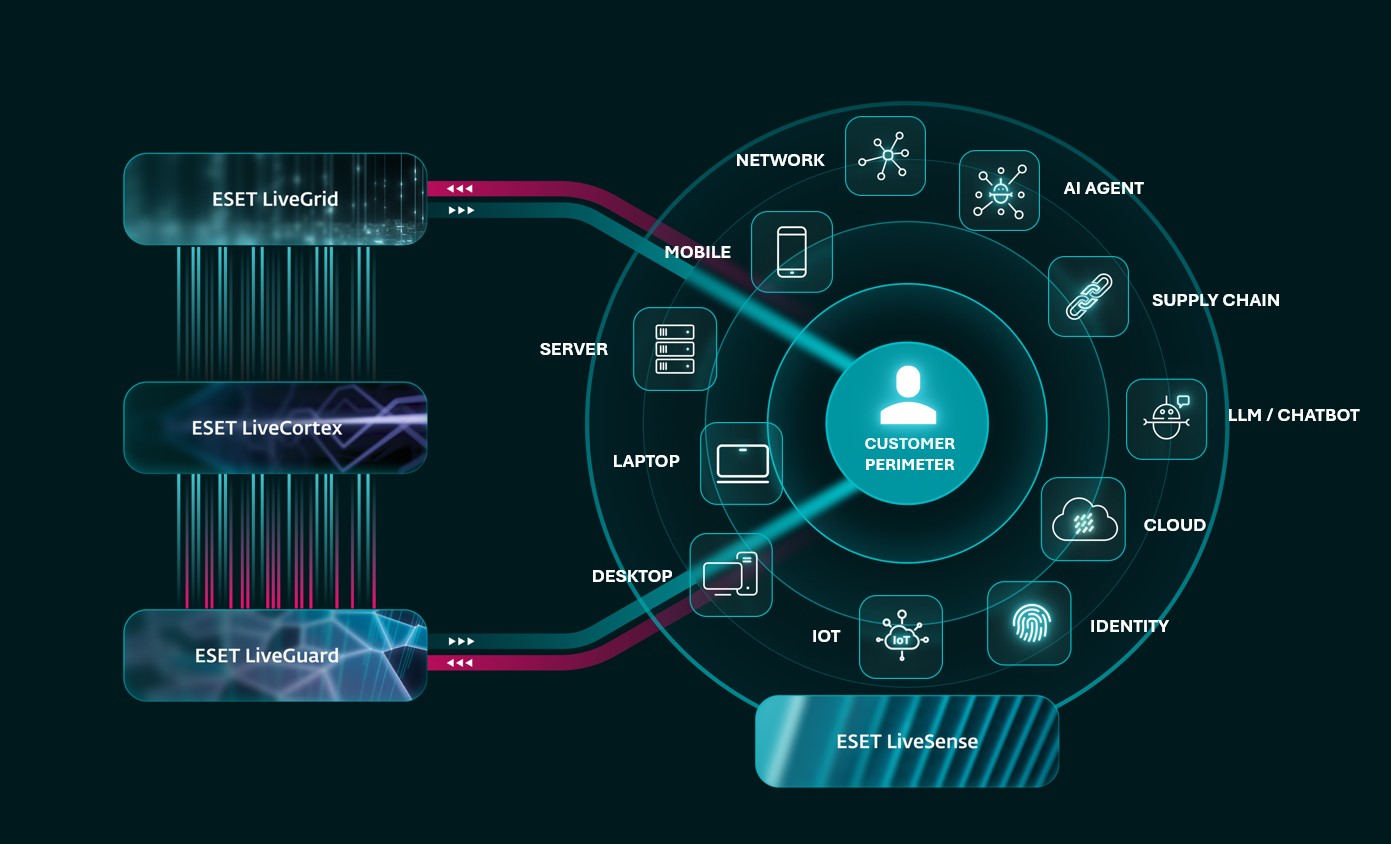
MS: Ich leite das Sicherheitsdienstleistungsteam in Nordamerika und betreue verschiedene Ebenen von Sicherheitsüberwachungsanalysten, von Berufseinsteigern bis hin zu erfahrenen Experten. Unser Team konzentriert sich auf die Bereitstellung der Security-Dienste. Die Kundenpalette reicht von solchen, die die Überwachung mithilfe unserer XDR-fähigen Lösung „ESET Inspect“ selbst durchführen, bis hin zu On-Demand-Support für Kunden, die unser Team damit beauftragen, die Überwachung proaktiv für sie zu übernehmen – das ist „ESET MDR Ultimate“.
Ich unterstütze das Team im Wesentlichen dadurch, dass ich ihm Orientierung gebe und es bei schwierigen Vorfällen in die richtige Richtung lenke. Manchmal greife ich direkt ein und biete weitere Analysen und Untersuchungen an. Dazu gehört natürlich auch, beim Aufbau des Teams zu helfen und es auf jede erdenkliche Weise zu unterstützen.
Wie lange machen Sie das schon?
Ich bin seit knapp drei Jahren Leiter des Teams. Davor war ich knapp drei Jahre lang als Teamleiter im Security Services-Team tätig, bevor ich die Leitung übernahm.
Was die von ESET angebotenen Dienstleistungen und die Erfahrungen der Kunden in dieser Zeit angeht: Was hat sich verändert? Gibt es eine klare Tendenz in Richtung MDR, oder ist der Weg zum gewünschten Ergebnis eher holprig?
Natürlich gab es Veränderungen bei den Produkten und Prozessen. Früher haben wir uns hauptsächlich auf die Erkennung konzentriert. Da nun alles incidentbasiert ist, ermöglichen uns die Untersuchungen innerhalb von „Inspect“, ganzheitlicher und gezielter vorzugehen.
Die Dinge verbessern sich also ständig, nicht nur für die Kunden, die einen viel gezielteren Überblick erhalten, sondern auch auf unserer Seite.
Wenn wir über MDR sowie über Endpunktsicherheit oder EDR nachdenken: Brauchen Unternehmen das tatsächlich? Wo liegt Ihrer Meinung nach der „Sweet Spot“, an dem Kunden wirklich einen enormen Nutzen aus der Nutzung eines solchen Dienstes ziehen?
Ich glaube, dass alle Unternehmen eine Form von MDR benötigen. Die Sache ist die: Genau wie beim Endgeräteschutz kann MDR dabei helfen, jede Art von schädlichen Dateien zu erkennen. Angriffe können jedoch auch über harmlos aussehende ausführbare Dateien von Angreifern ausgehen, die versuchen, sich aus vorhandenen Ressourcen zu bedienen. Genau hier kommt MDR ins Spiel und hilft dabei, diese Verhaltensanomalien zu erkennen. Es sind die Experten hinter dem Dienst, die den Unterschied ausmachen.
Welche Auswirkungen hat das für den Kunden? Welchen Nutzen hat er, wenn er von EDR auf MDR umsteigt?
Der Nutzen ist viel gezielter. Er ermöglicht es ihnen, Zeit zu sparen und sich auf Dinge zu konzentrieren, die für ihr (tägliches) Geschäft von größerer Bedeutung sind. Wenn in ihrer Umgebung ein echter positiver Befund bestätigt wird, wird der Kunde einbezogen.
Anstatt sich durch irrelevante Daten zu wühlen, selbst Untersuchungen durchzuführen oder einen geschulten internen Sicherheitsexperten einstellen und beschäftigen zu müssen, können Kunden diese Verantwortung über MDR auslagern. Sie müssen sich erst dann einbringen, wenn etwas Bedeutendes passiert und eine Reaktion auf den Vorfall ihrerseits erforderlich ist.
Im Gespräch mit MDR-Analysten wird oft die Menge an Störsignalen und die schiere Datenflut angesprochen, durch die sich viele Sicherheitsteams wühlen müssen. Trifft das zu, und wenn ja, wie geht ihr mit diesem Problem um?
MDR trägt eindeutig dazu bei, dies zu entschärfen: Kunden wissen, dass sie bei einem echten Problem davon erfahren werden, müssen sich aber nicht mehr selbst durch diese Flut an Informationen wühlen, um das richtige Signal zu finden. Gleichzeitig wird MDR oft als Zeitersparnis angesehen, gerade weil der Kunde – wenn der Dienst seine Aufgabe gut erfüllt – möglicherweise gar nicht viel mitbekommt. Den Nutzen erkennen sie vielleicht erst im Nachhinein, wenn sie erfahren, dass potenzielle Angriffe untersucht, eingedämmt oder gestoppt wurden, bevor sie zu Vorfällen wurden.
Aber wie lässt sich dann der Wert von MDR in diesen ruhigeren Monaten nachweisen, in denen scheinbar nichts passiert ist, weil der Dienst wie vorgesehen funktioniert hat? Gibt es eine bestimmte Maßnahme oder einen Berichtsprozess, der dabei hilft, diesen Wert in ruhigen Zeiten aufzuzeigen?
Was die Vermittlung des Nutzens von MDR angeht, kann es manchmal etwas schwierig sein, wenn alles ruhig verläuft. Aber das Gleiche gilt ja auch für Dinge wie den Abschluss einer Kfz-Versicherung. Man hat sie für den Fall, dass etwas Schlimmes passiert, und erst dann kann man ihren tatsächlichen Wert erkennen.
Wir tragen unter anderem dazu bei, den Wert von MDR zu vermitteln, indem wir regelmäßig mit Kunden interagieren, ihre Bedenken erfassen und generell als Experten und vor allem als Menschen für sie da sind, an die sie sich wenden können.
In Teil zwei: Herr Soto führt uns vom stillen Schutz zur aktiven Reaktion und erklärt, was passiert, wenn MDR-Analysten von der Überwachung von Signalen zur Untersuchung realer Vorfälle übergehen, Kunden unterstützen und aus einer potenziellen Sicherheitslücke einen klareren Weg nach vorne machen.
Weitere Quellen:
[1] ESET SMB MDR-Studie 2026 (Stichprobengröße n = 2.700 Befragte). Veröffentlichung in Deutschland steht noch aus. HINWEIS: Die kombinierten Zahlen werden aus den in unseren Diagrammen dargestellten ganzzahligen Prozentsätzen berechnet; die Summen können geringfügig von Berechnungen abweichen, die auf ungerundeten Quelldaten basieren.