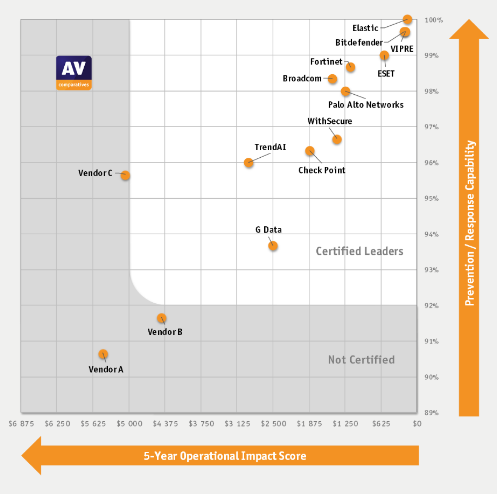
ESET PROTECT Enterprise Cloud hat sich zum siebten Mal in Folge den Status „Certified Leader“ im Test „Endpoint Prevention and Response“ von AV-Comparatives gesichert. Es ist einer von vier Anbietern unter den 14 getesteten, die sich in der oberen rechten Ecke des AV-C-Diagramms befinden, und einer von nur 11 zertifizierten Anbietern im Test. Drei namentlich nicht genannte Anbieter haben die Zertifizierung von AV-Comparatives nicht bestanden und um Anonymität gebeten.
Was bedeutet das alles? Testlabore dienen dazu, eine unvoreingenommene, transparente Einschätzung durch eine unabhängige dritte Partei darüber zu liefern, wie gut und (was noch entscheidender ist) ob Cybersicherheitsprodukte funktionieren. Unternehmenskunden nutzen diese Tests als Nachweis für den Mehrwert. Auch Branchenanalysten profitieren von den Informationen der Labore, um ihren Kunden fundiertere und detailliertere Einblicke zu vermitteln.
Durch den Kauf eines der 11 zertifizierten Spitzenprodukte in dieser Kategorie können Unternehmen sicher sein, sich für ein Produkt entschieden haben zu haben, das effektiv funktioniert und ein gutes Preis-Leistungs-Verhältnis bietet. ESET PROTECT Enterprise Cloud gehört zu den vier besten dieser Produkte und wurde von AV-Comparatives erneut zertifiziert. Zudem hat es seine Erkennungswerte gegenüber der Bewertung des Vorjahres verbessert.
„ESET PROTECT Enterprise Cloud hat [im EPR-Test 2026] den Status ‚Certified Leader‘ erreicht. Das Produkt verhinderte die große Mehrheit der Angriffsszenarien bereits im frühesten Stadium und schaltete jedes verbleibende Szenario aus, bevor es tiefer in das Netzwerk vordringen konnte – und das alles ohne zusätzliche Kosten für die operative Genauigkeit“, sagte Andreas Clementi, Gründer und CEO von AV-Comparatives. „Diese Balance zwischen umfassendem Schutz und einer reibungslosen Benutzererfahrung ist genau das, was wir von einem zertifizierten Produkt erwarten.“
MITRE ATT&CK als Maßstab
AV-Comparatives führte Tests anhand von Angriffsszenarien durch, die auf dem MITRE ATT&CK Enterprise Framework basierten, und wiederholte diese anschließend durch die Nachbildung einer vollständigen Angriffskette. Die diesjährige Bewertung umfasste 50 gezielte Angriffsszenarien, die jeweils in drei verschiedene Phasen unterteilt waren.
Warum das MITRE ATT&CK Enterprise Framework? MITRE wird für Tests wie diesen verwendet (AV-Comparatives ist nicht das einzige Testlabor, das dasselbe Framework nutzt, und MITRE selbst verwendet es jedes Jahr für seine eigenen Bewertungen), weil es ganz einfach funktioniert. Das MITRE ATT&CK Enterprise Framework ist bislang das beste Werkzeug, um zu verstehen und zu vermitteln, wie Cyberangriffe ablaufen. Es ist folglich auch eine der besten Möglichkeiten, um zu zeigen, wie Cybersicherheitsprodukte ihre Arbeit leisten, gemessen an einem gemeinsamen, offenen Rahmenwerk. Noch besser ist, dass das Framework von Cybersicherheitsexperten intensiv genutzt wird, um die potenziellen Schwachstellen der von ihnen geschützten Infrastrukturen zu verstehen. Darüber hinaus zeigen die Bewertungen von AV-Comparatives, wie die Lösungen verschiedener Anbieter mit potenziellen Schwachstellen in Verbindung stehen könnten, die Ihr Sicherheitsteam bei der Bewertung der Unternehmenssicherheit mithilfe des Frameworks identifiziert hat.
Erstens: Prävention
Die erste Phase des AV-Comparatives-Tests „Endpoint Prevention and Response“ befasst sich mit der Kompromittierung und dem Fuß fassen am Endpunkt – dem ersten Punkt, an dem ein Angreifer erkannt oder gestoppt werden kann. Darauf folgen zwei weitere Phasen: „Internal Propagation“ (Phase 2) und „Asset Breach“ (Phase 3). Jede Lösung wird über die drei Phasen hinweg anhand von zwei Faktoren bewertet: Erkennung und Prävention, die jeweils als „Passive Response“ und „Active Response“ bezeichnet werden. Jede Phase wird 50 Mal in unterschiedlichen Szenarien getestet.
In der ersten Phase konnte ESET PROTECT seine Erkennungsrate von 2025 bis zur Ausgabe 2026 aufrechterhalten und erkannte 98 % der Versuche. Auf der aktiven Seite verhinderte ESET PROTECT im Test von 2026 96 % der Angriffe in dieser Phase (ein Anstieg gegenüber 90 % im Jahr 2025). Dies bestätigt den „Prevention-First“-Ansatz von ESET.
Dabei ist zu beachten, dass Phase 1 das früheste Stadium darstellt, in dem der Angreifer das System des Opfers erstmals kompromittiert und einen Fuß in die Tür setzt, um von dort aus seinen Angriff auszuweiten. In Phase 2 hat ESET PROTECT – genau wie im Test von 2025 – die interne Ausbreitung in allen 50 Szenarien vollständig erkannt und verhindert – eine Erfolgsquote von 100 %.
Genauigkeit und Erschwinglichkeit
Bemerkenswert ist, dass es in dieser oder den folgenden Phasen keine operativen Genauigkeitsverluste gab. Im Klartext: Keine Fehlalarme oder Abstrafung wegen übermäßiger Blockierung sowie ein „Operational Impact“-Wert von 569 US-Dollar pro Agent über fünf Jahre. Die „Operational Impact“-Metrik bildet die X-Achse des Diagramms, das AV-Comparatives verwendet, um einen Überblick darüber zu geben, wie sich die einzelnen Lösungen im Vergleich zu ihren Mitbewerbern schlagen. (Der Vollständigkeit halber sei erwähnt, dass die Y-Achse ein Maß für die Präventions- und Reaktionsfähigkeit darstellt). AV-Comparatives hat im vergangenen Jahr die Berechnungsmethode für die Kennzahl „Operational Impact“ überarbeitet und aktualisiert, um die Genauigkeit zu verbessern.
Kombinierte Fähigkeiten
Betrachtet man die Kombination aus aktiver und passiver Reaktion sowie das Upgrade von Version 6.3 der PROTECT Enterprise Edition im Jahr 2025 auf Version 7.1 im Jahr 2026, so stieg der Wert für die kombinierten Fähigkeiten von 98 % auf 99 %.
Wie geht es weiter, und warum ist ESET für die Zukunft gerüstet?
Unabhängige Tests sind sowohl für Käufer als auch für Anbieter von großem Wert: Sie stellen sicher, dass Produkte halten, was sie versprechen, decken Mängel und Schwachstellen auf, die behoben werden müssen, und tragen dazu bei, einen Großteil des Hypes und des Trubels rund um die Cybersicherheit durch konkrete, messbare Vergleiche zu entmystifizieren.
Eines tun sie jedoch nicht: Sie zeigen weder die zukünftige Ausrichtung noch die zukünftigen Fähigkeiten auf. Das ist kein wirklich lösbares Problem: Niemand kann die Zukunft mit Sicherheit vorhersagen, und schon gar kann niemand Produkte, die es noch nicht gibt, gegen Bedrohungen testen, die noch nicht aufgetreten sind. Mit diesen Ergebnissen erhalten Unternehmen einen Überblick darüber, wie gut Produkte derzeit funktionieren. Was sie jedoch nicht erfahren, ist, wie gut sie sich an zukünftige Veränderungen anpassen oder sich im Laufe der Zeit weiterentwickeln werden.
Manche Dinge scheinen so vorhersehbar wie der Tod und die Steuern: Der Fachkräftemangel im Bereich Cybersicherheit hält weiter an – 63 % der Befragten einer ISC²-Umfrage aus dem Jahr 2025 gaben an, unter Personalmangel zu leiden. Cloud- und Identitätsmanagement stellen weiterhin eine Herausforderung sowohl für Sicherheitsteams als auch für allgemeine IT-Teams dar. Insbesondere angesichts der zunehmenden Anzahl nichtmenschlicher Entitäten, die von Unternehmen bereits eingesetzt werden oder deren Einsatz geplant ist. Hinzu kommt, dass offenbar jeder Anbieter und viele Käufer einheitliche Sicherheitsarchitekturen anstreben, was die Homogenität der Sicherheitsumgebungen erhöht und die Komplexität sowie die Kosten von Lösungen mit mehreren Anbietern verringert.
Cybersicherheit rückt in Vorstandsetagen und Regierungen zunehmend in den Vordergrund. Kaufentscheidungen basieren mittlerweile nicht mehr nur auf Innovation und Funktionen, sondern auch auf Resilienz, Vertrauen und Souveränität. Hinzu kommt, dass KI mittlerweile auch die Art und Weise verändert, wie wir Risiken und Chancen auf breiter Front messen und berücksichtigen.
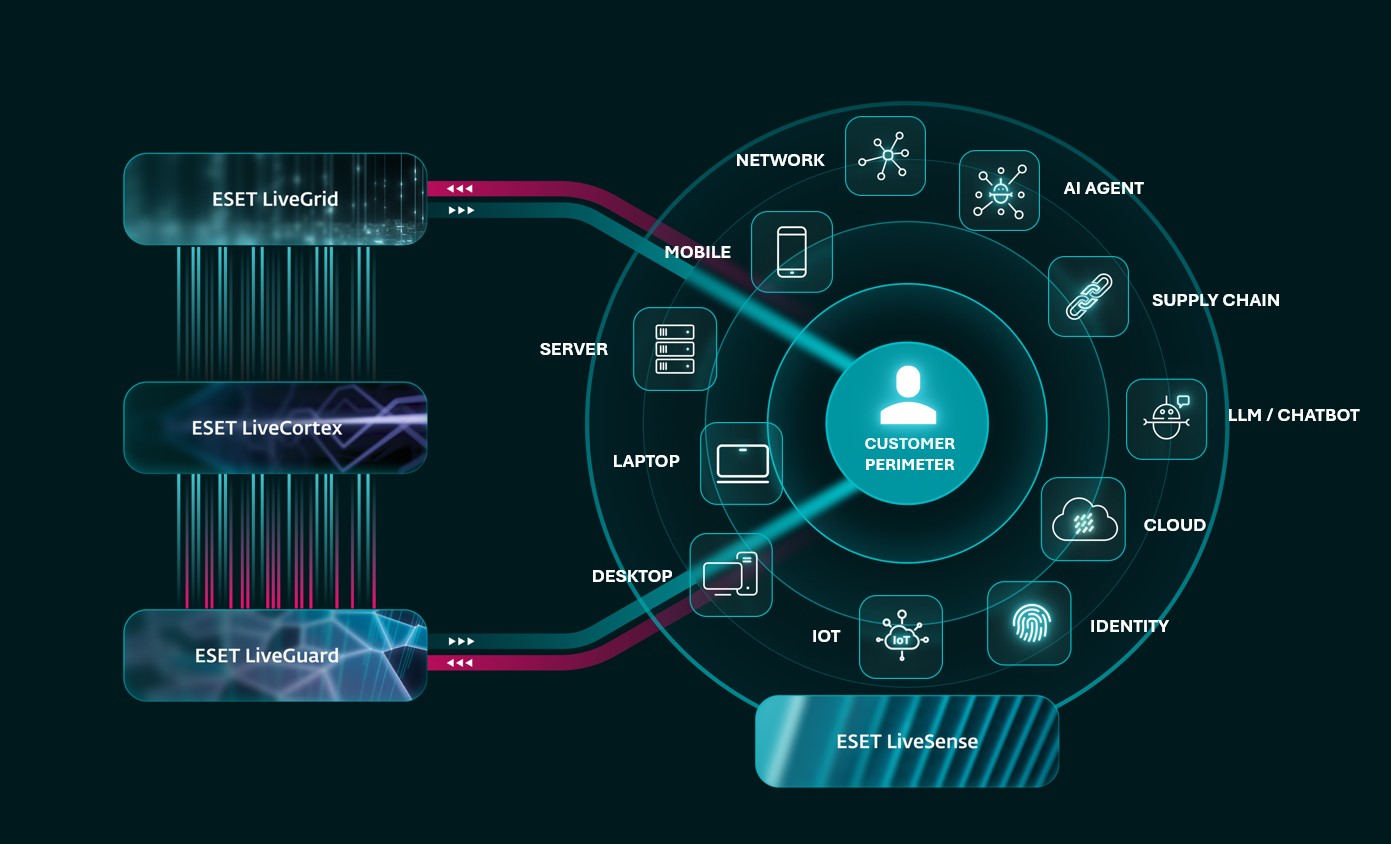
Diese sich überschneidenden und miteinander verknüpften Herausforderungen erfordern mehr als nur einen hervorragenden Endgeräteschutz – dieser darf jedoch nicht unerschwinglich sein. Mit Blick auf die Zukunft sieht ESET die Lösung in einer Kombination aus KI für Verteidiger und erschwinglichem, zugänglichem MDR, um komplexere zukünftige Bedrohungen bewältigen zu können; Gartner prognostiziert, dass „bis 2028 90 % der Anbieter von Endgeräteschutz Funktionen zur KI-basierten Erkennung und Nutzungskontrolle anbieten werden“. Wichtig ist auch, Entscheidungsfreiheit zu gewährleisten. Daher ist es wichtig, Endgeräteschutz vor Ort, über die Cloud oder in einer Air-Gapped-Umgebung anzubieten und Managed Detection and Response (MDR) aus einer Auswahl an regulatorischen Rahmenbedingungen bereitzustellen.
Die von AV-Comparatives getesteten Lösungen – darunter ESET PROTECT – sind oft zentrale Säulen für die Sicherheitsabteilungen von Unternehmen, stellen jedoch nicht die gesamte Lösung dar. Zusatzfunktionen sind eine Sache, doch regulatorische Anforderungen gemäß Vorschriften wie NIS2, HIPAA, PCI, SOX, DSGVO und CCPA zielen alle darauf ab, Unternehmen in Richtung Schulungen, MDR und Versicherungen zu lenken oder zu drängen.
MDR wird für kleinere Unternehmen immer zugänglicher, und die Einbindung dieser Funktion erhöht die Widerstandsfähigkeit des Unternehmens. Managed Detection and Response stellt rund um die Uhr Fachwissen bereit, das die meisten Unternehmen nicht selbst aufbringen können.
Ein weiterer Aspekt konzentriert sich auf den häufigsten Einfallstor für Angriffe: die Mitarbeiter. Regelmäßige Schulungen zur Sensibilisierung für Cybersicherheit für alle Mitarbeiter sind ein entscheidender Schritt zur Vorbeugung von Vorfällen und werden zunehmend sowohl von Versicherern als auch von den Aufsichtsbehörden gefordert.
Schließlich gewinnt die Cyberversicherung für Unternehmen zunehmend an Bedeutung und ist – ebenso wie die MDR-Konformität – in vielen regulierten Branchen mittlerweile eine zwingende Anforderung.
Fazit
Die Bewertung „Endpoint Prevention and Response“ von AV-Comparatives für das Jahr 2026 zeigt einen florierenden, wettbewerbsintensiven Markt für Endpunktsicherheit, auf dem zahlreiche Anbieter exzellente Dienstleistungen anbieten. Die Herausforderung für Unternehmen besteht darin, zu erkennen, welcher Anbieter langfristig am besten zu ihren Anforderungen passt; diese Anschaffungen sind keineswegs trivial oder kurzfristig angelegt. Vor diesem Hintergrund müssen auch zukünftige Entwicklungen, Anforderungen und Bedrohungen berücksichtigt werden.