Als ESET 1997 erstmals mit neuronalen Netzen zur Erkennung von Bedrohungen experimentierte, sah die IT-Landschaft noch völlig anders aus. Internetzugänge waren begrenzt, und die Angreifer waren meist Hobbyisten, Forscher oder „Script Kiddies“, die Makroviren und Würmer entwickelten, um Server und Desktop-Rechner zu kompromittieren.
Ein Zeitsprung zur ESET World 2026: Das Unternehmen hat seine Möglichkeiten für maschinelles Lernen und die Erkennung von Bedrohungen massiv ausgebaut. Doch auch die Welt ist kaum wiederzuerkennen. Milliarden von Menschen und Geräten sind vernetzt, Cloud-Dienste bilden die Grundlage des täglichen Lebens, und aus den „Script Kiddies“ von gestern sind hochprofessionelle cyberkriminelle Organisationen geworden, die jedem zahlenden Kunden Malware-as-a-Service (MaaS) anbieten.
Ihre Angriffsziele erstrecken sich inzwischen über das gesamte digitale Ökosystem – von Endgeräten und Cloud-Workloads bis hin zu IoT-Geräten und kritischer Infrastruktur. Künstliche Intelligenz verleiht der Bedrohungslandschaft eine neue Dimension: Als leistungsstarkes Werkzeug verändert sie grundlegend, was es bedeutet, gegen Cyberangriffe gewappnet zu bleiben.
Kernpunkte dieses Artikels:
- Der Einsatz von KI hat die digitalen Möglichkeiten enorm erweitert. Das macht sie zu einer wirkungsvollen Unterstützung im Arbeitsalltag, aber auch zu einem ernst zu nehmenden Gegner.
- Bei der Cybersicherheit ging es schon immer darum, Angreifern einen Schritt voraus zu sein. Doch KI macht die Abwehr lückenhafter und schwerer überschaubar. Der Schutz muss heute sowohl die Ein- als auch die Ausgangspunkte der Nutzer abdecken.
- Um vorausschauend für Widerstandsfähigkeit zu sorgen, muss die Cybersicherheit die durch KI entstandene Lücke schließen und einen geschützten Rahmen schaffen, in dem Nutzer sicher arbeiten können.
- ESET erweitert seine ESET PROTECT-Plattform um ESET AI Security-Funktionen und fügt ESET AI Agent Security, ESET AI Behavioral Monitoring sowie ESET AI Conversation Security hinzu.*
Gemeinsam sorgt das neue, eigenständige KI-Portfolio von ESET dafür, dass moderne IT-Innovationen durch Cybersicherheit geschützt werden.
Das KI-Zeitalter und seine Folgen für die Cybersicherheit
Die Regeln der Cybersicherheit werden neu geschrieben. Angreifer gehen schneller und in größerem Umfang vor als je zuvor. Mithilfe von Automatisierung finden sie Schwachstellen und nutzen diese aus, bevor Unternehmen reagieren können. In der ESET Cyberresilienz-Studie 2026 für KMU sind die Ausnutzung von Schwachstellen und Phishing die beiden häufigsten Ursachen für Cybervorfälle (siehe Abbildung 1).

Abbildung 1: Ursachen für Cybervorfälle (Quelle: ESET SMB Cyber Readiness Index 2026)
Warum gerade diese beiden?
Medienberichten zufolge haben KI-Agenten in Tests gezeigt, wie leistungsfähig sie bei der Suche nach Schwachstellen in Softwareprodukten sind. So soll „Mythos“ von Anthropic allein im Firefox-Browser bis zu 271 Schwachstellen gefunden haben sowie mehr als 23.000 weitere in über 1.000 Open-Source-Projekten.
Und das ist nur ein einziges Tool. Die Ziele von Project Glasswing sind zwar anerkennenswert, und das Projekt berücksichtigt das Missbrauchspotenzial selbst der besten Modelle – auf das auch die US-Regierung hingewiesen hat. Dennoch bleibt eine Frage offen: Sollten solche Tools überhaupt öffentlich zugänglich sein? Was wäre, wenn Angreifer dieselben Modelle nutzen würden, um Exploits zu finden und zu entwickeln?
Anfang 2024 berichteten Microsoft und OpenAI, dass sie „bislang noch keine besonders neuartigen oder einzigartigen KI-gestützten Angriffstechniken beobachtet“ hätten, und beschrieben KI vor allem als Produktivitätswerkzeug für Angreifer. Doch dann die Überraschung: Nur zwei Jahre später berichten Sicherheitsforscher von Google über den möglicherweise ersten durch KI entwickelten Zero-Day-Exploit. ESET Research entdeckt unterdessen PromptLock, die erste KI-gestützte Ransomware, sowie PromptSpy, eine Android-Malware, die bei ihrer Ausführung generative KI missbraucht.
So können sich technische Annahmen, wie so oft, schnell als überholt erweisen.
Auch Phishing bleibt ein Thema
Kommen wir noch einmal auf Phishing zurück. Von Hand erstellte Köder gehören der Vergangenheit an. KI hat die Erstellung von Phishing-Inhalten in mehreren Sprachen enorm beschleunigt und ihren Einsatz weltweit erleichtert. Einigen Berichten zufolge machen KI-gestützte Phishing-Kampagnen mehr als 80 % der weltweit beobachteten Social-Engineering-Aktivitäten aus.[1] Laut IBM hat KI die Erstellung von Phishing-E-Mails so effizient gemacht, dass sie nur noch fünf Minuten dauert – statt zuvor 16 Stunden.
Gartner berichtet in diesem Zusammenhang, dass bereits bis zu 62 % der Unternehmen einen Deepfake-Angriff erlebt haben. Dabei kommen künstlich erzeugte Medieninhalte zum Einsatz, die mithilfe von KI erstellt oder so manipuliert wurden, dass sie echt wirken.
Das sind hohe Zahlen. Zwar gibt es Sicherheitsmodule, die Phishing erkennen können, etwa für die E-Mail-Sicherheit. Doch auch sie bieten keinen lückenlosen Schutz. Damit kommen wir zu einem weiteren Problem des KI-Zeitalters: Bedrohungen zu erkennen wird immer komplexer.
(Un)überwacht, (un)sichtbar und (miss)verstanden
Würde KI ausschließlich auf zwei Seiten eingesetzt – von Verteidigern und Angreifern –, wäre die Lage einfacher. Doch so überschaubar ist sie nicht. Wie die ESET Cyberresilienz-Studie 2026 für KMU zeigt, haben viele kleine und mittlere Unternehmen KI-Werkzeuge in ihre Systeme integriert. Sie sind sich der möglichen Bedrohungen durchaus bewusst, haben aber Schwierigkeiten, ihnen angemessen zu begegnen (Abbildung 2).

Abbildung 2: Die Beziehung zwischen KMUs und KI (Quelle: ESET SMB Cyber Readiness Index 2026).
Das bestätigen die Ergebnisse von IBM: 97 % der Unternehmen, die einen KI-bezogenen Sicherheitsvorfall meldeten, verfügten nicht über angemessene Zugriffskontrollen für KI. Bei 63 % fehlten Richtlinien für die KI-Governance.[2] Der Anpassungsdruck ist groß, zumal auch die Regulierungsbehörden ihre Anstrengungen verstärkt haben, KI-Risiken zu begegnen. Die USA gingen sogar so weit, zwei marktführenden Unternehmen den Verkauf ihrer Modelle an ausländische Staatsbürger vorübergehend zu untersagen. Als Grund nannten sie Missbrauchsrisiken.
Aber Moment: Missbrauch durch wen? Durch Hacker? Offenbar. Ein umfassenderes Problem bleibt damit jedoch ungelöst: KI-Modelle entwickeln sich so schnell weiter, dass Unternehmen nicht darauf vorbereitet sind, sie angemessen abzusichern. Gleichzeitig setzen sich auch viele Endnutzer neuen Risiken aus.
Künstliche Unwissenheit
Der breite Zugang zu KI hat leistungsstarke Werkzeuge in die Hände unterschiedlichster Nutzer gelegt: von Geschäftsanwendern über Hobbyisten und Studierende bis hin zu sogenannten „Vibe-Codern“, die Anwendungen mit wenig fundierter Erfahrung in IT-Sicherheit oder Softwareentwicklung erstellen.
Dieser einfache Zugang ist eine der größten Stärken von KI. Zugleich wächst dadurch die Lücke zwischen technischen Möglichkeiten und vorhandenem Fachwissen: Nutzer können bereits KI-gestützte Arbeitsabläufe einsetzen, etwa Skills für KI-Agenten über ein Tool wie OpenClaw, Modelle mit sensiblen Daten verbinden oder sogar produktionsreife Tools entwickeln – lange bevor sie die Folgen für Sicherheit, Datenschutz und Governance vollständig verstehen.
Häufig wissen IT-Sicherheitsadministratoren nicht, welche KI-Tools verwendet werden, welche Daten Nutzer hochladen, ob die erzeugten Ergebnisse sicher sind oder ob den in Arbeitsabläufe eingebundenen KI-Komponenten vertraut werden kann.
So hat ESET kürzlich 900.000 KI-Skills aus beliebten Repositories analysiert. Davon waren 25.000 verdächtig und mehr als 3.000 eindeutig bösartig.[3] Letztere können Daten ausschleusen, Malware herunterladen und ausführen, Benutzeranweisungen außer Kraft setzen, das Verhalten eines Agenten im Laufe der Zeit unauffällig verändern oder sogar den Skill selbst modifizieren.
Anders ausgedrückt: KI-Skills erweitern den Kontext einer KI, und jede solche Erweiterung stellt einen Angriffsvektor dar.
Wie problematisch das ist, wird deutlich, wenn man bedenkt, wie einfach sich diese Skills herunterladen lassen und wie autonom die Plattformen arbeiten, die sie nutzen.
Damit wird jede Interaktion mit KI potenziell sicherheitsrelevant. Prompts, hochgeladene Dateien, generierter Code, Agenten, Plugins und Skills schaffen neue Zugänge zu Unternehmenssystemen und -daten. Das Ergebnis ist eine rasch wachsende Angriffsfläche, die viele Unternehmen schneller vergrößern, als sie sie kontrollieren können.
In Ländern wie Italien, Tschechien und der Slowakei ist die nicht genehmigte Nutzung von KI-Plattformen sogar weiter verbreitet als Richtlinien, die sie einschränken.[4]
Wie kommen Unternehmen sicher durch das KI-Zeitalter?
Cybersicherheit ist für Kunden in vielerlei Hinsicht schwerer zu verstehen und aufwendiger umzusetzen geworden. Durch KI steht dabei deutlich mehr auf dem Spiel.

Abbildung 3: Die größten Herausforderungen im Bereich Cybersicherheit für KMU (Quelle: ESET Cyberresilienz-Studie 2026 für KMU).
Viele Unternehmen wissen, dass sowohl Sicherheit als auch KI wichtig sind. Dennoch fällt es ihnen schwer, die Fachbegriffe, die Kategorien und die wachsende Zahl der Tools einzuordnen, die sie einsetzen sollen (Abbildung 3). So entsteht eine Lücke in der Praxis:[5] Unternehmen beschaffen zwar immer mehr technische Werkzeuge, haben aber weiterhin nicht die Ressourcen, um sie effektiv zu verwalten.
„In einer Zeit, die von KI-gestützten Innovationen und Bedrohungen geprägt ist, hängt Erfolg davon ab, in wirksame Maßnahmen zu investieren. Führend sind in dieser Übergangsphase nicht die Unternehmen mit den größten Sicherheitsbudgets oder den ehrgeizigsten KI-Strategien. Es sind diejenigen, die Sicherheit an ihren Geschäftsergebnissen ausrichten, ihren Mitarbeitern die nötigen Zusammenhänge für fundiertere Entscheidungen vermitteln und ihre Widerstandsfähigkeit auf tatsächliche Beobachtungen statt auf Annahmen stützen“, sagte Michal Jankech, Vice President, Enterprise & SMB/MSP.
Für KMU und mittelständische Unternehmen ist das Ziel klar: Sicherheit muss sich praktisch umsetzen lassen, skalierbar sein und den Anforderungen einer KI-geprägten Welt gerecht werden.
Damit Sicherheit im KI-Zeitalter funktioniert
KI bedeutet einen grundlegenden Wandel. Sie schafft eine völlig neue Bedrohungslandschaft: Große Sprachmodelle, KI-Agenten, KI-generierter Code, KI-Skills, Modell-Lieferketten und KI-gesteuerte Automatisierung bringen Risiken mit sich, für die herkömmliche Sicherheitsmodelle nicht ausgelegt sind. Mehr Warnmeldungen, mehr Dashboards und mehr Komplexität würden das Problem daher nur verschärfen.
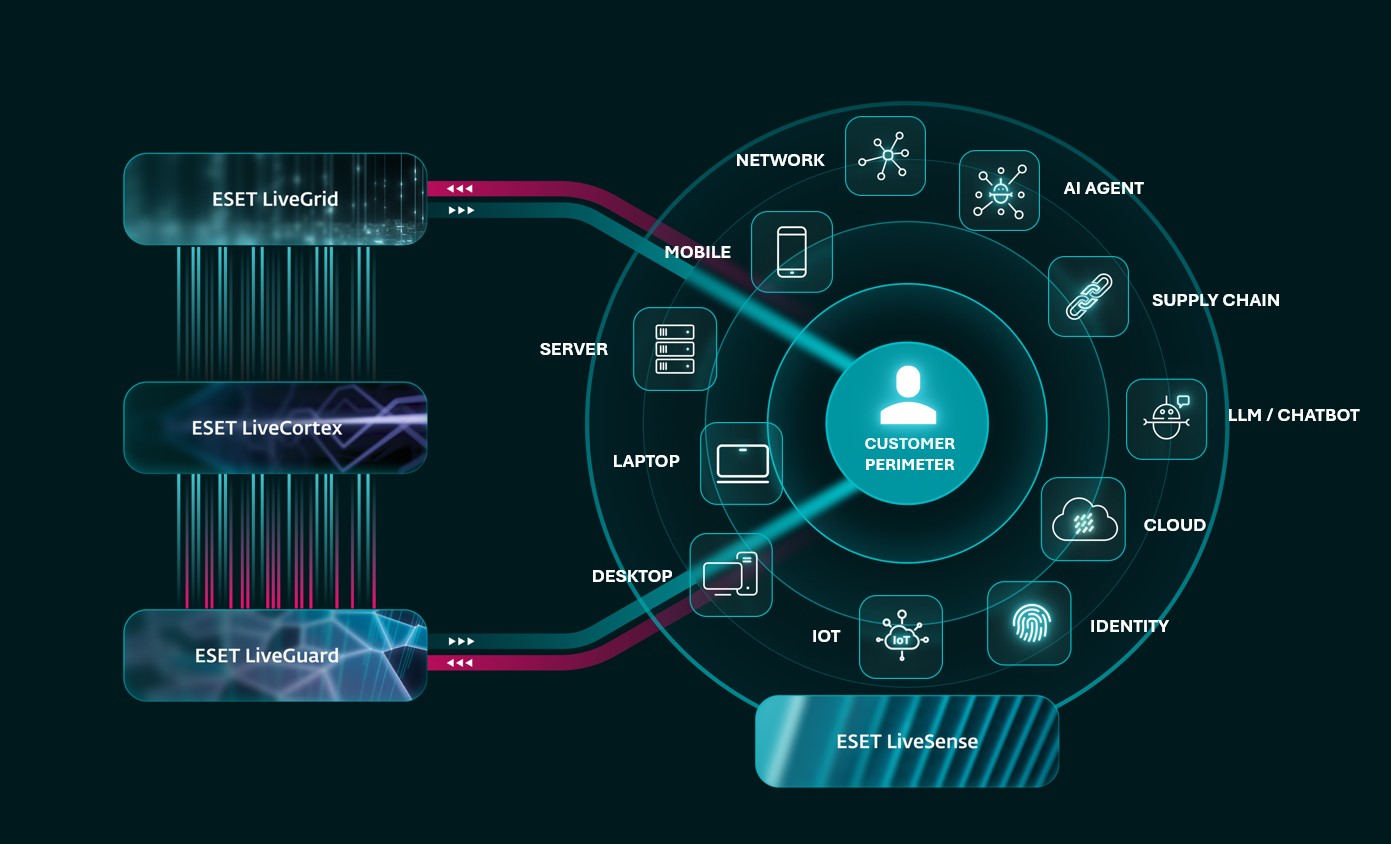
Was lässt sich also tun? ESET entwickelt seine KI-Technologien für die Erkennung von Bedrohungen, den Endgeräteschutz und die intelligente Analyse im Hintergrund seit Langem kontinuierlich weiter, um Sicherheit einfach und umfassend zu gestalten. Diese Technologien machen ESET-Lösungen leistungsfähiger. Der individuelle Einsatz von KI beim Kunden erfordert jedoch einen eigenen Schutz.
ESET PROTECT: Kunden im Mittelpunkt der KI-Welt
ESET PROTECT braucht kaum eine Vorstellung: Die Plattform ist seit Jahren ein zentraler Bestandteil des ESET-Portfolios. Um die Bedürfnisse der Kunden besser abzudecken, muss sie jedoch neu ausgerichtet werden. So unterstützt sie Unternehmen dabei, sich weiterzuentwickeln und auch angesichts moderner, KI-gestützter Bedrohungen sicher zu arbeiten.
Dafür wird ESET PROTECT um neue ESET AI Security-Module erweitert, die den gesamten KI-Bereich abdecken sollen:
ESET AI Agent Security
ESET AI Agent Security ist eine neue Sicherheitsebene in den ESET-Anwendungen für den Endgeräteschutz. Sie wurde speziell entwickelt, um Bedrohungen aus dem KI-Ökosystem abzuwehren.
Wenn autonome KI-Agenten auf Dateien zugreifen, Komponenten herunterladen, externe Dienste aufrufen, Repositories nutzen, mit Code arbeiten oder auf Skills und Plugins zurückgreifen, können sie bösartige oder kompromittierte Elemente in die IT-Umgebung des Kunden einschleusen.
AI Agent Security hilft, dieses Risiko zu begrenzen, indem es KI-bezogene Komponenten entlang der gesamten KI-Lieferkette überprüft. Dazu zählen Apps, Agenten, Skills, Repositories, Code, Skripte, MCP-Server, externe URLs und mehrstufige Download-Ketten.
ESET AI Behavioral Monitoring
ESET AI Behavioral Monitoring arbeitet eng mit AI Agent Security zusammen. Im Mittelpunkt steht jedoch, was autonome KI-Agenten tun – nicht nur, worauf sie zugreifen oder was sie herunterladen. Während AI Agent Security Komponenten und Aktivitäten in der Lieferkette überprüft, konzentriert sich AI Behavioral Monitoring auf das Verhalten und die Aktionen autonomer Agenten. Es soll bösartige oder verdächtige Aktivitäten von KI-Agenten erkennen und blockieren, etwa Versuche, auf unzulässige Ressourcen zuzugreifen, unsichere Aktionen auszuführen oder den vorgesehenen Aufgabenbereich zu überschreiten.
Für Kunden ergeben sich daraus zwei Kontrollebenen. Unternehmen können bestimmte KI-Agenten über Regeln in ESET PROTECT XDR vollständig blockieren. Wo KI-Agenten zugelassen sind, lässt sich verdächtiges Verhalten als eigenständiger Vorfall zur Untersuchung kennzeichnen.
ESET AI Security in der Praxis
Die Kombination dieser Sicherheitsfunktionen stellt Prävention in den Mittelpunkt: ESET reagiert nicht erst, wenn ein KI-Skill gestartet wird, sondern sucht auch proaktiv nach bösartigen Skills.
Enthält ein KI-Skill beispielsweise eine zunächst sichere URL, unter der später jemand schädliche Inhalte bereitstellt, sollten unsere Technologien auch bei späteren Zugriffsversuchen weiterhin Schutz bieten. Möglich macht dies die Vernetzung unserer Erkennungstechnologien und -funktionen.
ESET AI Conversation Security*
ESET AI Conversation Security schützt die Interaktionen zwischen Endnutzern und großen Sprachmodellen. Die zusätzliche Sicherheitsebene für KI-Konversationen soll Nutzer vor bösartigen Ausgaben schützen und das Risiko unsicherer Prompts oder versehentlicher Datenlecks verringern. Dazu dienen folgende Funktionen:
- Überprüfung von URLs in LLM-Antworten und Kennzeichnung von Inhalten, die von Phishing-Websites, schädlichen oder unerwünschten Websites stammen
- Überprüfung von Skripten, die LLMs generieren, um zu verhindern, dass Nutzer bösartigen Code auf ihren Geräten ausführen
- Kennzeichnung von Prompts mit sensiblen Informationen wie privaten Schlüsseln, Zugriffstoken oder anderen besonders risikobehafteten Daten
- Erkennung von Prompts mit böswilliger Absicht, etwa zum Ausschleusen von Daten oder zum Ausschalten von Sicherheitskontrollen
- Prüfung hochgeladener Dateien und Metadaten auf Kennzeichnungen sensibler Inhalte wie „Vertraulich“ oder „Intern“, um auf mögliche Risiken hinzuweisen, bevor sensible Inhalte an ein öffentliches oder nicht genehmigtes KI-Modell weitergegeben werden
- Erkannte Bedrohungen mit hohem Schweregrad werden in ESET PROTECT als Vorfälle gemeldet, weniger schwerwiegende als Indikatoren. So erhalten Administratoren einen Überblick und die nötigen Informationen für die Untersuchung.
„Zusammen machen diese Erweiterungen ESET PROTECT umfassender, relevanter und passender für die tatsächlichen Anforderungen von Unternehmen im KI-Zeitalter“, sagte Kamil Pšenák, Senior Product Manager bei ESET.
Auf die Plätze, fertig, KI-sicher
Wer gut vorbereitet ist, kann die Herausforderungen unserer Zeit zuversichtlich angehen. Das klingt selbstverständlich, trifft aber zu. Das Problem: Die Cybersicherheit muss bei der KI noch immer aufholen – keine optimale Situation für Kunden.
Um dieses Problem zu lösen, braucht es viel Forschung und Entwicklung. Oder ein tiefes Verständnis dafür, welche Möglichkeiten künstliche Intelligenz eröffnet. ESET bringt beides mit. ESET AI Technology und ESET AI Security verbessern die Erkennung von Bedrohungen und schützen KI-gestützte Arbeitsabläufe. Damit war der Zeitpunkt noch nie besser, ganz auf KI zu setzen – mit Sicherheit an der Seite.
*Derzeit nur in den Vereinigten Staaten, Italien und der Slowakei verfügbar
FAQ: ESET B2B im Zeitalter der KI
Wie verändert KI die Cybersicherheitslandschaft?
KI verändert die Cybersicherheit sowohl aufseiten der Verteidiger als auch der Angreifer. Verteidiger nutzen KI, um Bedrohungen besser zu erkennen, Analysen zu automatisieren und schneller zu reagieren. Gleichzeitig erstellen Angreifer mithilfe von KI überzeugendere Phishing-Kampagnen, entdecken Schwachstellen schneller, generieren bösartigen Code und automatisieren Cyberangriffe in großem Umfang.
Was sind die größten KI-bezogenen Cybersicherheitsrisiken für Unternehmen?
Zu den häufigen KI-bezogenen Risiken zählen Datenlecks durch Prompts und Datei-Uploads, bösartige oder kompromittierte KI-Agenten und Plugins, KI-generierte Phishing-Angriffe, unsichere KI-generierte Skripte und Code sowie die nicht genehmigte Nutzung von KI-Tools („Schatten-KI“). Hinzu kommen Angriffe auf die KI-Lieferkette, die Modelle, Repositories, Skills und externe Integrationen betreffen.
Sind KI-generierte Phishing-Angriffe gefährlicher als herkömmliches Phishing?
Ja. Mit KI können Angreifer innerhalb weniger Minuten stärker personalisierte, grammatikalisch korrekte Phishing-Nachrichten in mehreren Sprachen erstellen. Dadurch werden Phishing-Kampagnen umfangreicher und ausgefeilter, sodass Nutzer betrügerische Nachrichten schwerer erkennen können.
Kann ESET Unternehmen dabei helfen, KI-bezogene Sicherheitsrisiken zu bewältigen?
Ja. Dank ESET AI Security bietet ESET PROTECT jetzt einen zentralen Überblick über KI-bezogene Erkennungen und Vorfälle. Das unterstützt Sicherheitsteams dabei, Bedrohungen zu untersuchen, zu überwachen und darauf zu reagieren – ob sie Nutzer, Endgeräte oder KI-gestützte Arbeitsabläufe betreffen.
Was ist ESET AI Security?
ESET AI Security umfasst Funktionen, die Unternehmen bei der sicheren Einführung von KI-Technologien unterstützen. Sie sind in die ESET PROTECT-Plattform integriert und bieten Transparenz und Schutz für KI-Agenten, deren Verhalten und die Interaktionen von Nutzern mit KI.
Wodurch unterscheidet sich ESET von anderen Anbietern von KI-Sicherheitslösungen?
ESET vereint jahrzehntelange Erfahrung in der Cybersicherheit, fortschrittliche KI-gestützte Erkennungstechnologien und spezielle KI-Sicherheitsfunktionen in einer Plattform. Damit können Unternehmen sowohl herkömmliche IT-Umgebungen als auch neue KI-gestützte Arbeitsabläufe über eine zentrale Oberfläche absichern. ESET schützt Mitarbeiter, die KI nutzen, macht die Aktivitäten von KI-Agenten sichtbar und sichert die Agenten selbst ab. Zudem schützt ESET Unternehmensdaten und bewertet kontinuierlich Risiken, um auch veränderte Bedrohungen abzuwehren – selbst wenn zuvor vertrauenswürdige Ressourcen kompromittiert werden.
Wie können Unternehmen in die KI-Sicherheit einsteigen?
Unternehmen sollten zunächst prüfen, wie sie KI derzeit einsetzen und wo ihnen der Überblick oder klare Vorgaben für den Einsatz fehlen. Anschließend sollten sie Lösungen einführen, die KI-Konversationen, KI-Agenten und KI-gestützte Arbeitsabläufe schützen. ESET AI Security kann ihnen helfen, eine sichere Grundlage für die Einführung von KI zu schaffen und zugleich ihre betriebliche Widerstandsfähigkeit zu erhalten.
[1] Agentur der Europäischen Union für Cybersicherheit (ENISA). (Oktober 2025). ENISA Threat Landscape 2025 (S. 13). Abgerufen am 9. Juli 2026 von https://www.enisa.europa.eu/sites/default/files/2025-11/ENISA%20Threat%20Landscape%202025.pdf
[2] IBM Security. (2025). Bericht zu den Kosten von Datenschutzverletzungen 2025 (S. 7). Abgerufen am 9. Juli 2026 von https://www.ibm.com/reports/data-breach
[3] ESET Research. (Juli 2026). ESET-Bedrohungsbericht 1. Halbjahr 2026 (S. 6–9). Abgerufen am 10. Juli 2026 von https://web-assets.esetstatic.com/wls/en/papers/threat-reports/eset-threat-report-h12026.pdf
[4] ESET. (Mai 2026). ESET SMB Cybersecurity Readiness Index 2026 (S. 23). Abgerufen am 10. Juli 2026 von https://web-assets.esetstatic.com/wls/en/papers/resources/eset-smb-cyber-readiness-index-2026-global-edition.pdf
[5] Ebd. (S. 45.)