Es ist Montag, 10 Uhr morgens. Der Nebel des Wochenendes hat sich endlich gelichtet. Angestellte und Arbeiter finden langsam in den Tagesrhythmus zurück, das Klappern ihrer Tastaturen vermischt sich mit dem leisen Rumpeln der Straßenbahnen, die Hunderte von Menschen unter den Bürofenstern hindurchbefördern. Die Stadt ist erwacht, in Bewegung, im Gange.
Dann kommt alles zum Stillstand.
Bildschirme werden schwarz. Tastaturen verstummen. Straßenbahnen kommen quietschend zum Stehen.
Die Handys werden gezückt. Es folgen Notfallmeldungen: Der lokale Stromversorger ist Opfer eines schweren Cyberangriffs geworden, der ein Drittel des Stromnetzes des Landkreises lahmgelegt hat. Voraussichtliche Wiederherstellungszeit? Nicht einmal das Cybersicherheitsteam des Betreibers weiß es. Die Steuerungssysteme sind lahmgelegt, und auch die Backups sind verloren gegangen. Mit einer stärkeren Isolierung (einschließlich Air-Gap) hätte das Ergebnis ganz anders aussehen können.
Kernpunkte dieses Artikels:
- Air-Gaps können kritische Systeme vor Angreifern schützen. Jedoch nur, wenn die Isolierung die realen Gegebenheiten konzipiert.
- Physische Air Gaps verringern das Risiko, machen ein System jedoch nicht unangreifbar.
- Stuxnet, TRITON und GoldenJackal zeigen, wie Angreifer kompromittierte Personen, bösartige USB-Sticks und schwache Prozesse nutzen, um Air Gaps zu überbrücken.
- Für kritische Infrastrukturen liegt der wahre Wert von Air-Gaps in der Kombination von Isolation mit sicheren Datenübertragungen, Offline-Schutz und getesteten Wiederherstellungsmaßnahmen.
Was ist ein Air-Gap in der Cybersicherheit?
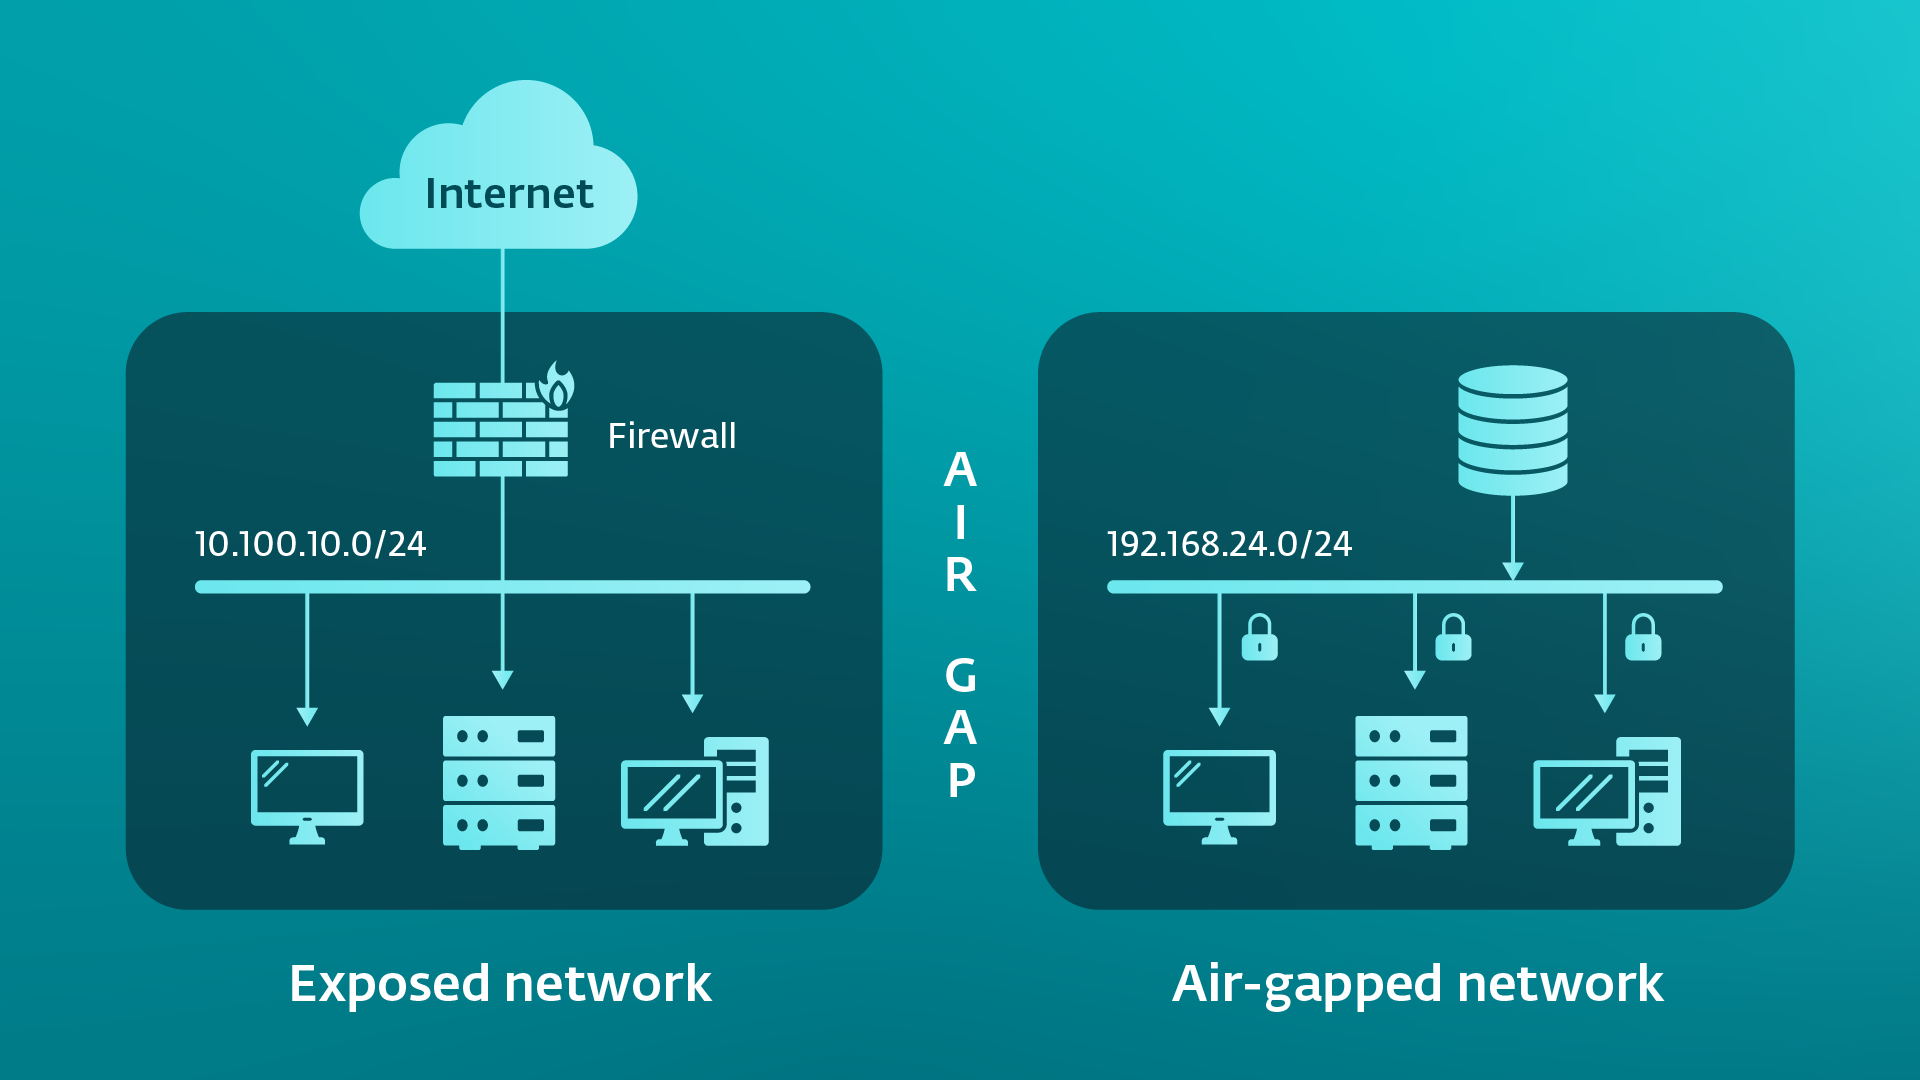
Was ist Netzwerksegmentierung?Bei der Segmentierung werden Netzwerke in Zonen unterteilt (in der Regel durch Kontrollmechanismen wie Firewalls und sogenannte "demilitarisierte Zonen"), um den Datenverkehr zu regulieren und zu überwachen. Beim Air-Gapping hingegen wird diese Interaktion vollständig unterbunden, indem Systeme physisch voneinander getrennt werden.
Air Gapping in kritischer Infrastruktur: Segen oder Herausforderung?
- Hersteller und Energieunternehmen: Fabriken sind zunehmend miteinander vernetzt, angetrieben durch die Nachfrage nach verbessertem Überblick und Kontrolle. Dies hat zur weit verbreiteten Einführung des Fernmanagements im Bereich der Betriebstechnik (OT) geführt, sei es durch interne IT-Integration oder durch den Zugriff Dritter, was die betriebliche Flexibilität erweitert, aber auch zusätzliche Angriffsflächen schafft. Dies gilt umso mehr für den Energiesektor aufgrund seines größeren Umfangs und seiner Komplexität.
- Verkehr: Bahnsysteme, einschließlich Signal- und Steuerungstechnik, sind nicht nur aus betrieblichen Gründen vernetzt – auch Sicherheitsaspekte spielen eine Rolle. Dies gilt auch für die Schifffahrtsindustrie, wo Containerkräne, Terminalbetriebssysteme und andere Systeme entweder automatisiert sind oder über IT effektiv überwacht und integriert werden. Dies trifft auch für Verkehrssysteme (z. B. Autobahnüberwachung, Tunnelsteuerungen usw.) zu.
- Städte und Versorgungsunternehmen: Je intelligenter unsere Städte werden, desto anfälliger sind sie. Öffentliche Infrastruktur (Versorgungsunternehmen), Umweltsysteme (Hochwasserschutz) und Überwachung (CCTV-Kameras) werden mittlerweile ebenfalls zentral verwaltet und sind aus der Ferne zugänglich, wodurch die Isolation, auf die sie sich einst stützten, untergraben wird.
- IKT-Dienste: Da die Regulierungsbehörden ihr Augenmerk zunehmend auf Angriffe auf die Lieferkette richten, rückt die Anfälligkeit von IT-Dienstleistern in den Fokus. Die Vernetzung von IKT-Diensten mit kritischen Akteuren macht diese angreifbar und lässt sie potenziell als Ausgangspunkt für Angriffe dienen.
Physische Air Gaps
Können Air-Gapped-Systeme gehackt werden?
Man könnte argumentieren, dass eine Kompromittierung über USB nicht streng genommen eine Folge teilweiser Air-Gaps ist, sondern von Air-Gap-Umgebungen im Allgemeinen. Selbst vollständig isolierte Systeme sind in der Regel für die Datenübertragung auf Wechselmedien angewiesen.
ESET Research: Der Fall „GoldenJackal“ – Überbrückung von Air-Gaps
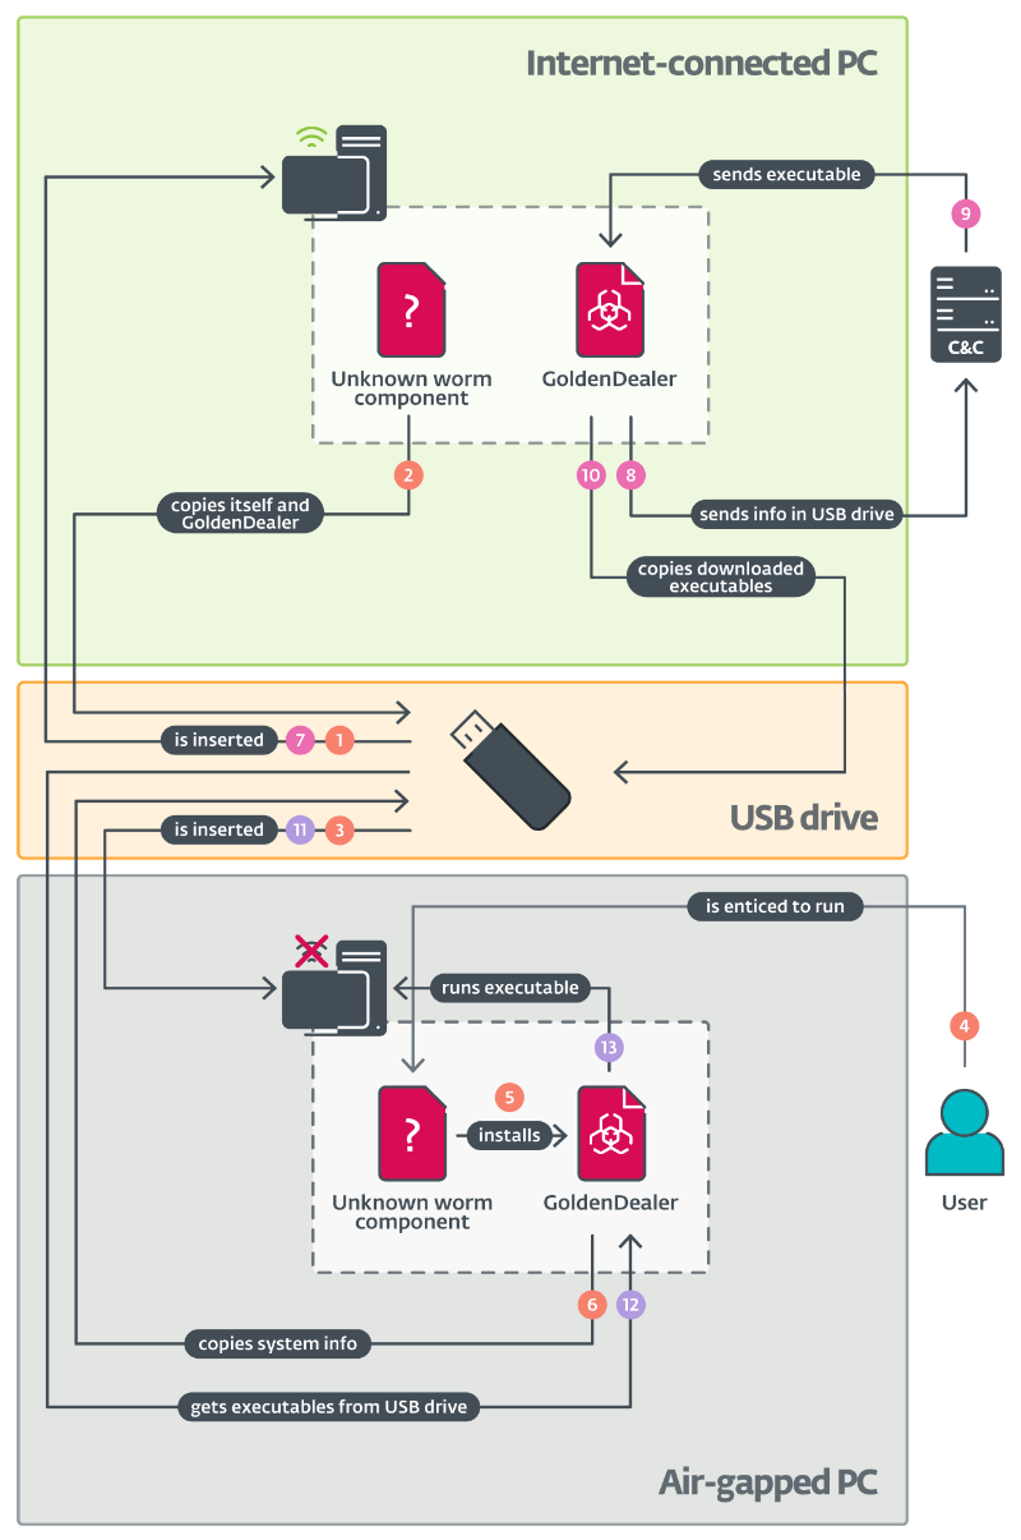
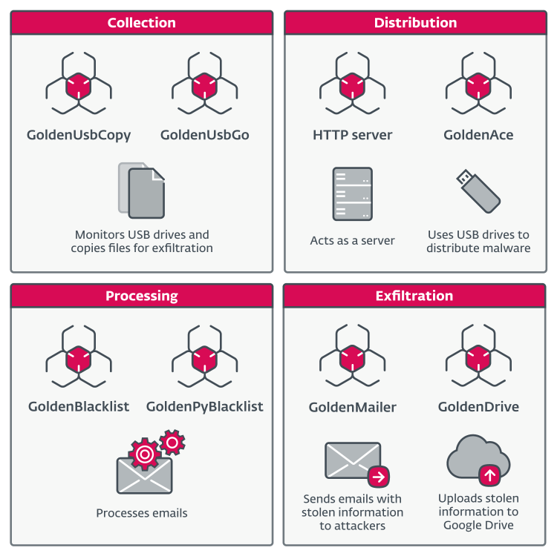
Weitere Aktivitäten von GoldenJackal zur Überwindung der Luftspaltsicherung
Bewährte Verfahren für die Sicherheit durch Air-Gaps: Ein mehrschichtiger, offlinebasierter Ansatz
- Offline-Cyberschutz: Stellen Sie sicher, dass die Umgebung auch bei vollständiger Isolation ununterbrochene Sicherheit, Vertraulichkeit der Daten und Betriebskontinuität gewährleisten kann. Dies verringert die Abhängigkeit von externen Verbindungen und beseitigt die Anfälligkeit gegenüber netzwerkbasierten Bedrohungen.
- Lokale Bedrohungsanalyse: Analysieren Sie verdächtige oder unbekannte Dateien vor Ort, anstatt sie extern zu versenden. Dies verhindert, dass sensible Daten Ihre Umgebung verlassen, ermöglicht aber dennoch eine effektive Untersuchung von Bedrohungen.
- Sicherere Update-Mechanismen: Vermeiden Sie Ad-hoc-Methoden wie USB-Übertragungen oder vorübergehende, ungesicherte Verbindungen. Nutzen Sie stattdessen kontrollierte, speziell entwickelte Update-Prozesse, um Patches und Sicherheitsinformationen sicher und pünktlich bereitzustellen.
- Flexible Bereitstellung: Wählen Sie Lösungen, die in unterschiedlichen Umgebungen zuverlässig funktionieren – von privaten Netzwerken bis hin zu Air-Gapped-Systemen. Dies gewährleistet einen konsistenten Schutz und verringert das Risiko, dass Angreifer umgebungsspezifische Schwachstellen ausnutzen.
- Sicherer Umgang mit Daten: Selbst isolierte Systeme erfordern Backups oder gelegentliche Dateiübertragungen. Richten Sie streng kontrollierte Prozesse für die Übertragung und Verwaltung sensibler Daten ein. Dies verhindert Manipulationen, verringert das Risiko unbefugter Änderungen und gewährleistet das Vertrauen in die Integrität Ihrer Daten.
- Planung zur Einhaltung gesetzlicher Vorschriften: Bewahren Sie sensible Daten in isolierten Umgebungen auf und implementieren Sie strenge Kontrollen vor Ort wie Protokollierung, Überwachung und Berichterstellung. Dies vereinfacht die Einhaltung gesetzlicher Vorschriften, stärkt die Nachvollziehbarkeit und erfüllt die Anforderungen an die Datenhoheit.
Für Unternehmen mit komplexer Infrastruktur und strengen Isolationsanforderungen bieten die ESET PRIVATE Air-Gapped-Lösungen einen mehrschichtigen Schutz, der einen sicheren Betrieb selbst in den am stärksten eingeschränkten Umgebungen gewährleistet.
Fazit
Nächste Schritte zum Aufbau von Air-Gap-ResilienzEntdecken Sie sichere Bereitstellungsoptionen. Erfahren Sie im Gartner-Bericht „Europe Context: 2026 Magic Quadrant™ for Endpoint Protection“, wie ESET digitale Unabhängigkeit mit flexiblen Bereitstellungsoptionen, einschließlich Air-Gapped-Umgebungen, unterstützt.Bewerten Sie die Bereitschaft des öffentlichen Sektors. Sehen Sie sich die „SANS 2026 Government Readiness Survey“ an, um datengestützte Einblicke darüber zu gewinnen, wie sich Behörden auf die sich wandelnde Bedrohungslandschaft vorbereiten.Sprechen Sie mit einem Experten. Sprechen Sie mit einem ESET-Experten und erfahren Sie, wie Sie Ihre Cybersicherheitsbereitschaft in komplexen Ökosystemen beschleunigen können.

FAQ: Über Air Gaps
Was ist ein Air-Gap-System?
Ein Air-Gap-System ist ein Gerät, ein Netzwerk oder eine Umgebung, das bzw. die von externen Netzwerken, insbesondere dem Internet, isoliert ist, wodurch das Risiko eines unbefugten Zugriffs und eines daraus resultierenden Cyberangriffs verringert wird.
Wer sollte Air-Gaps einsetzen?
Betreiber kritischer Infrastrukturen, wie Energieversorger, Verkehrsunternehmen, Einrichtungen des Gesundheitswesens und Versorgungsunternehmen, nutzen Air-Gaps, um Betriebstechnologie (OT), Backups und sensible Daten vor Cyberbedrohungen zu schützen, die wesentliche Dienste stören könnten.
Können Hacker in Air-Gapped-Netzwerke eindringen?
Ja. Zwar sind Air-Gap-Umgebungen wesentlich schwerer zu kompromittieren, doch können Angreifer dennoch Methoden wie infizierte USB-Sticks, kompromittierte Auftragnehmer, Insider-Bedrohungen oder Angriffe auf die Lieferkette nutzen, um sich Zugang zu verschaffen. Das Durchbrechen eines Air-Gap-Netzwerks erfordert jedoch in der Regel mehr Zeit, Ressourcen und Raffinesse.
Ist das Air-Gapping im Zeitalter der Cloud und vernetzter Infrastrukturen noch relevant?
Auf jeden Fall. Da kritische Umgebungen immer stärker miteinander vernetzt sind, bleibt das Air-Gapping eine wertvolle Sicherheitsstrategie zum Schutz hochwertiger Ressourcen, Backup-Speicher und geschäftskritischer Systeme. Moderne Unternehmen sollten das Air-Gapping jedoch mit mehrschichtigen Sicherheitskontrollen kombinieren, nicht nur, um Ausfallsicherheit, Compliance und betriebliche Effizienz in Einklang zu bringen, sondern auch, um sicherzustellen, dass ein Air-Gap nicht als einzige Schutzmaßnahme herangezogen wird.