รายงาน eCrime: เปลี่ยนข้อมูลข่าวกรอง
แรนซัมแวร์ให้เป็นการลงมือจริง

เจาะลึกปฏิบัติการแรนซัมแวร์และอาชญากรรมไซเบอร์ในวงกว้าง มองเห็น
เครื่องมือ โครงสร้างพื้นฐาน และกลยุทธ์การสร้างรายได้ของผู้โจมตี รวมถึง
กลุ่ม affiliate ที่อยู่เบื้องหลังการโจมตีจริง ไม่ใช่แค่แบรนด์แรนซัมแวร์ชื่อดัง
ทำไมคุณจึงต้องการข้อมูลเชิงลึก
ด้าน eCrime ที่มากขึ้น

การมองเห็นและข้อมูลที่นำไปใช้ได้จริงมีจำกัด

ทีมส่วนใหญ่ไม่สามารถมองเห็นห่วงโซ่การโจมตี (kill chain) ของ eCrime ได้ทั้งหมด ทั้งโครงสร้างพื้นฐาน เครื่องมือ และ TTP ที่อยู่เบื้องหลังการบุกรุก แม้จะมีมาตรการควบคุมความปลอดภัยครบถ้วนแล้ว การละเมิดข้อมูลก็ยังคงเกิดขึ้นได้

ต้นทุนจากการละเมิดข้อมูลและความเสี่ยงต่อชื่อเสียงแบรนด์ที่เพิ่มสูงขึ้น

รายได้จากแรนซัมแวร์ยังคงเพิ่มขึ้นอย่างต่อเนื่อง เนื่องจากการขู่กรรโชกมีความเจาะจงเป้าหมายและรุนแรงมากขึ้น โดยจำนวนการโจมตีเพิ่มขึ้นอย่างมีนัยสำคัญทุกปี

ข้อมูลข่าวกรองภัยคุกคามทั่วไปที่มีคุณค่าต่ำ

ฟีดจำนวนมากมีข้อมูลรบกวนสูงหรือเป็นข้อมูลทั่วไป ทีมป้องกันต้องจมอยู่กับการแจ้งเตือน เสียเวลาไปกับการวิเคราะห์ด้วยตนเอง และยังคงได้ข้อมูลเชิงลึกที่ชัดเจนและนำไปใช้ได้จริงไม่เพียงพอ

สิ่งที่ทำให้รายงาน eCrime ของ ESET แตกต่าง

มองเห็นสิ่งที่ผู้อื่นมองข้าม

ก้าวข้ามฟีดภัยคุกคามสาธารณะด้วยข้อมูลเชิงลึกเกี่ยวกับกลยุทธ์การสร้างรายได้ โครงสร้างพื้นฐาน และพฤติกรรมของกลุ่ม affiliate ในการปฏิบัติการจริง ทั้งหมดนี้ได้รับการสนับสนุนจากข้อมูล telemetry และงานวิจัยระดับโลกของ ESET

เพิ่มความเข้าใจให้ลึกซึ้งยิ่งขึ้น

ESET ไม่ได้หยุดอยู่แค่แบรนด์แรนซัมแวร์ แต่ติดตามและจัดกลุ่ม affiliate ซึ่งเป็นอาชญากรตัวจริงที่อยู่เบื้องหลังการโจมตี เพื่อมอบข้อมูลเชิงลึกที่แม่นยำและนำไปใช้ได้จริงเกี่ยวกับปฏิบัติการในโลกจริง

จัดลำดับความสำคัญของการป้องกันได้อย่างมีประสิทธิภาพ

ใช้ข้อมูลเชิงลึกที่ชัดเจนและผ่านการคัดสรรจากเหตุการณ์จริงเพื่อตัดข้อมูลรบกวนออกไป ช่วยให้ทีมของคุณตรวจจับภัยคุกคามได้ง่ายขึ้น ตอบสนองได้เร็วขึ้น และมุ่งเน้นการล่าภัยคุกคามในจุดที่สำคัญที่สุด

ยกระดับสถานะความปลอดภัยของคุณ

รายงาน eCrime ช่วยให้คุณจัดลำดับความสำคัญของการป้องกัน ค้นหาช่องโหว่ด้านความปลอดภัย และยืนยันความคุ้มค่าของการลงทุน โดยแปลงผลการวิเคราะห์ให้เป็นคำแนะนำและแนวทางการตั้งค่าที่ชัดเจน

สิ่งที่คุณจะได้รับ

ก้าวนำแคมเปญที่กำลังเกิดขึ้น

Activity Summary สรุปแคมเปญแรนซัมแวร์และ infostealer ล่าสุดให้เป็นข้อมูลเชิงลึกเชิงกลยุทธ์ที่ชัดเจน ครอบคลุมว่าใครตกเป็นเป้าหมาย การโจมตีเกิดขึ้นอย่างไร บทเรียนสำคัญ IOC และแนวทางในการเสริมสร้างความสามารถในการรับมือ

รับข้อมูลเชิงลึกด้านภัยคุกคามด้วย AI ได้ทันที

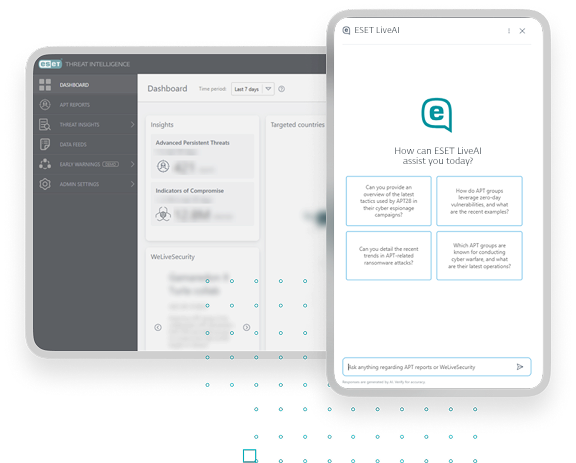
ESET LiveAI ใช้ข้อมูลเชิงลึกด้าน eCrime เพื่ออธิบายเหตุการณ์และพฤติกรรมของผู้โจมตี ทำให้ทีมรักษาความปลอดภัยและผู้มีอำนาจตัดสินใจเข้าถึงข้อมูลข่าวกรองภัยคุกคามที่มีคุณค่าสูงได้ทันที

ให้ผู้บริหารเห็นภาพความเสี่ยงที่ชัดเจน

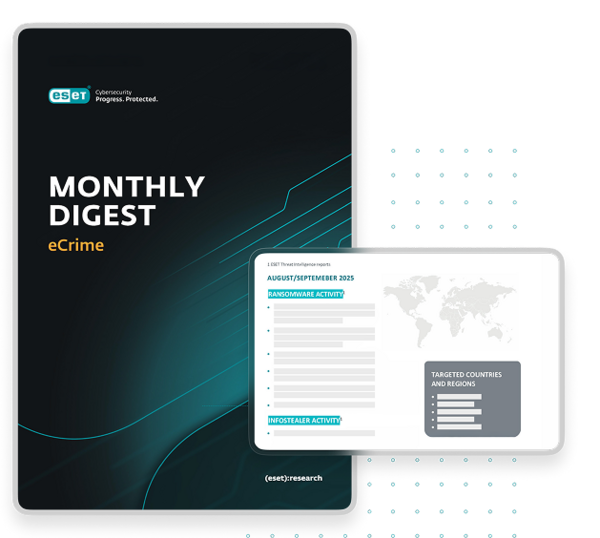
Monthly Digest นำเสนอภาพรวมของกิจกรรมแรนซัมแวร์และ infostealer ล่าสุดในรูปแบบที่พร้อมสำหรับผู้บริหาร โดยเน้นแนวโน้มสำคัญ เหตุการณ์ที่น่าจับตา และภัยคุกคามที่เกิดขึ้นใหม่ เพื่อให้ผู้บริหารประเมินความเสี่ยงและกำหนดลำดับความสำคัญได้โดยไม่ต้องลงรายละเอียดทางเทคนิค

ค้นหาระดับข้อมูลเชิงลึกด้าน eCrime ที่เหมาะกับคุณ

eCrime Reports
 

  • Activity Summary แคมเปญแรนซัมแวร์และ infostealer ล่าสุด สรุปเป็นข้อมูลเชิงลึกเชิงกลยุทธ์ที่ชัดเจน รวมถึง TTP, IoC และอื่น ๆ
  • Technical Analysis การวิเคราะห์เครื่องมือ เทคนิค และขั้นตอนการทำงานของผู้โจมตีโดยละเอียด พร้อมแนวทางปฏิบัติสำหรับการป้องกันและการแก้ไข
  • Monthly Overview ภาพรวมแนวโน้มแรนซัมแวร์และ infostealer เหตุการณ์ที่น่าจับตา และภัยคุกคามที่เกิดขึ้นใหม่ ในรูปแบบที่พร้อมสำหรับผู้บริหาร เพื่อการตัดสินใจอย่างมีข้อมูล
  • eCrime Feed IoC ล่าสุดเกี่ยวกับกลุ่มแรนซัมแวร์และแคมเปญ infostealer ในรูปแบบ STIX/TAXII เพื่อการบูรณาการที่ง่ายดาย
  • การเข้าถึงเซิร์ฟเวอร์ MISP
  • ESET LiveAI

eCrime Reports Advanced

  • Activity Summary แคมเปญแรนซัมแวร์และ infostealer ล่าสุด สรุปเป็นข้อมูลเชิงลึกเชิงกลยุทธ์ที่ชัดเจน รวมถึง TTP, IoC และอื่น ๆ
  • Technical Analysis การวิเคราะห์เครื่องมือ เทคนิค และขั้นตอนการทำงานของผู้โจมตีโดยละเอียด พร้อมแนวทางปฏิบัติสำหรับการป้องกันและการแก้ไข
  • Monthly Overview ภาพรวมแนวโน้มแรนซัมแวร์และ infostealer เหตุการณ์ที่น่าจับตา และภัยคุกคามที่เกิดขึ้นใหม่ ในรูปแบบที่พร้อมสำหรับผู้บริหาร เพื่อการตัดสินใจอย่างมีข้อมูล
  • eCrime Feed IoC ล่าสุดเกี่ยวกับกลุ่มแรนซัมแวร์และแคมเปญ infostealer ในรูปแบบ STIX/TAXII เพื่อการบูรณาการที่ง่ายดาย
  • การเข้าถึงเซิร์ฟเวอร์ MISP การบูรณาการโดยตรงกับข้อมูลข่าวกรองภัยคุกคามที่ผ่านการคัดสรร เพื่อการนำเข้า IoC อัตโนมัติ การตรวจจับที่รวดเร็วขึ้น และการตอบสนองที่มีประสิทธิภาพ
  • ESET LiveAI ตอบคำถามเกี่ยวกับภัยคุกคามโดยใช้ข้อมูลเชิงลึกด้าน eCrime ช่วยให้ทีมและผู้บริหารเข้าใจเหตุการณ์และพฤติกรรมของผู้โจมตีได้ทันที

ขยายขีดความสามารถ
ในการรับมือภัยคุกคาม

รายงาน APT

ด้วยเซนเซอร์จำนวนหลายล้านตัวและความสามารถในการมองเห็นอย่างครอบคลุมในภูมิภาคที่เข้าถึงได้ยาก ESET มอบข้อมูลเชิงลึกที่ชัดเจนเกี่ยวกับภัยคุกคามทางไซเบอร์ระดับโลกและแนวโน้มใหม่ที่เกิดขึ้น

Feeds

แหล่งข้อมูลแบบเรียลไทม์ที่ผ่านการคัดสรรมาอย่างดี ออกแบบมาเพื่อรองรับการทำงานอัตโนมัติและการบูรณาการระบบ

รับข้อมูลล่าสุด ก้าวนำหน้าเสมอ

ESET THREAT REPORT H2 2025

เจาะลึกแนวโน้มภัยคุกคามทั่วโลก กิจกรรม APT ในภูมิภาค และการพัฒนาของมัลแวร์ ที่สังเกตได้จากข้อมูลของ ESET

สรุปกิจกรรม APT

ข้อมูลเชิงลึกล่าสุดเกี่ยวกับแคมเปญ APT ที่กำลังเกิดขึ้นทั่วโลก

WeLiveSecurity: ข่าวเด่นและงานวิจัย

การวิเคราะห์และความคิดเห็นจากผู้เชี่ยวชาญจากนักวิจัย ESET เกี่ยวกับภัยคุกคามไซเบอร์ล่าสุด การค้นพบใหม่ และแนวโน้มความปลอดภัย

พอดแคสต์ ESET Research: สำรวจภูมิทัศน์ภัยคุกคามระดับโลก

ร่วมฟังนักวิเคราะห์ของเราพูดคุยเรื่องการระบุตัวตนเครื่องมือ และการเปลี่ยนแปลงของกิจกรรมทั่วโลก

เอกสารข้อมูล ESET Threat Intelligence eCrime Reports

สำรวจรายละเอียดของบริการข่าวกรองด้าน eCrime โดยเฉพาะของเรา

ติดต่อเรา

สนใจข้อมูลเพิ่มเติมหรือต้องการพูดคุย? กรุณากรอกข้อมูลติดต่อไว้ด้านล่าง แล้วทีมงานของเราจะติดต่อกลับไปเพื่อ Demo หรือตอบข้อสงสัยของคุณ