ESET脅威レポート
2026年上半期
ESETのテレメトリおよびESETの脅威検知・調査専門家の視点から見た2026年上半期のサイバー脅威の状況をまとめています
2026年上半期
ESETのテレメトリおよびESETの脅威検知・調査専門家の視点から見た2026年上半期のサイバー脅威の状況をまとめています
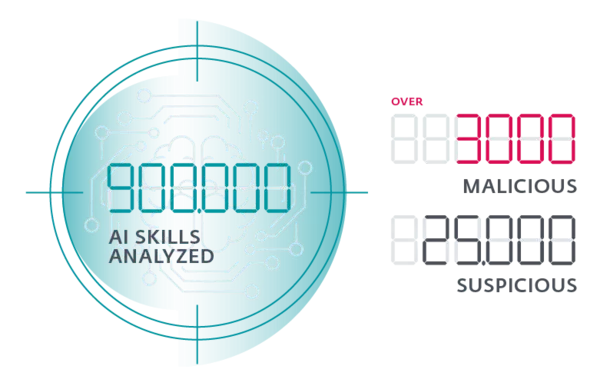
2026年3月から5月にかけて、ESETは主要なリポジトリにある約90万件のAIスキルを分析し、2万5,000件を不審、3,000件以上 を明確に悪意のあるスキルとして確認しました。分析では、MimikatzやImpacketなどの攻撃ツールを利用する悪意のあるスキル 、永続化の仕組みを作成できる自己改変型の不審なスキル、さらにセキュリティスキャナーをうたいながら基本的なスキャンしか行わず、誤った安心感を与えかねないスキルも確認されています。
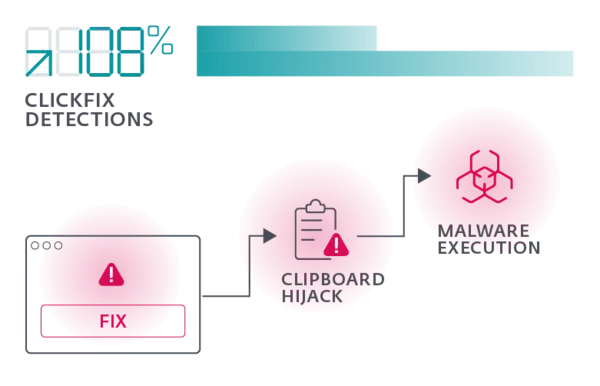
ClickFixの検出数は、2025年下半期から2026年上半期にかけて2倍以上に増加しています。 攻撃者はこの手法を継続的に改良し、新たな環境へ適応させています。
AI-fix:生成AIへの信頼を悪用し、実際には存在しない問題に対するAI生成のトラブルシューティングを装って、ClickFixの攻撃チェーンへ誘導します。
CrashFix:悪意のあるブラウザ拡張機能や偽の警告を利用し、ユーザーに悪意のあるClickFixコマンドを実行させます。
ConsentFix:ClickFix型のソーシャルエンジニアリングとOAuth認可の悪用を組み合わせ、認証情報を盗むことなくクラウドアカウントを乗っ取ります。状況によってはパスワード入力やMFAも必要ありません。
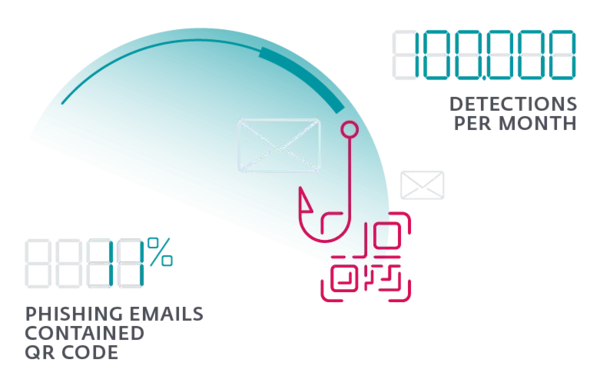
2026 年上半期、QR コードの普及拡大に便乗する詐欺師によるクイッシング(QR コードフィッシング)攻撃は過去最高水準に達しました。ESETのテレメトリでは月平均約10万件を検出し、4月にピークを記録しました。検出されたフィッシングメールの約11%でQRコードが使用されており、特に米国(19%)、スペイン(17%)、メキシコ(6%)で多く検出されました。
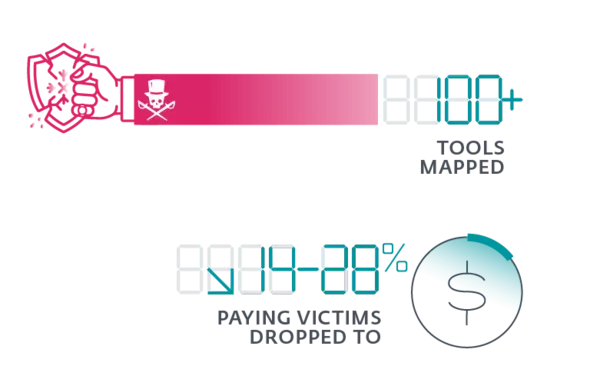
ESET Researchは、ランサムウェア攻撃でセキュリティ製品を無力化する100種類以上のEDR Killerを追跡しました。そのうち60種類以上が、BYOVD(脆弱なドライバの持ち込み)手法を利用し、カーネルレベルからセキュリティソフトを停止させます。ランサムウェア攻撃は増加する一方、身代金を支払わない被害者も28%まで低下しました。Gentlemenの情報流出からは、独自開発の「GentleKiller」も明らかになりました。
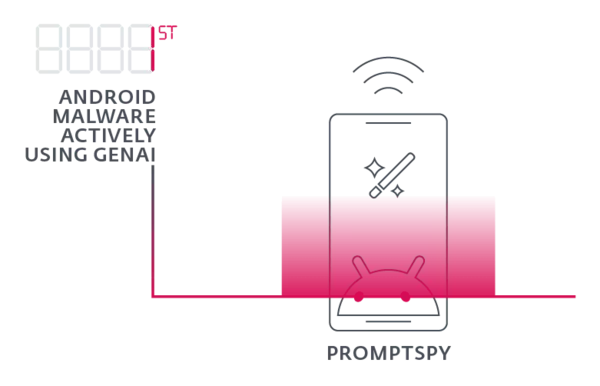
2026年上半期には、実行時に生成AIを利用する初のAndroidマルウェア「PromptSpy」が確認されました。生成AIの悪用によって、マルウェアがより動的になり、多様な環境へ適応できるようになることを示しています。しかし、ESETがこのマルウェアを発見して以降、生成AIを実行フローに組み込んだAndroid の脅威は、現時点ではほかに確認されていません。
ESET脅威レポートは、世界的なサイバー脅威の現状と、それを形成している主な傾向や動向について、定期的かつ詳細な概要を提供しています。レポートに掲載されている統計データや傾向は、ESETテレメトリデータに基づいています。これは、ESETの脅威検出、セキュリティ調査・研究の専門家が分析・解釈したものであり、進化・複雑化する脅威環境をナビゲートするための独自の視点を提供します。
ESET脅威レポートは年2回、上半期版と下半期版に発表されます。上半期は12月から5月まで、下半期は6月から11月までに検出された脅威データをまとめています。
ESET脅威レポートは、世界中の地域をカバーしています。レポートに記載されている主要な統計や傾向は、ESETのグローバルなテレメトリデータに基づいています。しかし、地域ごとの動向は、論じられた傾向の具体例を示すために、取り上げられることがあります。
ESET脅威レポートで使われている脅威統計データは、エンドポイント、クラウド、モバイルなど、ESETのさまざまなセキュリティ製品に搭載されているESETの独自の検知システムと、独自の多層テクノロジーによって収集されたデータに基づいています。レポートの分析使用されるそのほかの情報源には、ハニーポット、外部セキュリティフィードおよびその他のサイバーセキュリティベンダーのデータが含まれる場合があります。
ESET脅威レポートは、最新の脅威動向に関する詳細な分析、コメント、具体的な推奨事項が豊富に含まれています。ESETの多様なサイバーセキュリティ専門家の多くは、RSA、Black Hat、Virus Bulletinなどの著名な業界カンファレンスで頻繁に講演を行い、その専門性の高さは知られています。
ESETはヨーロッパ、アジア、北米に研究開発センターを設置しており、各地域のタイムゾーンとロケーションを最大限に活用することで、ESETのアナリストが24時間体制で常に変化する脅威動向に迅速に対応します。
レポートには、「脅威テレメトリ」というセクションがあり、ここでは監視している様々な脅威のカテゴリについて、詳しい統計データが掲載されています。
このデータは、情報が偏らないように注意深く処理されており、その価値を最大限に高めています。また、グラフで現在のレポート期間と前の期間を掲載することで、脅威の傾向がどのように変化しているかを一目で把握できるようになっています。
ESET APT活動レポートは、一定期間内にESETが調査・分析した特定の持続的標的型攻撃(APT)グループの活動の概要を提供します。APTグループは通常、高度に洗練された脅威アクターであり、多くの場合、国家によって支援され、標的型サイバー攻撃やスパイ活動に従事しています。これとは対照的に、脅威レポートでは、標的型ではなく、一般的に誰にでも影響を及ぼす可能性のある広範なサイバー脅威、いわゆるクライムウェアに焦点を当てています。