Отчет ESET по APT
4-й квартал 2025 г. – 1-й квартал 2026 г.
Всесторонний обзор глобальной активности APT, полученный на основе телеметрических данных ESET и экспертного анализа ведущих специалистов ESET по изучению угроз.
4-й квартал 2025 г. – 1-й квартал 2026 г.
Всесторонний обзор глобальной активности APT, полученный на основе телеметрических данных ESET и экспертного анализа ведущих специалистов ESET по изучению угроз.
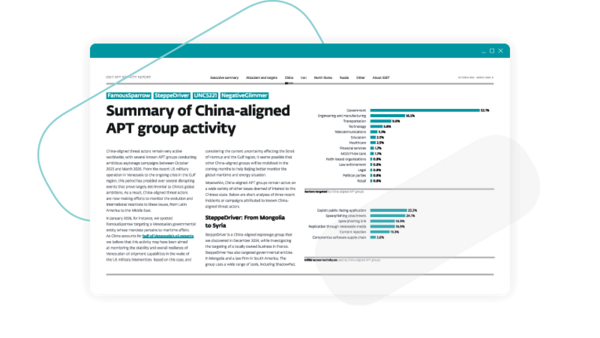
Группы, имеющие связи с Китаем, нацелились на Венесуэлу, Сирию, Камбоджу, Панаму, страны Персидского залива и Южную Корею, сосредоточившись на мониторинге морских пространств, проектах в сфере восстановления и стратегических технологиях — включая ИИ и робототехнику — в соответствии с долгосрочными приоритетами Пекина в области экономики и безопасности.
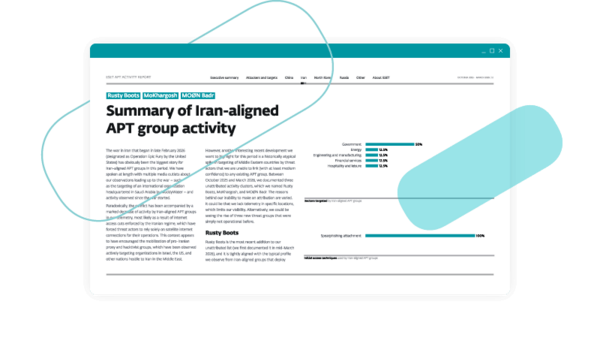
Во время войны 2026 года в Иране, деятельность APT-групп, связанных с Ираном, сократилась из-за ограничений в интернете, в то время как использование прокси-серверов резко возросло. ESET зафиксировала атаки на Израиль, в том числе с использованием вирусов-уничтожителей. В ОАЭ была скомпрометирована оборонная компания, а шпионское ПО для Android было нацелено на арабоязычных пользователей.
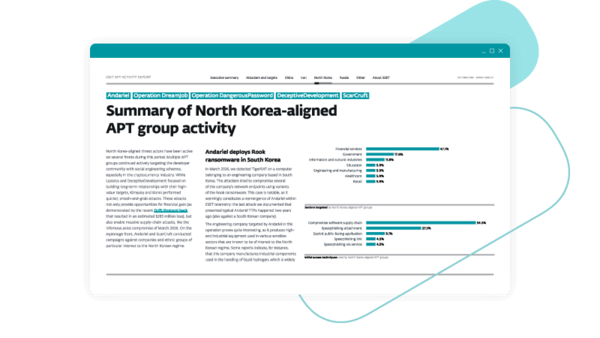
ировки, связанные с Северной Кореей, с помощью методов социальной инженерии нацелились на разработчиков и криптовалюту. Компания ESET также зафиксировала атаку Andariel в Южной Корее, которая использовала TigerRAT и пыталась запустить программу-вымогатель против инженерной компании, работающей в водородной и атомной отраслях.
Субъекты, действующие в интересах России, вновь сосредоточили свое внимание на Украине: группировка Sednit нацелилась на военный, дронный и логистический секторы, а Sandworm активизировала разрушительные атаки, задействовав новые программы-уничтожители и атаковав польскую энергетическую компанию. Деятельность также распространилась на региональные сети поддержки, оказывающие содействие обороне Украины.
Отчет ESET об активности APT содержит экспертный анализ значимых действий, предпринимаемых группами, представляющими угрозу типа «продвинутые постоянные угрозы» (APT). Он дает обзор глобальной ситуации с угрозами на основе телеметрических данных ESET и результатов собственных исследований.
Отчет публикуется два раза в год и содержит аналитические данные об активности APT и соответствующих тенденциях за два отдельных шестимесячных периода в течение года.
Отчет освещает кампании APT и угрожающую активность, затрагивающие регионы по всему миру, с особым вниманием к ключевым геополитическим горячим точкам. Охват отражает те места, где исследователи ESET зафиксировали значительные операции в течение отчетного периода.
Эти выводы основаны на данных собственной телеметрии ESET, экспертном анализе и практических исследованиях, проведенных глобальной сетью аналитиков ESET по угрозам. Другие источники, использованные при анализе в отчетах, могут включать ханипоты и внешние информационные каналы по безопасности, а также данные от других поставщиков решений в области кибербезопасности. Вся предоставляемая аналитическая информация тщательно проверяется перед публикацией.
Отчеты ESET об активности APT предлагают углубленный анализ глобальной ситуации с угрозами, дополненный комментариями и рекомендациями многопрофильной команды специалистов ESET по кибербезопасности, многие из которых регулярно выступают на престижных отраслевых конференциях, таких как RSA, Black Hat и Virus Bulletin, и славятся своим профессионализмом.
Благодаря наличию научно-исследовательских центров ESET в Европе, Азии и Северной Америке аналитики компании обеспечивают круглосуточный мониторинг, используя преимущества различных часовых поясов и географического расположения для противодействия постоянно меняющейся угрозе.
Отчеты ESET об активности APT содержат обзор деятельности отдельных групп, представляющих угрозу типа «усовершенствованные постоянные угрозы» (APT), которые были изучены и проанализированы исследовательским отделом ESET в течение отчетного периода. Группы APT, как правило, – это сложные злоумышленники, зачастую поддерживаемые государственными структурами, которые занимаются целевыми кибератаками и шпионажем. В отличие от них, отчеты об угрозах посвящены массовым киберугрозам — так называемому «криминальному ПО» — которые, как правило, не носят целевой характер и, поэтому, могут затронуть любого.
Отчет посвящен задокументированным кампаниям злоумышленников в ключевых геополитических горячих точках по всему миру. Он включает шпионские кампании, атаки с финансовой мотивацией, деструктивные операции и использование уязвимостей нулевого дня.
Для специалистов по кибербезопасности, аналитиков по угрозам, руководителей в сфере ИТ и безопасности, а также для всех, кто заинтересован в изучении меняющихся тактик, методов и процедур (TTP) глобальных злоумышленников.