ESET PROTECT MDR
ให้การเฝ้าระวัง ตรวจจับ และตอบสนองอย่างต่อเนื่องทั่วทั้งสภาพแวดล้อมของคุณ ระบุกิจกรรมที่น่าสงสัยและตอบสนองได้แบบเรียลไทม์
การตรวจสอบอย่างต่อเนื่อง การเข้าถึงด้วยสิทธิ์น้อยที่สุด และแนวคิดสมมติว่ามีการละเมิด คือเสาหลักของแนวทางความปลอดภัยแบบ Zero Trust ESET PROTECT ทำให้กลยุทธ์นี้เป็นจริงด้วยการป้องกันแบบรวมศูนย์ การควบคุมตัวตนที่แข็งแกร่ง และการตรวจจับและตอบสนองแบบมีการจัดการตลอด 24 ชั่วโมง เพื่อปิดช่องว่างและเสริมความยืดหยุ่น
การทำงานแบบไฮบริด บริการคลาวด์ และการทำงานร่วมกันระยะไกล ทำให้สภาพแวดล้อมไอทีสมัยใหม่กระจายตัวและซับซ้อนมากขึ้น
ผู้ใช้ อุปกรณ์ และข้อมูลทำงานเกินกว่าเครือข่ายเดียว ทำให้ขอบเขตความปลอดภัยแบบเดิมมีประสิทธิภาพน้อยลงเรื่อย ๆ.
ผู้โจมตีไม่ได้มุ่งเป้าเฉพาะเครือข่ายอีกต่อไป
พวกเขาใช้ประโยชน์จากตัวตนที่ถูกเจาะ อุปกรณ์ที่ไม่ได้รับการจัดการ และจุดบอดในการมองเห็น เพื่อเคลื่อนที่ในแนวราบและหลบซ่อนตัว โดยข้ามการป้องกันแบบขอบเขตเครือข่ายแบบเดิม
Zero Trust ใช้แนวทางที่ขับเคลื่อนด้วยข้อมูล ทุกคำขอเข้าถึงจะได้รับการตรวจสอบอย่างต่อเนื่อง ไม่ว่าจะมาจากที่ใด ผู้ใช้ใด หรืออุปกรณ์ใด
สิ่งนี้ ช่วยลดความเสี่ยงจากการเปิดเผยและเปิดใช้การป้องกันแบบปรับตัวได้ทั่วทั้งสภาพแวดล้อม โดยมีหลักการ Zero Trust ที่ชัดเจนเป็นแนวทาง
ถือว่าทุกเครือข่ายไม่น่าเชื่อถือ ไม่ว่าจะเป็นภายในองค์กร ที่บ้าน หรือบนคลาวด์
ให้สิทธิ์เข้าถึงเฉพาะที่จำเป็นและเฉพาะในช่วงเวลาที่จำเป็นเท่านั้น
พร้อมเสมอที่จะตรวจจับ ควบคุม และตอบสนองต่อการละเมิดความปลอดภัยอย่างรวดเร็วเพื่อลดผลกระทบ
สถาปัตยกรรม Zero Trust ที่ประสบความสำเร็จอาศัยการผสมผสานเครื่องมือและนโยบายที่เหมาะสม ผสานการควบคุมตัวตนที่แข็งแกร่ง การเฝ้าระวังอย่างต่อเนื่อง และกฎการเข้าถึงที่ชัดเจน เพื่อลดความเสี่ยง ปกป้องข้อมูล และให้การดำเนินธุรกิจเป็นไปอย่างปลอดภัย
ให้การเฝ้าระวัง ตรวจจับ และตอบสนองอย่างต่อเนื่องทั่วทั้งสภาพแวดล้อมของคุณ ระบุกิจกรรมที่น่าสงสัยและตอบสนองได้แบบเรียลไทม์
ให้การมองเห็นเชิงลึก การวิเคราะห์พฤติกรรม และการตรวจสอบ endpoint อย่างต่อเนื่อง
วิเคราะห์ภัยคุกคามใหม่และที่ไม่รู้จักแบบเรียลไทม์บนคลาวด์
เสริมการตรวจสอบเชิงรุกด้วยการระบุและบล็อกโครงสร้างพื้นฐานของผู้โจมตีและภัยคุกคามที่เปลี่ยนแปลงอยู่ตลอดเวลา
ให้การยืนยันตัวตนแบบหลายปัจจัย (MFA) ที่แข็งแกร่งเพื่อยืนยันผู้ใช้และป้องกันการขโมยข้อมูลประจำตัว
ทำให้มั่นใจว่ามีเพียงผู้ใช้ที่ได้รับอนุญาตเท่านั้นที่เข้าถึงข้อมูลสำคัญบนอุปกรณ์ได้
ช่วยให้จัดการการเข้าถึงตามบทบาทได้จากศูนย์กลาง และบังคับใช้นโยบายอย่างสม่ำเสมอทั่วทั้ง endpoint เซิร์ฟเวอร์ และอุปกรณ์มือถือ
บริการตรวจจับและตอบสนองแบบมีการจัดการตลอด 24 ชั่วโมงทุกวัน พร้อมการวิเคราะห์โดยผู้เชี่ยวชาญ การล่าภัยคุกคามเชิงรุก และคำแนะนำในการแก้ไข
การป้องกัน endpoint แบบหลายชั้นเพื่อควบคุมและหยุดภัยคุกคามที่กำลังเกิดขึ้น
ระบุและแก้ไขช่องโหว่ที่อาจถูกโจมตีได้โดยอัตโนมัติ
ปกป้องแพลตฟอร์มการทำงานร่วมกันจากฟิชชิง มัลแวร์ และการโจมตีอีเมลธุรกิจ (BEC)
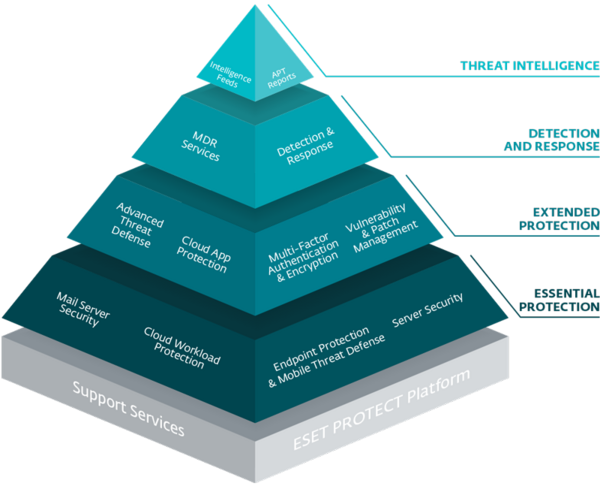
การป้องกันบนคลาวด์แบบหลายชั้นที่ขับเคลื่อนด้วย AI ของ ESET ครอบคลุมสภาพแวดล้อมไฮบริดและหลายระบบปฏิบัติการ ช่วยลดพื้นที่การโจมตีทั้งเอ็นด์พอยต์ เซิร์ฟเวอร์ ระบบอีเมล อุปกรณ์มือถือ และแอปบนคลาวด์ เบราว์เซอร์ที่เสริมความปลอดภัยและการควบคุมเฉพาะทางช่วยบล็อกการโจมตีผ่าน Remote Desktop Protocol (RDP) ก่อนที่จะเริ่มต้น
บังคับใช้ความน่าเชื่อถือของตัวตนด้วยการยืนยันตัวตนแบบหลายปัจจัย (MFA) ที่ป้องกันการยึดบัญชีและการเข้าถึงโดยไม่ได้รับอนุญาต ร่วมกับการเข้ารหัสทั้งดิสก์เพื่อปกป้องข้อมูลละเอียดอ่อนบนแล็ปท็อปและเวิร์กสเตชัน ปกป้องทั้งผู้ใช้และผู้ดูแลระบบ
การจัดการช่องโหว่และแพตช์อัตโนมัติช่วยให้ระบบทันสมัยและปลอดภัยจากการโจมตีที่รู้จัก ESET Cloud Office Security ปกป้องจากการโจมตีแบบ Business Email Compromise และฟิชชิง
นโยบายแบบรวมศูนย์ที่ใช้จากคอนโซลเดียวช่วยให้การควบคุมการเข้าถึงตามบทบาทมีความสม่ำเสมอทั่วทั้งเอ็นด์พอยต์ เซิร์ฟเวอร์ และอุปกรณ์มือถือ
ลดเวลาในการตรวจจับและตอบสนองเหลือเพียง 6 นาทีด้วย ESET MDR บริการตรวจจับและตอบสนองแบบมีการจัดการตลอด 24 ชั่วโมงของเรา ด้วย ESET XDR คุณจะมองเห็นภัยคุกคาม พฤติกรรม และความผิดปกติได้ครบถ้วนทั่วทั้งสภาพแวดล้อมไอที
Zero Trust ช่วยเพิ่มความยืดหยุ่นทางธุรกิจได้อย่างวัดผลได้ โปรแกรม Zero Trust สมัยใหม่ช่วยให้ SMB ลดความเสี่ยง เพิ่มการมองเห็น และก้าวนำหน้าภัยคุกคามที่เปลี่ยนแปลงอยู่เสมอ
การตรวจสอบอย่างต่อเนื่องและการเข้าถึงด้วยสิทธิ์น้อยที่สุดช่วยจำกัดการเคลื่อนที่ในแนวราบ ลดขอบเขตความเสียหายจากการโจมตี
การควบคุมการเข้าถึงแบบรวมศูนย์ทำให้สภาพแวดล้อมไฮบริดและมัลติคลาวด์มีความสม่ำเสมอ ลดการกำหนดค่าผิดพลาดและความเสี่ยงจากการเปิดเผย
การควบคุมที่สอดคล้องกับ Zero Trust รองรับข้อกำหนดด้านกฎระเบียบที่เพิ่มขึ้น ทำให้การกำกับดูแลและความพร้อมในการตรวจสอบราบรื่นยิ่งขึ้น
การมองเห็น การรายงาน และการกำกับดูแลตัวตนที่ดีขึ้น ช่วยให้ธุรกิจของคุณคาดการณ์ รับมือ และฟื้นตัวจากการหยุดชะงักได้
ปีแห่งความเชี่ยวชาญด้านการป้องกันภัยคุกคาม
ได้รับการยอมรับจากการทดสอบอิสระชั้นนำและนักวิเคราะห์อุตสาหกรรม
การป้องกันแบบเรียลไทม์และการสนับสนุนในพื้นที่ที่แข็งแกร่ง
ลูกค้าธุรกิจที่ใช้บริการทั่วโลก
ศูนย์ R&D ทั่วโลกพร้อมนักวิเคราะห์ความปลอดภัยและนักวิจัยภัยคุกคามระดับโลก
Zero Trust คือโมเดลความปลอดภัยที่ถือว่าไม่มีผู้ใช้ อุปกรณ์ หรือการเชื่อมต่อใดที่ได้รับความไว้วางใจโดยค่าเริ่มต้น ทุกคำขอจะได้รับการยืนยันตัวตน อนุญาต และตรวจสอบอย่างต่อเนื่องก่อนให้สิทธิ์เข้าถึง
สถาปัตยกรรม Zero Trust (ZTA) คือกรอบการทำงานที่กำหนดโดย NIST SP 800-207 โดยมุ่งเน้นที่ตัวตน สภาพของอุปกรณ์ การเฝ้าระวังอย่างต่อเนื่อง การควบคุมการเข้าถึง และการตัดสินใจแบบเรียลไทม์ แทนขอบเขตเครือข่ายแบบดั้งเดิม
ตาม CISA Zero Trust Maturity Model เสาหลักทั้งห้าได้แก่:
หลักการพื้นฐานที่เป็นแนวทางในการออกแบบ Zero Trust ได้แก่:
• การตรวจสอบอย่างต่อเนื่อง –ตรวจสอบตัวตนผู้ใช้ สภาพอุปกรณ์ และปัจจัยตามบริบทตลอดทุกเซสชันและธุรกรรม ไม่พึ่งพาการยืนยันตัวตนเพียงครั้งแรกครั้งเดียว
• การเข้าถึงด้วยสิทธิ์น้อยที่สุด –ให้สิทธิ์เข้าถึงเฉพาะที่จำเป็นต่องาน และตรวจสอบสิทธิ์อย่างสม่ำเสมอ
• สมมติว่ามีการละเมิดเกิดขึ้นแล้ว –เหตุการณ์ด้านความปลอดภัยเป็นสิ่งที่หลีกเลี่ยงไม่ได้ สร้างความระมัดระวังด้วยการควบคุม กระบวนการ และการเฝ้าระวังแบบหลายชั้น
ZTNA ให้การเข้าถึงแอปพลิเคชันภายในอย่างปลอดภัยโดยอิงตัวตน โดยไม่เปิดเผยแอปพลิเคชันสู่อินเทอร์เน็ตสาธารณะ การเข้าถึงจะได้รับอนุญาตตามตัวตนผู้ใช้ สภาพอุปกรณ์ และความเสี่ยงตามบริบท ไม่ใช่ตำแหน่งในเครือข่าย
การนำไปใช้โดยทั่วไปมีขั้นตอนดังนี้:
Zero Trust อาจท้าทายเพราะต้องจัดทำแผนผังการไหลของข้อมูล กำหนดการควบคุมการเข้าถึงใหม่ ตรวจสอบสภาพอุปกรณ์ และเฝ้าระวังกิจกรรมอย่างต่อเนื่อง สภาพแวดล้อมแบบเดิม ทีมที่กระจายตัว และการมองเห็นที่จำกัดเพิ่มความซับซ้อน แพลตฟอร์มอย่าง ESET ช่วยให้ง่ายขึ้นด้วย MFA การป้องกันเอ็นด์พอยต์ XDR และ MDR ที่ผสานรวมกัน
ใช่ Zero Trust สอดคล้องกับกรอบกฎระเบียบหลักที่กำหนดให้มีการปกป้องตัวตน การควบคุมการเข้าถึง การเข้ารหัส การเฝ้าระวังอย่างต่อเนื่อง และการตอบสนองต่อเหตุการณ์ นอกจากนี้ยังช่วยเพิ่มคุณสมบัติในการทำประกันภัยไซเบอร์ ซึ่งปัจจุบันมีความสำคัญอย่างยิ่งในอุตสาหกรรมที่มีความเสี่ยงสูง เช่น บริการทางการเงิน สาธารณสุข และเทคโนโลยี
Zero Trust คือกลยุทธ์ด้านความปลอดภัย ไม่ใช่ผลิตภัณฑ์เดียว จะประสบความสำเร็จเมื่อเทคโนโลยีและกลยุทธ์ทำงานร่วมกัน โดยใช้เครื่องมืออย่าง MFA การเข้ารหัส EDR/XDR การจัดการอุปกรณ์มือถือ และกลไกนโยบาย เพื่อบังคับใช้การตรวจสอบอย่างต่อเนื่องและการเข้าถึงด้วยสิทธิ์น้อยที่สุด
หากทำอย่างถูกต้อง Zero Trust สามารถปรับปรุงประสบการณ์ผู้ใช้ด้วยการให้สิทธิ์เข้าถึงที่เหมาะสมในเวลาที่เหมาะสม พร้อมการตรวจสอบตามบริบทและความยุ่งยากน้อยที่สุด
Zero Trust ต้องอาศัยวิธีคิดใหม่เกี่ยวกับความปลอดภัย โดยมุ่งเน้นการปกป้องข้อมูลและทำให้มั่นใจว่าเฉพาะบุคคลและอุปกรณ์ที่เหมาะสมเท่านั้นที่เข้าถึงได้ การตั้งค่าการตรวจสอบความปลอดภัยเพิ่มเติมและการเฝ้าระวังผู้ใช้ ระบบ และข้อมูลอาจใช้เวลาและความพยายามในช่วงแรก อย่างไรก็ตาม องค์กรส่วนใหญ่เริ่มเห็นคุณค่าภายในไม่กี่สัปดาห์ด้วยการเสริมความแข็งแกร่งของตัวตนและสภาพอุปกรณ์ จากนั้นจึงขยายความครอบคลุมและระบบอัตโนมัติในไตรมาสต่อ ๆ ไป ด้วยเครื่องมือและระบบอัตโนมัติที่เหมาะสม ทีมรักษาความปลอดภัยจะควบคุมได้มากขึ้น ลดความเสี่ยงได้อย่างมีประสิทธิภาพ และจัดการสภาพแวดล้อมได้ง่ายขึ้นเมื่อเวลาผ่านไป
Zero Trust ผสานหลักการสามข้อ ได้แก่ การตรวจสอบอย่างต่อเนื่อง การเข้าถึงด้วยสิทธิ์น้อยที่สุด และการสมมติว่ามีการละเมิด เข้ากับความครอบคลุมในทุกส่วนสำคัญของสภาพแวดล้อมของคุณ:
เมื่อรวมกัน หลักการและส่วนต่าง ๆ เหล่านี้สร้างกรอบความปลอดภัยที่ยืดหยุ่นและปรับตัวได้ ซึ่งช่วยลดความเสี่ยง เพิ่มการมองเห็น และรับประกันการป้องกันที่สม่ำเสมอทั่วทั้งองค์กรของคุณ