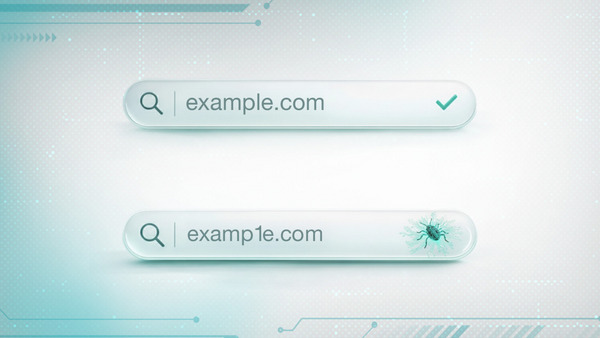
Imagine a cena. Você está com pressa, se deslocando, e precisa checar um site no celular. Digita o que acredita ser a URL, mas erra por pouco. O site que você procurava parece carregar normalmente. Mas, nos bastidores, ele está enviando malware para o seu smartphone e, assim, o atacante por trás da tela passa a monitorar tudo o que você faz naquele dispositivo.
Isso é typosquatting. Existe há décadas. Mas, em 2026, é, sem dúvida, mais furtivo, malicioso e disseminado do que nunca.
Este guia explica como o typosquatting funciona, como ele está evoluindo e o que indivíduos, equipes de segurança e proprietários de marcas podem fazer para se defender.
O que é typosquatting?
Typosquatting (também conhecido como sequestro de URL, ou ataque de domínio parecido) ocorre quando atacantes registram nomes de domínio que são erros de digitação intencionais ou variações próximas de sites legítimos. O objetivo é capturar usuários que digitam a URL errada ou clicam em links parecidos, geralmente para roubar suas informações, instalar malware ou gerar receita ilícita de outra forma.
O typosquatting é uma forma de cybersquatting, prática na qual indivíduos de má-fé registram domínios idênticos ou semelhantes a marcas já existentes para lucrar com elas.
Por que ele é tão bem-sucedido
O typosquatting continua rendendo resultados para os cibercriminosos porque humanos são seres imperfeitos. Costumamos priorizar velocidade em vez de precisão ao digitar, especialmente em nossos dispositivos, e deixamos de verificar as URLs antes de clicar.
A verdade é que, se um indivíduo malicioso registrou uma URL intencionalmente parecida, mas não exatamente igual à que você procura, sem recursos como filtragem de DNS, proteção do navegador e proteção antiphishing, o seu navegador provavelmente vai carregar o site mesmo assim, sem nenhum aviso de que ele é malicioso.
Mais do que um incômodo: domínios parqueados e fazendas de redirecionamento
Houve uma época em que domínios de typosquatting eram simplesmente parqueados (ou seja, registrados sem uso ativo) e exibiam anúncios genéricos. Isso não é mais o caso.
Pesquisas revelam que, mais de 90% das vezes, os visitantes de domínios parqueados são direcionados a conteúdo ilícito, golpes, scareware ou malware. Em alguns casos, os usuários são perfilados e roteados para páginas maliciosas diferentes, dependendo do dispositivo, da localização ou do tráfego anterior na web.
O resumo é este: typosquatting deixou de ser um incômodo menor. Pode representar um risco de segurança significativo tanto para indivíduos quanto para organizações.
Como funciona um ataque de typosquatting
As campanhas de typosquatting de hoje não são projetos isolados. São operações de cibercrime altamente automatizadas e orientadas por dados. Veja o que acontece:
Cadeia de ataque típica:
- Seleção do alvo: os atacantes realizam reconhecimento, geralmente escolhendo domínios de alto valor pertencentes a bancos, provedores de tecnologia, empresas de e-commerce, exchanges de criptomoedas e outras grandes marcas.
- Geração de domínios em escala: eles usam ferramentas automatizadas, como o dnstwist, para gerar milhares de variações (veja a próxima seção).
- Registros em massa: os atacantes registram essas variações em lotes, usando registradores de domínio de baixo custo ou revendedores, muitas vezes com cartões de crédito roubados. Ao registrar grandes volumes de domínios de uma só vez, eles aumentam as chances de driblar sistemas automatizados de detecção.
- Armamento: o atacante vincula os domínios a uma infraestrutura que inclui páginas de phishing parecidas, cargas de malware e redes de anúncios fraudulentos. Ao registrar uma página de phishing, pode usar HTTPS para construir uma falsa sensação de confiança.
- Aquisição de tráfego: os cibercriminosos não ficam apenas esperando que as vítimas cheguem por erros de digitação manuais. Também podem atraí-las de forma proativa por meio de links de phishing/smishing, QR codes e anúncios maliciosos (malvertising).
- Monetização: eles tentam transformar esses domínios de typosquatting em receita o mais rápido possível, antes que sejam colocados em listas de bloqueio. Isso significa monetizar credenciais roubadas e infecções por malware, ou ganhar dinheiro por meio de fraude de afiliados e funis de golpe.
Os sete principais tipos de typosquatting
O typosquatting pode ser classificado em sete padrões principais. Todos eles aparecem regularmente em investigações reais e relatórios de incidentes:
- Erro de dedo (fat-finger): para atrair usuários que acertam uma tecla adjacente ou duplicam um caractere. Ex.: "examplw.com" em vez de "example.com".
- Omissão: falta um caractere, geralmente uma das consoantes duplas. Ex.: "dropox.com" em vez de "dropbox.com".
- Transposição: dois caracteres adjacentes são invertidos; um erro muito comum ao digitar rápido. Ex.: "micorsoft.com" em vez de "microsoft.com".
- Troca de TLD (domínio de nível superior) e abuso de ccTLD: os atacantes registram o mesmo nome, ou um muito parecido, em um TLD diferente, muitas vezes um visualmente próximo do original. Ex.: "amazon.co" em vez de "amazon.com".
- Combo-squatting: em vez de errar a grafia da marca, os atacantes adicionam palavras com aparência legítima ao início ou ao final do domínio. Ex.: "coinbase-support.com" em vez de "coinbase.com". É uma tática popular em links de e-mails de phishing, pois ajuda a driblar filtros que procuram apenas erros de digitação simples.
- Ponto ausente: o ponto entre o subdomínio e o domínio principal é removido, muitas vezes transformando o que parece ser um host interno em um único domínio enganoso. Ex.: "financeyahoo.com" em vez de "finance.yahoo.com".
- Ataques homográficos: ataques homográficos ou IDN substituem caracteres ASCII comuns por letras visualmente semelhantes de outros alfabetos (como o cirílico) e, em seguida, codificam o domínio com Punycode. Ex.: "аррlе.com" pode usar um "a" cirílico.
Variantes avançadas
Além dos sete tipos básicos, duas novas tendências estão começando a surgir:
Typosquatting de pacotes e dependências
Pacotes maliciosos de código aberto são enviados a repositórios como PyPI e npm, com nomes que diferem por apenas um caractere de bibliotecas populares, para enganar desenvolvedores e fazer com que os baixem.
Squatting de nomes em blockchain e de identificadores de criptomoedas
Em sistemas de nomenclatura de blockchain, como o Ethereum Name Service, os atacantes registram identidades e domínios parecidos para desviar transações de criptomoedas ou se passar por projetos populares.
Typosquatting na era mobile, da IA e das criptomoedas
Por que usuários de celular são mais fáceis de enganar
As taxas de sucesso do typosquatting são mais altas em dispositivos móveis por alguns motivos simples:
- Telas sensíveis ao toque aumentam as chances de erros de digitação
- Telas menores dificultam a verificação das URLs
- As barras de endereço dos navegadores escondem a maior parte da URL
- Domínios longos são truncados, mostrando apenas o início
- Os usuários dependem mais de preenchimento automático e sugestões de busca
- Os usuários tendem a reagir mais facilmente a mensagens de phishing "urgentes" que pedem um clique
- Não existe a função de passar o cursor por cima (hover), que, no computador, permite verificar a URL completa antes de clicar
Geração de domínios assistida por IA
Os cibercriminosos estão cada vez mais experimentando o uso de IA para potencializar o typosquatting e aumentar as taxas de sucesso. Ela pode ser usada para:
- Gerar, em escala, variações de typosquatting consistentes com a marca (como variações de combo-squatting)
- Identificar domínios de typosquatting capazes de escapar do monitoramento de marca
- Construir, em escala, páginas de phishing parecidas com linguagem impecável
- Realizar ataques de "slopsquatting", ao anticipar bibliotecas/pacotes de software "alucinados" pela IA, que podem então ser pré-registrados
Criptomoedas e "address poisoning"
Nos ecossistemas de criptomoedas, o typosquatting se transformou em address poisoning (envenenamento de endereço). Os atacantes criam endereços de carteira cujos primeiros e últimos caracteres coincidem com o endereço de uma vítima ou de alguém em quem ela confia. Em seguida, enviam à vítima uma quantia mínima de criptomoeda, ou uma transferência de token de valor zero, a partir desse endereço-cópia, que é então automaticamente listado no histórico de atividades recentes.
Na próxima vez em que a vítima quiser movimentar fundos, ela pode copiar o que acredita ser um endereço confiável (já que esses endereços costumam aparecer truncados na interface da carteira). Na realidade, trata-se do endereço falso e parecido usado no golpe.
Typosquatting vs. cybersquatting
Cybersquatting é uma forma de abuso de domínio em que atacantes registram domínios usando nomes de marcas legítimas e populares, ou nomes parecidos com elas. Essa prática costuma envolver o typosquatting. Embora os conceitos estejam relacionados, eles não são idênticos.
Quanto ao padrão de domínio, o typosquatting envolve erros de digitação, nomes quase idênticos ou o uso de um TLD alternativo. Já o cybersquatting envolve uma correspondência exata ou muito próxima a uma marca ou a um nome pessoal.
Quanto ao objetivo principal, o typosquatting costuma visar phishing, distribuição de malware, fraude publicitária e roubo de credenciais. O cybersquatting, por sua vez, costuma visar revenda do domínio, extorsão, sequestro de tráfego e alavancagem reputacional.
Quanto ao enfoque legal, no Brasil o typosquatting geralmente é tratado como fraude e phishing, podendo também se sujeitar à Lei de Propriedade Industrial (Lei nº 9.279/1996) quando há semelhança que gera confusão com uma marca registrada no INPI. Já o cybersquatting, para domínios ".br", é tratado diretamente pelo SACI-Adm, o Sistema Administrativo de Conflitos de Internet mantido pelo NIC.br; para domínios internacionais, aplica-se a Uniform Domain Name Dispute Resolution Policy (UDRP).
Na prática, muitas disputas de typosquatting são tratadas como um subconjunto do cybersquatting quando envolvem semelhança que gera confusão com uma marca protegida e intenção de má-fé.
Riscos para indivíduos e organizações
O typosquatting pode ter consequências sérias, não apenas para usuários domésticos, mas também para organizações. Veja como:
Para indivíduos, pode levar a:
Páginas de phishing projetadas para capturar informações pessoais, assim como credenciais (como nomes de usuário e senhas) de sites sensíveis, como e-mail, armazenamento em nuvem e redes sociais. As informações pessoais podem, depois, ser usadas para fraude de identidade.
Malware, como spyware e ransomware, distribuído por meio de drive-by downloads.
Perda financeira por meio de sites falsos de bancos/pagamentos, criptomoedas e e-commerce, que coletam os dados do seu cartão e da sua conta bancária.
Para empresas, pode levar a:
Dano à marca e perda de confiança, caso clientes sejam levados a um domínio falso e acabem culpando a empresa real, em vez dos golpistas que criaram a cópia.
Vazamentos de dados e ransomware podem se originar de um domínio de typosquatting usado em um e-mail de phishing direcionado a um colaborador. Alternativamente, a equipe pode digitar errado as URLs de portais internos ou painéis administrativos de SaaS.
Ataques de comprometimento de e-mail corporativo (BEC) costumam usar um domínio de e-mail com typosquatting, seja se passando pelo CEO, seja por um fornecedor.
Perda de tráfego e receita, já que os clientes são redirecionados para concorrentes, esquemas de fraude de afiliados e sites maliciosos.
Custo legal e operacional relacionado a mover processos pelo SACI-Adm (para domínios ".br") ou pela UDRP (para domínios internacionais), ou ainda litígios judiciais, além de lidar com suporte ao cliente, resposta a incidentes e assessoria de imprensa após eventos de falsificação de identidade. Isso consome tempo e orçamento que poderiam ser usados em outras frentes.
Detecção: como as equipes de segurança podem identificar o typosquatting
Uma defesa eficaz começa com visibilidade. Centros de operações de segurança (SOC) e equipes de threat intelligence maduros geralmente combinam várias técnicas:
Correspondência difusa (fuzzy matching) e pontuação de similaridade
Algoritmos como Damerau-Levenshtein (para transposição) e Jaro-Winkler (para combo-squatting) oferecem capacidades de detecção em múltiplas camadas, calculando a similaridade entre os domínios visitados e os domínios legítimos.
Monitoramento de Transparência de Certificados (CT)
A maioria dos sites HTTPS obtém certificados de Transport Layer Security (TLS) registrados publicamente, ou seja, credenciais de autenticação digital para sites. Monitorar os registros de CT em busca de nomes parecidos já é uma prática padrão entre fornecedores de segurança de domínio e DMARC.
Telemetria de DNS (Domain Name System) e DNS passivo
Eles fornecem indicadores de alerta precoce, incluindo:
- Picos súbitos de consultas NXDOMAIN (domínio inexistente) em torno de uma palavra-chave de marca
- Domínios recém-ativos em TLDs raros que se parecem com nomes protegidos
- Sobreposições na infraestrutura de hospedagem ou nos servidores de nomes com campanhas maliciosas já conhecidas
Feeds de threat intelligence
Pesquisadores de segurança compartilham feeds de domínios de typosquatting conhecidos, certificados parecidos e kits de phishing associados, que podem então ser integrados a proxies web, gateways seguros de e-mail e regras de correlação em SIEM.
Monitoramento de marca e de marketplaces
Monitore proativamente novos registros de domínio que contenham strings de marca ou padrões conhecidos de combo-squatting. A demanda empresarial por esse tipo de proteção continua crescendo, à medida que os casos de falsificação de marca aumentam.
Prevenção para usuários em geral, equipes de TI e departamentos jurídicos
A detecção é uma coisa, mas a prevenção é sempre a opção preferível, quando possível. Considere o seguinte:
Usuários em geral devem:
- Usar favoritos para sites de uso frequente (como banco e e-mail), em vez de digitar a URL toda vez
- Usar aplicativos para serviços de uso frequente, em vez do equivalente em site
- Usar a busca para descoberta, já que a maioria dos provedores confiáveis aplica correção de erros de digitação e tem forte detecção de phishing
- Olhar além do símbolo de cadeado na URL, já que o HTTPS só significa que a conexão é criptografada, não que o site é confiável
- Instalar e manter um software de segurança de um fornecedor confiável. Ele deve incluir proteção web e recursos antiphishing que verifiquem os domínios em relação a inteligência de ameaças global e bloqueiem conexões com destinos maliciosos conhecidos
- Usar um gerenciador de senhas, já que eles são projetados para não preencher automaticamente as credenciais no domínio errado
- Evitar clicar em links em e-mails, mensagens de texto, chats e redes sociais não solicitados, ou em sites desconhecidos
Equipes de TI, segurança e SOC devem:
- Fortalecer sua presença de domínio registrando as principais variações e os erros de digitação mais óbvios dos domínios principais, além de registrar defensivamente em TLDs alternativos
- Implementar segurança moderna de e-mail e domínio para aplicar os protocolos de autenticação de e-mail SPF, DKIM e DMARC nos domínios de saída, além de implementar verificações de DMARC de entrada e controles de domínios de remetente parecidos
- Usar filtragem de DNS e gateways web seguros para bloquear domínios maliciosos conhecidos e novos na camada de DNS
- Monitorar os registros de CT e os registros de domínio, e configurar alertas para certificados e registros que contenham o nome da marca corporativa
- Treinar colaboradores com exemplos reais e exercícios de simulação
Equipes de marca, jurídico e executivos devem:
- Definir uma política de proteção de marca, identificando quais domínios/TLDs registrar defensivamente e estabelecendo um limite para escalonamento para ação jurídica, via SACI-Adm (domínios ".br") ou UDRP (domínios internacionais)
- Coordenar com as equipes de marketing e segurança para verificar domínios, sites e QR codes de campanhas em busca de semelhanças enganosas, evitando confusão
- Planejar tanto a resposta quanto a prevenção, mantendo modelos prontos para denúncias de abuso ao registrador e notificações de remoção, além de preparar planos de comunicação com o cliente para quando a falsificação de identidade acontecer
Dica e insights de especialista
"Typosquatting continua sendo uma daquelas ameaças que exploram os elementos mais humanos da cibersegurança, já que nossos dedos costumam se mover mais rápido do que o nosso cérebro. O que torna isso particularmente sutil é que os domínios para os quais ele leva podem até parecer idênticos assim que você chega neles, especialmente agora que a IA está facilitando a clonagem de sites. A parte assustadora é que não se trata mais apenas de roubar senhas ou dados. As técnicas modernas de typosquatting já conseguem entregar malware ou até coletar tokens de sessão. E, como esses domínios são, na prática, legais de registrar até que se prove que são maliciosos, eles podem ficar ativos por meses antes de serem removidos.
Para se manter seguro, o melhor é evitar digitar endereços web. Uma forma simples de reduzir esses riscos é usar um gerenciador de senhas com preenchimento automático, já que ele não comete erros de digitação."
— Jake Moore, Consultor Global de Segurança
Fique protegido contra o typosquatting: proteja toda a sua vida digital
O typosquatting é apenas uma das muitas ameaças online. ESET HOME Security Premium oferece proteção completa para a sua vida digital, incluindo segurança web e antiphishing avançada, salvaguardas de identidade e privacidade e cobertura multidispositivo. Fique seguro onde quer que você navegue, compre ou acesse o banco.
Principais conclusões
O typosquatting hoje desempenha um papel fundamental em campanhas de cibercrime e fraude, servindo como facilitador para a entrega de malware, phishing, BEC e muito mais.
O uso de IA e automação permite que os cibercriminosos escalem o typosquatting e o tornem mais eficaz, enquanto a experiência de uso em dispositivos móveis torna os ataques mais difíceis de identificar para as vítimas.
Existem várias técnicas de typosquatting, que vão desde domínios com uma letra faltante ou trocada até aqueles com palavras extras adicionadas, e até o uso de alfabetos diferentes.
A ameaça está evoluindo e já representa um perigo real para desenvolvedores de software de código aberto e usuários de criptomoedas.
Uma defesa eficaz é feita em camadas e dividida por função. Os usuários devem confiar em favoritos, aplicativos, gerenciadores de senhas e software de segurança. As equipes de TI devem usar filtragem de DNS, monitoramento de CT e inteligência de ameaças. E as equipes de marca/jurídico devem buscar registros defensivos e aplicação legal.
O erro humano é inevitável. Mas o comprometimento por typosquatting não precisa ser. Ao tomar precauções extras e aprimorar a detecção, a prevenção e a aplicação legal, os usuários podem levar a luta até os atacantes.
Perguntas frequentes
O typosquatting é ilegal?
O typosquatting que envolve domínios com semelhança geradora de confusão, usados de má-fé (por exemplo, para se passar por uma marca ou roubar credenciais), geralmente é passível de ação sob a Lei de Propriedade Industrial brasileira (Lei nº 9.279/1996) e, no caso de domínios ".br", pode ser contestado pelo SACI-Adm, sistema administrado pelo NIC.br. Saber se um caso específico é ilegal depende da situação concreta e da má-fé do registrante, por isso é recomendável consultar um advogado.
Por que o typosquatting é tão bem-sucedido?
Porque os humanos costumam priorizar velocidade em vez de precisão ao digitar, especialmente em seus dispositivos, e deixam de verificar as URLs antes de clicar.
A que o typosquatting pode levar?
As ameaças incluem phishing e roubo de credenciais, fraude de identidade, perda financeira e infecção por malware.
Como denuncio um site de typosquatting?
Você pode denunciar ao seu fornecedor de segurança ou navegador, contatar o registrador do domínio ou o provedor de hospedagem, ou consultar sua equipe jurídica para avaliar a abertura de um procedimento no SACI-Adm (domínios ".br") ou na UDRP (domínios internacionais). Também é possível consultar onde denunciar um crime online, com os canais oficiais disponíveis no Brasil.
Uma VPN pode me proteger do typosquatting?
Uma VPN protege a confidencialidade do seu tráfego e pode ajudar em redes não confiáveis, mas não impede que você visite um domínio falso e malicioso. Para isso, você precisa de filtragem de DNS, proteção do navegador e recursos antiphishing.
Qual é a diferença entre phishing e typosquatting?
O typosquatting descreve como os usuários são atraídos para a infraestrutura do atacante por meio de domínios ou URLs parecidos. O phishing é o que acontece depois que eles chegam lá: a tentativa de enganar os usuários para que revelem dados ou realizem ações prejudiciais. Os dois costumam ser combinados, mas nem todo phishing usa typosquatting, e nem todo site de typosquatting hospeda conteúdo de phishing.
Qual é a diferença entre typosquatting e cybersquatting?
O typosquatting é um tipo de cybersquatting. Este último se refere ao registro de uma correspondência exata ou muito próxima a uma marca ou nome pessoal para lucrar com isso. O typosquatting envolve erros de digitação em endereços de sites e geralmente está ligado a phishing, fraude e distribuição de malware.
As empresas conseguem prevenir totalmente o typosquatting?
Nenhuma marca consegue impedir totalmente que outras pessoas registrem nomes parecidos. Mas, ao combinar registros defensivos, monitoramento, segurança de DNS e e-mail, e aplicação legal, é possível reduzir significativamente o risco e o impacto.