ESET Research révèle comment Turla espionne des communications liées à l’OTAN et à l’UE
- ESET Research a découvert un ensemble d’outils sophistiqué et modulaire, dont les composants sont étroitement interconnectés, conçu pour fonctionner sur les serveurs Exchange d’entités compromises afin de mener des opérations de cyberespionnage à long terme.
- Cet arsenal est attribué au groupe APT Turla, aligné sur la Russie et considéré comme faisant partie du Service fédéral de sécurité russe (FSB).
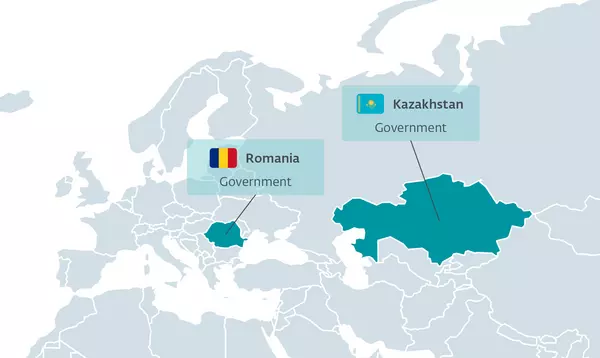
- ESET a identifié l’outil baptisé « Cereal » au sein de deux organismes gouvernementaux, l’un au Kazakhstan et l’autre en Roumanie. Dans le cas roumain, l’outil était configuré pour collecter des emails envoyés à des adresses institutionnelles de l’OTAN et de l’Union européenne ou reçus de celles-ci.
- Aucune infrastructure réseau externe n’a été observée. L’un des composants malveillants, une porte dérobée passive exécutée sur les serveurs Exchange, permet d’accéder au réseau interne.
- Un module de collecte automatisée d’emails, injecté dans des processus Microsoft Exchange légitimes, accède au pipeline de transport des emails et le manipule.
Les chercheurs d’ESET ont découvert un nouvel ensemble d’outils, baptisé Cereal, conçu pour cibler les serveurs Microsoft Exchange. Il intègre notamment un module inédit de collecte d’emails, un mécanisme de commande et de contrôle (C&C) original et des techniques d’exécution .NET sophistiquées. Cereal peut recevoir et exécuter des commandes en mémoire, cartographier l’environnement de l’organisation compromise et collecter des emails ciblés. ESET l’a identifié au sein de deux organismes gouvernementaux, au Kazakhstan et en Roumanie. Dans ce dernier cas, l’outil était configuré pour repérer les communications impliquant des adresses institutionnelles de l’OTAN et de l’Union européenne. ESET Research attribue Cereal, avec un niveau de confiance élevé, au groupe APT Turla, aligné sur les intérêts de la Russie.
Cereal a été conçu pour mener des opérations de cyberespionnage furtives et persistantes. L’ensemble des outils limite les traces laissées sur le disque, évite de s’appuyer sur une infrastructure externe susceptible d’être détectée ou bloquée et dissimule son activité au sein de processus Exchange légitimes. Fin 2025, ESET a identifié deux organismes gouvernementaux nationaux compromis par Cereal, situés dans des régions correspondant étroitement aux cibles habituelles de Turla. Selon la télémétrie d’ESET, environ 70 % des pays ciblés par le groupe depuis 2022 sont d’anciennes républiques soviétiques ou des États européens historiquement proches de l’Union soviétique. Également connu sous le nom de Snake, Turla est actif depuis au moins 2004 et est largement considéré comme faisant partie du Service fédéral de sécurité russe (FSB).
Le cas roumain est particulièrement notable : un composant de Cereal, baptisé CerealBox, était configuré pour collecter des messages impliquant des adresses institutionnelles de l’OTAN et de l’Union européenne, une cible cohérente avec les priorités historiques du renseignement russe. Ce ciblage pourrait également être lié aux tensions régionales : depuis début 2025, la Roumanie a signalé plusieurs incidents impliquant des drones russes tombés à proximité ou à l’intérieur de son territoire, suscitant de vives réactions des autorités roumaines et des appels en faveur d’une mission de l’OTAN dans la région de la mer Noire. La compromission observée au Kazakhstan s’inscrit elle aussi dans un contexte politique pertinent. Depuis janvier 2026, le pays aurait commencé à expulser certains exilés russes et opposants au régime qui y avaient trouvé une relative sécurité après l’invasion à grande échelle de l’Ukraine par la Russie.
« Sur un serveur Exchange compromis, l’espionnage ne se limite pas aux messages reçus. Prenons un exemple : dans un ministère, un responsable envoie un email à un interlocuteur au sein d’une alliance militaire internationale. Le message passe normalement par le serveur Microsoft Exchange et rien ne semble suspect. Pourtant, avant son départ, un programme malveillant examine son contenu. S’il le juge intéressant, il en garde une copie destinée aux espions. Le message original poursuit son chemin, sans éveiller les soupçons », explique Matías Porolli, chercheur chez ESET qui a découvert cette nouvelle menace. « Ces outils utilisent largement la sérialisation : cette technique permet de mettre des données et du code dans un format adapté à leur transport. C’est ce qui nous a inspiré le préfixe “Cereal” pour les nommer. Leur particularité est de combiner des techniques inédites, qui nécessitent une connaissance approfondie du fonctionnement interne d’Exchange, avec des méthodes inhabituellespour exécuter du code .NET », ajoute Matías Porolli.
La reconstitution de la chaîne d’attaque révèle un ensemble modulaire, construit autour de quelques principes récurrents : charges utiles chiffrées, exécution en mémoire autant que possible, réutilisation du serveur Exchange compromis et livraison des commandes sous forme d’assemblages .NET distincts. L’un des aspects les plus remarquables est qu’ESET n’a trouvé aucune infrastructure C&C externe. C’est le serveur Exchange compromis de la victime lui-même qui est détourné pour servir d’infrastructure de commande et de contrôle. L’utilisation de diverses techniques .NET, comme les points d’entrée non gérés et l’exploitation abusive du cache d’images natives de .NET, rend cet ensemble d’outils particulièrement sophistiqué par rapport à la plupart des cas APT récents étudiés par ESET.
Pour découvrir l’analyse technique complète de Cereal et les dernières activités de Turla, consultez l’article de blog et le livre blanc d’ESET Research, « Exchange for breakfast: Turla’s Cereal tricks are not for kids », sur WeLiveSecurity.com.
Pays et secteurs compromis par ces outils de Turla.
Contact Presse :
Jolya COHOUNDO : presse@eset-nod32.fr
À propos d'ESET®
ESET protège les organisations, les infrastructures critiques et les particuliers pour renforcer leur résilience numérique et leur confiance dans un monde de plus en plus façonné par l’intelligence artificielle. Forte de plus de 35 ans d’expertise en cybersécurité, de plus de 25 ans d’innovation dans l’IA et de 11 centres mondiaux de recherche et développement, ESET développe ses propres technologies pour faire face à l’évolution des cybermenaces et contribuer à la sécurité de l’écosystème de l’intelligence artificielle. S’appuyant sur une démarche scientifique rigoureuse et une approche proactive de la cybersécurité, ESET fournit une protection simple à utiliser, tout en maintenant l’expertise humaine au cœur de ses opérations. Entreprise européenne indépendante, ESET protège des millions d’utilisateurs et plus de 500 000 organisations dans 178 pays. La confiance de ses clients et une utilisation responsable de l’intelligence artificielle guident l’action d’ESET, qui protège les progrès rendus possibles par la technologie. Pour en savoir plus, rendez-vous sur le site d’ESET ou suivez ESET sur ses réseaux sociaux, ses podcasts et ses blogs.