ESET Research découvre une opération de SlippyNunchucks, un groupe aligné sur la Chine, qui diffuse des logiciels malveillants
- Depuis 2025, ESET suit DarkVigil et son opérateur, le groupe APT SlippyNunchucks.
- ESET Research a découvert une opération de détournement DNS exploitant des communications HTTP non sécurisées de Sogou Input Method.
- Selon la télémétrie d’ESET, cette opération ciblait des organisations et des particuliers sinophones à Hong Kong, en Thaïlande, au Japon, au Vietnam, à Oman et au Sri Lanka.
- Tencent a rapidement corrigé la vulnérabilité CVE-2026-120422 affectant Sogou Input Method.
ESET Research a découvert et analysé une opération de détournement DNS exploitant des communications HTTP non sécurisées dans la version Windows de Sogou Input Method, un éditeur de frappe en chinois développé par Tencent. Cette campagne de cyberespionnage est attribuée à SlippyNunchucks, un groupe APT aligné sur la Chine et opérateur de l’écosystème de malwares DarkVigil. L’opération ciblait des organisations et des utilisateurs sinophones à Hong Kong, en Thaïlande, au Japon, au Vietnam, à Oman et au Sri Lanka. Plus largement, les activités de SlippyNunchucks ont également touché des utilisateurs dans d’autres pays d’Asie et en Europe.
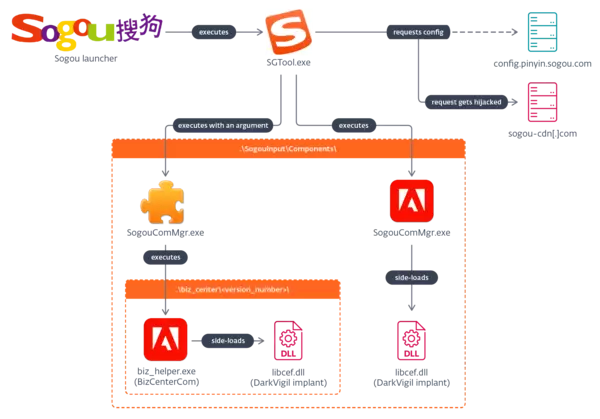
« En juillet 2026, nous avons constaté que SGTool.exe, un composant de Sogou Input Method, lançait des logiciels malveillants DarkVigil. Nos recherches ont montré que les attaquants avaient détourné une requête HTTP utilisée par une fonction de l’application chargée de pousser du vocabulaire associé à des marques. Au lieu de recevoir la configuration prévue, l’application recevait des instructions malveillantes. Celles-ci indiquaient au programme où déposer les fichiers malveillants pour que les fonctions habituelles de Sogou Input Methodles exécutent », explique Anh Ho, chercheur chez ESET, à l’origine de la découverte de l’opération et de la vulnérabilité. « SGTool.exe est un composant légitime de Sogou Input Method qui fait office de répartiteur de tâches polyvalent », précise-t-il.
Sogou Input Method, également connu sous le nom de Sogou Pinyin, est l’un des éditeurs de frappe les plus utilisés pour saisir des caractères chinois sur ordinateur et appareil mobile. Il avait déjà été mentionné dans plusieurs enquêtes consacrées aux cybermenaces. Peu après sa découverte, ESET a signalé l’opération et la vulnérabilité au centre de réponse de sécurité de Tencent. L’éditeur a rapidement publié un correctif pour CVE-2026-120422. Depuis la version 16.10, les requêtes HTTP concernées utilisent HTTPS, avec validation des certificats TLS, réduisant ainsi le risque de diffusion d’une configuration malveillante par détournement DNS.
ESET Research suit DarkVigil, également connu sous le nom de FDMTP, depuis début 2025. Son nom provient de « Vigil », appellation interne du framework de malware retrouvée dans des bibliothèques. ESET a également découvert le panneau d’administration web utilisé pour gérer les données exfiltrées par l’implant, qui affiche lui aussi le nom Vigil.
SlippyNunchucks est actif depuis au moins 2023 et mène des opérations de cyberespionnage reposant principalement sur le déploiement et l’exploitation de DarkVigil, également connu sous le nom de FDMTP. Le groupe cible principalement des organisations et des particuliers sinophones en Asie du Sud et de l’Est. Il a également ciblé, de façon ponctuelle, des victimes en Europe, notamment en Allemagne, en Russie, au Royaume-Uni et en Autriche. Parmi les victimes observées figurent une organisation multinationale de jeux d’argent opérant au Sri Lanka, aux Philippines et à Hong Kong, un cybercafé à Dubaï et un étudiant universitaire au Danemark.
Dans la télémétrie d’ESET, l’activité liée à DarkVigil forme un ensemble distinct, caractéristique d’un groupe APT dont les opérations reposent sur le déploiement et l’utilisation de cet outillage. ESET suit cet acteur sous le nom de SlippyNunchucks. Contrairement à certains rapports publics attribuant DarkVigil à Mustang Panda, également connu sous le nom de Twill Typhoon, la télémétrie d’ESET n’a révélé aucun chevauchement entre l’activité liée à DarkVigil et celle de Mustang Panda.
Pour en savoir plus sur SlippyNunchucks et cette campagne, consultez l’article d’ESET Research publié sur WeLiveSecurity : « SlippyNunchucks détourne le mécanisme de promotion de marque de Sogou Input Method pour distribuer des malwares ».
Flux de travail de détournement DNS.
Contact Presse :
Jolya COHOUNDO : presse@eset-nod32.fr
À propos d'ESET®
ESET protège les organisations, les infrastructures critiques et les particuliers pour renforcer leur résilience numérique et leur confiance dans un monde de plus en plus façonné par l’intelligence artificielle. Forte de plus de 35 ans d’expertise en cybersécurité, de plus de 25 ans d’innovation dans l’IA et de 11 centres mondiaux de recherche et développement, ESET développe ses propres technologies pour faire face à l’évolution des cybermenaces et contribuer à la sécurité de l’écosystème de l’intelligence artificielle. S’appuyant sur une démarche scientifique rigoureuse et une approche proactive de la cybersécurité, ESET fournit une protection simple à utiliser, tout en maintenant l’expertise humaine au cœur de ses opérations. Entreprise européenne indépendante, ESET protège des millions d’utilisateurs et plus de 500 000 organisations dans 178 pays. La confiance de ses clients et une utilisation responsable de l’intelligence artificielle guident l’action d’ESET, qui protège les progrès rendus possibles par la technologie. Pour en savoir plus, rendez-vous sur le site d’ESET ou suivez ESET sur ses réseaux sociaux, ses podcasts et ses blogs.