- ESET Research publie son rapport sur les menaces du 1er semestre 2026, couvrant la période de décembre 2025 à mai 2026.
- ClickFix étend son champ d'action en ciblant désormais de faux supports IA, les extensions de navigateur et les authentifications cloud.
- Le quishing (phishing par QR code) atteint un niveau record dans la télémétrie d'ESET.
- ESET a analysé près de 900 000 AI skills, révélant des milliers de composants malveillants et les premiers cas d'intégration de l'IA dans des malwares.
- Les groupes de ransomwares poursuivent leur progression, avec un recours croissant aux EDR killers pour neutraliser les solutions de sécurité.
ESET Research publie son rapport sur les menaces du premier semestre 2026. Celui-ci s’appuie sur la télémétrie d'ESET et les travaux de ses équipes de recherche et de détection. Le rapport analyse les principales évolutions du paysage des cybermenaces observées entre décembre 2025 et mai 2026. Le premier semestre 2026 confirme la capacité des cybercriminels à accroître l'efficacité et la portée de leurs opérations en s'appuyant sur de nouvelles technologies. L'intelligence artificielle occupe une place croissante dans cet écosystème. Les chercheurs d'ESET ont analysé près de 900 000 AI skills, de petits modules fonctionnels destinés aux agents IA, et identifié des dizaines de milliers d'instances suspectes, dont plusieurs milliers malveillantes. L'IA fait également son apparition au sein même des malwares. ESET a découvert PromptSpy, le premier malware Android connu à intégrer un modèle d'IA générative dans son processus d'exécution.
« Les attaquants ne misent pas uniquement sur de nouvelles techniques, mais ils combinent des méthodes éprouvées avec de nouvelles plateformes, des technologies émergentes et les usages des utilisateurs. L'écosystème des AI skills se développe à grande vitesse, élargissant considérablement la surface d'attaque, en particulier celle de l’IA », explique Jiří Kropáč, directeur des laboratoires de prévention des menaces d'ESET. « PromptSpy illustre également le potentiel de cette évolution, même si les garde-fous intégrés aux grands modèles de langage (LLM) devraient encore freiner l'adoption de ce type d'approche malveillante. »
Le rapport met en lumière plusieurs catégories d'AI skills malveillantes ou à risque. Certaines s'appuient sur des outils offensifs connus, comme Mimikatz ou Impacket. D'autres intègrent des mécanismes d'auto-modification destinés à assurer la persistance ou à modifier leur propre code, avec le risque de provoquer des comportements imprévisibles ou d'être détournés par des attaquants. ESET souligne également l'émergence d'outils présentés comme des scanners de sécurité, mais qui se limitent à des contrôles très basiques ou à la consultation de services de réputation comme VirusTotal, créant un faux sentiment de sécurité.
Parallèlement, la technique d'ingénierie sociale ClickFix continue de se diversifier. Initialement basée sur de faux CAPTCHA, elle cible désormais de faux sites d'assistance liés à l'IA, des extensions de navigateur ou encore des scénarios d'authentification cloud. Le rapport décrit également AI-fix, une variante qui exploite la confiance accordée aux contenus générés par l'IA en intégrant des chaînes d'infection ClickFix dans de faux guides de dépannage. De son côté, ConsentFix marque une évolution vers le vol de jetons d'authentification (tokens) via un détournement des autorisations OAuth, permettant de compromettre des comptes cloud sans voler les identifiants ni contourner directement les mécanismes d'authentification multifactorielle (MFA). Les détections de cette technique par ESET ont plus que doublé entre le second semestre 2025 et le premier semestre 2026.
Les campagnes de phishing évoluent elles aussi pour s'adapter aux nouveaux usages. Le phishing par QR code, ou « quishing », a atteint un niveau record dans la télémétrie d'ESET. Cette méthode consiste à dissimuler des liens malveillants dans des QR codes afin de contourner les mécanismes d'inspection traditionnels et de transférer l'interaction vers les appareils mobiles. Au premier semestre 2026, près de 11 % des e-mails de phishing détectés par ESET contenaient un QR code. Les États-Unis concentraient 19 % des détections, devant l'Espagne (17 %) et le Mexique (6 %).
Enfin, l'activité des groupes de ransomware ne montre aucun signe de ralentissement. ESET a observé l'utilisation croissante d'outils de neutralisation des solutions EDR (Endpoint Detection and Response), conçus pour désactiver les mécanismes de défense avant le déploiement du ransomware. Plus de 100 variantes de ces « EDR killers » ont été identifiées dans des attaques réelles. Si le nombre d'attaques continue d'augmenter, la proportion de victimes acceptant de verser une rançon atteint, en revanche, un niveau historiquement bas. Selon plusieurs études récentes du secteur, seuls 14 à 28 % des victimes choisissent désormais de payer.
Le rapport complet « ESET Threat Report H1 2026 » est disponible sur WeLiveSecurity.com
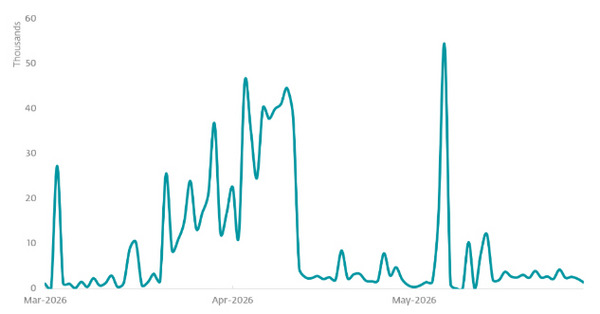
AI skills uniques analysées par les systèmes ESET par jour, en moyenne sept jours.
Contact Presse :
Jolya COHOUNDO : presse@eset-nod32.fr
À propos d'ESET
ESET®, entreprise européenne de cybersécurité reconnue mondialement, se positionne comme un acteur majeur dans la protection numérique grâce à une approche technologique innovante et complète. Fondée en Europe et disposant de bureaux internationaux, ESET combine la puissance de l'intelligence artificielle et l'expertise humaine pour développer des solutions de sécurité avancées, capables de prévenir et contrer efficacement les cybermenaces émergentes, connues et inconnues. Ses technologies, entièrement conçues dans l'UE, couvrent la protection des terminaux, du cloud et des systèmes mobiles, et se distinguent par leur robustesse, leur efficacité et leur facilité d'utilisation, offrant ainsi une défense en temps réel 24/7 aux entreprises, infrastructures critiques et utilisateurs individuels. Grâce à ses centres de recherche et développement et son réseau mondial de partenaires, ESET propose des solutions de cybersécurité intégrant un chiffrement ultra-sécurisé, une authentification multifactorielle et des renseignements approfondis sur les menaces, s'adaptant constamment à l'évolution rapide du paysage numérique.
Pour plus d’informations, consultez www.eset.com/fr
et suivez-nous sur LinkedIn, Facebook et Instagram.