eCrimeレポート
ランサムウェアインテリジェンスを実践的な対策へ

ランサムウェアやeCrime活動に関する詳細なインサイトを提供します。
攻撃者が使用するツールやインフラ、収益化の手法に加え、著名なランサムウェアグループだけではなく、実際に攻撃を実行する攻撃者グループの活動実態まで把握できます。

eCrime対策における課題を、
ESETがどのように解決するか

可視性と実践的な脅威情報の不足

多くの組織は、侵害の背後にあるインフラ、ツール、TTP(戦術・技術・手順)を含むeCrimeの全体像を把握できていません。適切なセキュリティ対策を導入していても、侵害を完全に防ぐことは難しいのが現実です。

侵害コストの増加とブランド価値への影響

脅迫の手口はより標的型かつ巧妙になっており、ランサムウェアによる収益は増加を続けています。攻撃件数も年々増加しており、企業は金銭的損失だけでなく、ブランド価値や信頼の低下といったリスクにも直面しています。

実践的なインテリジェンスの不足

多くの脅威インテリジェンスフィードは断片的または汎用的な内容にとどまります。セキュリティチームは大量のアラートや分析作業に追われ、実効性のある対策につながるインサイトを得ることに苦労しています。

ESET eCrimeレポートがもたらす価値

見落とされがちな脅威を可視化

公開情報だけでは見えてこない、攻撃者の収益化の手法やインフラ、アフィリエイトの活動実態まで把握できます。ESETのグローバルなテレメトリと脅威リサーチに基づく詳細なインサイトを提供します。

攻撃の実態をより深く理解

ESETはランサムウェアグループの名称を追跡するだけでなく、その背後で実際に攻撃を実行するグループを追跡・分析しています。これにより、実際の攻撃活動に基づく正確で実践的なインサイトを提供します。

防御を最適化

実際の攻撃事例に基づく実践的なインサイトを提供。ノイズを減らし、脅威の検知やインシデント対応を効率化するとともに、優先的に対処すべき脅威の特定を支援します。

セキュリティ体制を強化

eCrimeレポートは、防御対策の優先順位付けや弱点の把握、投資効果の評価を支援します。分析結果を具体的な推奨事項や設定ガイダンスに変換し、より効果的なセキュリティ運用を実現します。

ご提供内容

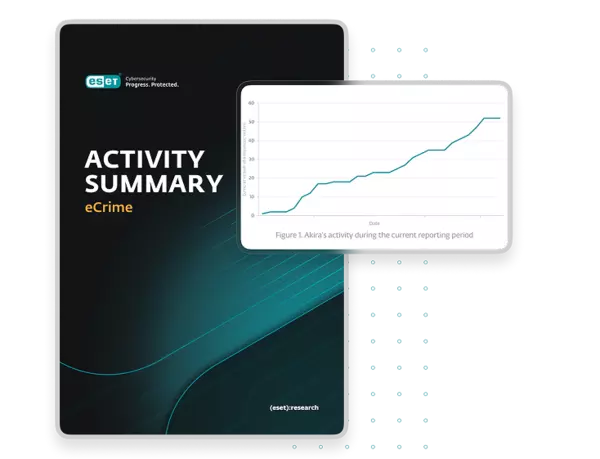
進行中のキャンペーン動向を把握

アクティビティサマリでは、最新のランサムウェアやインフォスティーラーのキャンペーンを整理し、実践的なインサイトとして提供します。攻撃対象や侵害の手口、重要な教訓、IoC(侵害の痕跡)に加え、レジリエンス強化に役立つ推奨事項をまとめています。
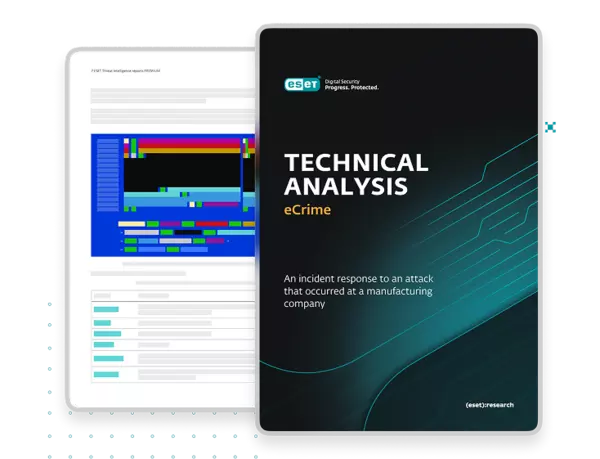
脅威アクターの実態を深く把握

テクニカル分析により、FIN7をはじめとする脅威アクターを詳細に分析し、初期侵入からデータ窃取に至るまでの攻撃チェーン全体を可視化します。攻撃者の戦術やツール、インフラに加え、MITRE ATT&CKとの対応関係やIoCも提供します。

リーダー層がリスクを的確に把握

月次ダイジェストでは、最近のランサムウェアやインフォスティーラーの活動を経営層向けに分かりやすく整理して提供します。主要な動向や注目すべきインシデント、新たに浮上する脅威を取り上げることで、技術的な詳細に踏み込むことなく、リスク評価や優先事項の判断を支援します。
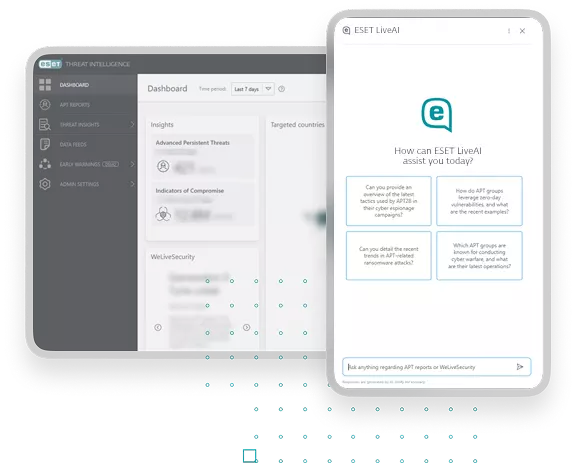
AIを活用した脅威インサイトを瞬時に取得

ESET LiveAIは、ESET独自のeCrimeインテリジェンスを活用して、インシデントの背景や攻撃者の行動を分かりやすく解説します。価値の高い脅威インテリジェンスを迅速に把握できるため、セキュリティチームや意思決定者の迅速かつ的確な判断を支援します。
最適なeCrime レポートプランを見つける

eCrimeレポート
 

  • 脅威動向サマリ最新のランサムウェアやインフォスティーラーのキャンペーンを分析し、TTP(戦術・技術・手順)やIoC(侵害の痕跡)を含む実践的なインサイトを提供します。
  • テクニカル分析攻撃者が使用するツールや攻撃手法、オペレーションの流れを詳細に分析。防御対策やインシデント対応に役立つ実践的なガイダンスを提供します。
  • 月次概要ランサムウェアやインフォスティーラーの動向、注目すべき事例、新たな脅威を分かりやすくまとめたエグゼクティブ向けサマリです。優先事項の見直しや情報に基づく意思決定を支援します。
  • eCrimeフィードランサムウェアグループやインフォスティーラーのキャンペーンに関する最新のIoC(侵害の痕跡)を提供します。STIX/TAXII形式に対応しており、既存環境へ容易に連携できます。
  • MISPサーバーへのアクセス
  • ESET LiveAI

eCrimeレポート Advanced

  • 脅威動向サマリ最新のランサムウェアやインフォスティーラーのキャンペーンを分析し、TTP(戦術・技術・手順)やIoC(侵害の痕跡)を含む実践的なインサイトを提供します。
  • テクニカル分析攻撃者が使用するツールや攻撃手法、オペレーションの流れを詳細に分析。防御対策やインシデント対応に役立つ実践的なガイダンスを提供します。
  • 月次概要ランサムウェアやインフォスティーラーの動向、注目すべき事例、新たな脅威を分かりやすくまとめたエグゼクティブ向けサマリです。優先事項の見直しや情報に基づく意思決定を支援します。
  • eCrimeフィードランサムウェアグループやインフォスティーラーのキャンペーンに関する最新のIoC(侵害の痕跡)を提供します。STIX/TAXII形式に対応しており、既存環境へ容易に連携できます。
  • MISPサーバーへのアクセス厳選された脅威インテリジェンスと直接連携し、IoC(侵害の痕跡)の自動取り込みを実現。脅威の迅速な検知と効果的な対応を支援します。
  • ESET LiveAI eCrimeインサイトに基づいて脅威関連の疑問に回答し、インシデントや攻撃者の行動に関する理解を深めるための情報を迅速に提供します。

脅威への備えを強化

APTレポート

数百万のセンサーと広範な観測網を活用し、 世界および新興のサイバー脅威に関する 詳細な分析情報を提供します。

インテリジェンスフィード

自動化と統合を前提に設計された リアルタイムの厳選データストリームです。

Investigation Lab

不審なファイルや侵害の痕跡(IOC)を、より詳しく確認できます。

脅威動向をさらに詳しく見る

ESETが公開している脅威レポートや関連コンテンツを通じて、
最新の攻撃キャンペーンやサイバー脅威動向を確認できます。

最新のESET脅威レポート

ESET のテレメトリをもとに、世界の脅威動向、地域別APT活動、マルウェアの進化を詳しく解説します。

最新のAPT活動レポート

世界中から集まる膨大な脅威情報と、幅広い地域をカバーするESET独自の知見を活かし、世界各地で発生するサイバー攻撃や新たな脅威をいち早く捉えます。

WeLiveSecurity:注目の調査・記事

最新のサイバー脅威や発見、セキュリティ動向について、ESET研究者による分析と解説を紹介します。

ESET Research Podcast:世界の脅威動向を読み解く

研究者が攻撃の帰属分析やツール、世界的な脅威動向の変化について解説します。

ESET Threat Intelligence eCrimeレポート データシート

eCrimeに特化した脅威インテリジェンスの高度な分析力をご紹介します。

お問い合わせはこちら

ご連絡先をご入力いただければ、担当者より詳細な情報をご案内します。
デモのご紹介やPoC(概念実証)のご相談、ご不明な点に関するご質問にもお答えします。