Investigation Lab: すばやく、的確な判断を
不審なファイルや侵害の痕跡(IOC)を、より詳しく確認できます。IOC Searchとサンドボックスによる詳細な分析を活用して、判断に迷う要素を減らし、すばやく確かな調査を支援します。
ESETのグローバルな脅威情報、長年にわたる脅威研究の知見、独自の分析基盤を活用し、信頼できる判断材料を提供します。機密性の高いファイルを外部に公開することなく、不確実性を減らし、確かな情報に基づいた判断を支援します。
確かな判断につなげる
不審なアクティビティを、ESET独自のテレメトリと脅威インテリジェンスに照らして検証。信頼できるセカンドオピニオンとして、より確かな判断を支援します。
よりすばやく判断
IOCの情報をすばやく補完し、必要に応じて詳細な振る舞い分析へ。適切な対応に必要な判断材料を早期に得られるため、迅速な判断につながります。
必要な情報を、より明確に
ESETの専門家が分析結果を精査し、確認された指標について、正確で関連性が高く、すぐに対応に活かせる情報を提供します。
プライバシーを守る
機密性の高いファイルや調査内容を必要以上に外部へ公開することなく、不審なファイルを分析できます。
ESET Threat Intelligence Investigation Labは、APIを介して既存のセキュリティ環境に統合できるほか、必要に応じて手動でも利用できます。SIEM、SOAR、XDR、TIPなどから通知されたアラートの検証が必要な場合は、まずIOC Searchを使って、不審な指標をESETのテレメトリと照合します。さらに詳しい調査が必要なファイルは、振る舞い分析を行うことで詳細を確認できます。分析結果をもとに、ブロック、調査、エスカレーション、クローズのいずれが適切か、確かな情報に基づいて判断できます。
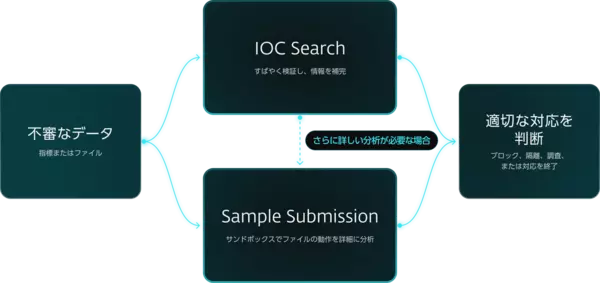
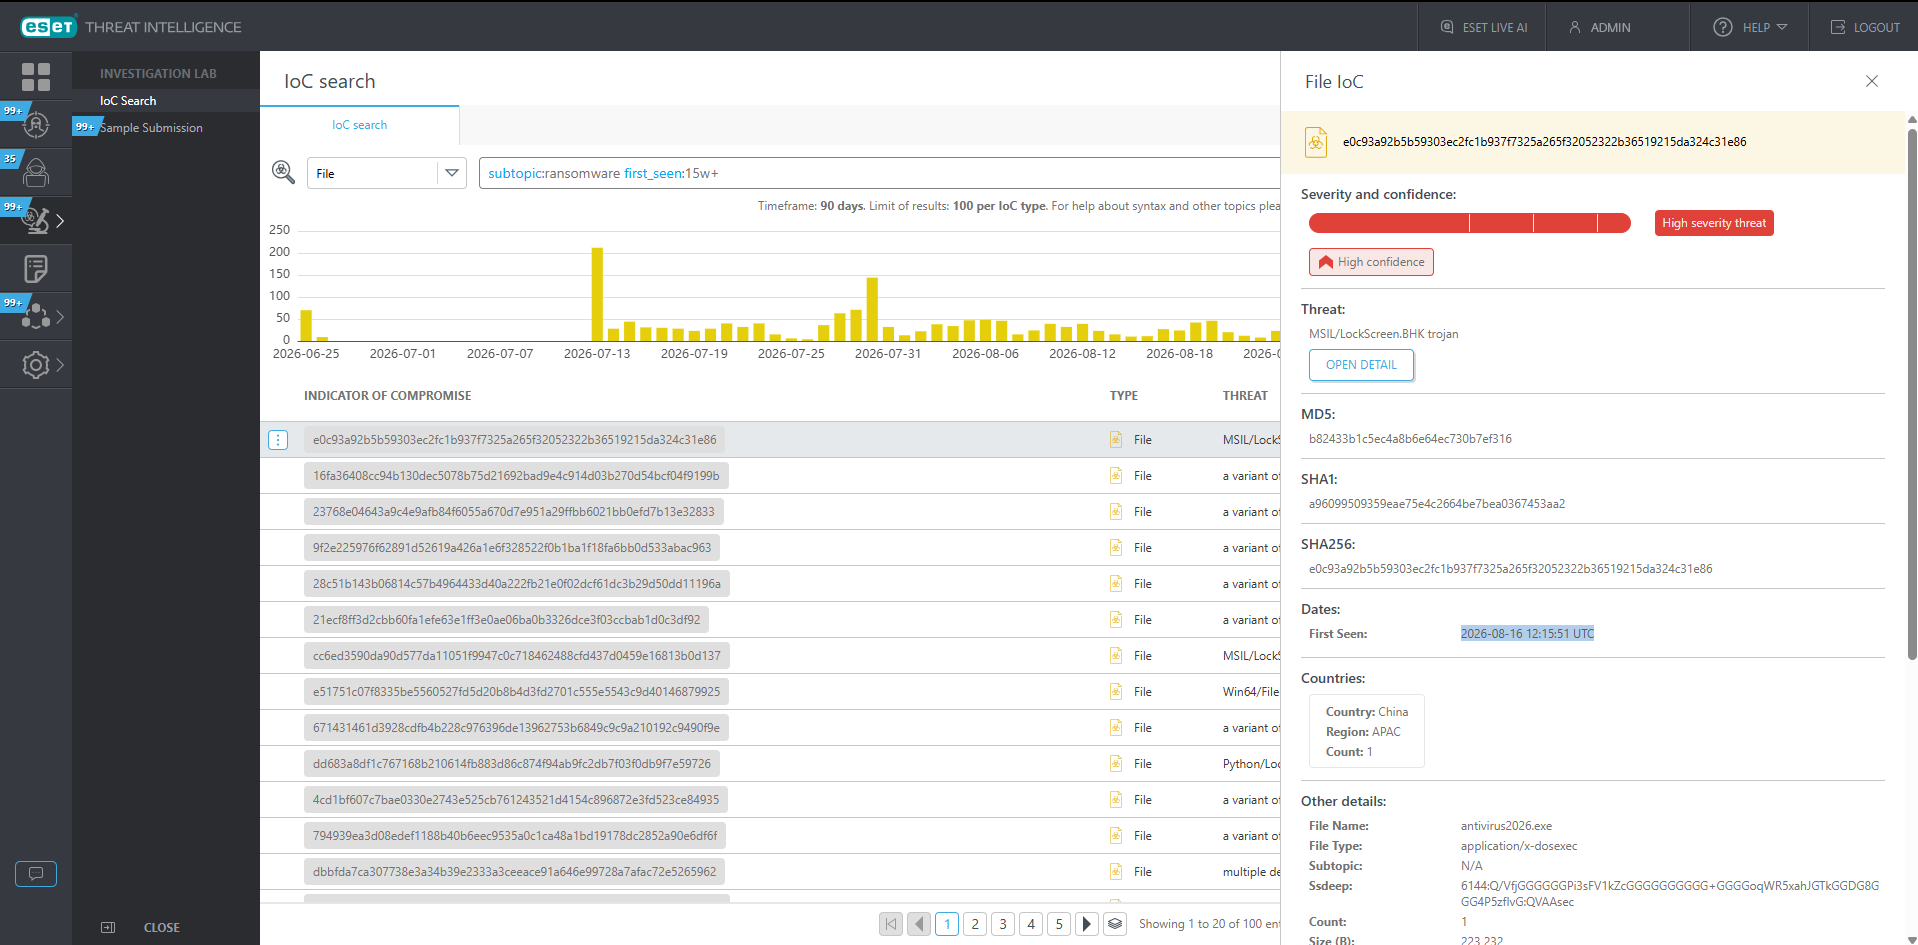
不審な指標をESETのテレメトリやレピュテーションデータと照合。アラートに必要な情報をすばやく補完し、大量のアラートを効率的にトリアージして、さらに詳しく調査すべきものを見極めます。
不審なファイルをサンドボックスで詳細に分析し、その振る舞いや判断材料となる情報を明らかにします。追加の分析基盤を構築・運用することなく、分析担当者が理解しやすい形で詳しい情報を確認できます。
Investigation Lab
Investigation Lab Advanced
こんなSOCにおすすめ
信頼性の高いIOC情報を活用し、必要に応じてファイルの詳細分析を行いたいチーム
調査件数が多く、より高度な分析を必要とするチーム
APIへのフルアクセス
IoC Search(ボットネット、C&C、ドメイン、IPアドレス、URL)
1日1,000件、1週間5,000件
1日10,000件、1週間50,000件
ESETデータベースの高度な検索
Sample Submission
1日50件、1週間250件
1日500件、1週間2,500件
動作の詳細分析
サンドボックスのカスタマイズ
サンドボックス処理の優先度
標準
高
サンプルの取り扱い
標準:サンプルは削除、
判定結果とハッシュ値は保持
高:サンプル、判定結果、
ハッシュ値をすべて削除
最新のESET脅威レポート
ESET のテレメトリをもとに、世界の脅威動向、地域別APT活動、マルウェアの進化を詳しく解説します。
お問い合わせはこちら
ご連絡先をご入力いただければ、担当者より詳細な情報をご案内します。
デモのご紹介やPoC(概念実証)のご相談、ご不明な点に関するご質問にもお答えします。