Отчет ESET об угрозах
2-е полугодие 2025 года
Обзор ландшафта киберугроз во 2-м полугодии 2025 года на основе данных телеметрии ESET и с точки зрения экспертов ESET по обнаружению и исследованию угроз.
2-е полугодие 2025 года
Обзор ландшафта киберугроз во 2-м полугодии 2025 года на основе данных телеметрии ESET и с точки зрения экспертов ESET по обнаружению и исследованию угроз.
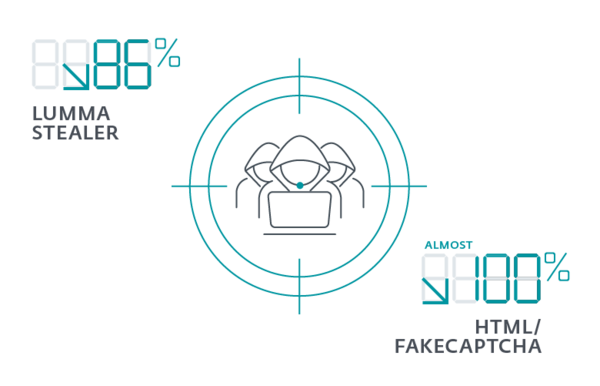
Несмотря на то, что Lumma Stealer сумел вернуться после сбоя в мае 2025 года сбоя, количество обнаружений этого инфостилера резко сократилось во второй половине года на 86%, снизившись с более чем 60 000 обнаружений до менее чем 9 000. Хотя Lumma Stealer распространяется различными способами, одним из наиболее распространенных векторов были сайты FakeCaptcha, использовавшиеся в атаках социальной инженерии ClickFix. Число обнаружений HTML/FakeCaptcha также снизилось во второй половине года, сократившись с более чем 1,6 миллиона до менее 60 000.
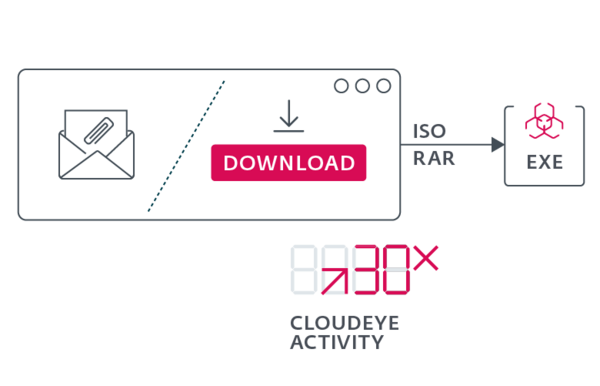
CloudEyE, также известный как GuLoader, представляет собой загрузчик и криптограф типа «вредоносное ПО как услуга», используемый для распространения вредоносных программ, таких как программы-вымогатели и программы для кражи данных. Криптографы предназначены для скрытия вредоносной полезной нагрузки от обнаружения путем сжатия и шифрования полезной нагрузки внутри криптографа. К числу известных крипторов, проанализированных ESET, относятся AceCryptor и ModiLoader. Активность CloudEyE выросла в 30 раз во втором полугодии, превысив 100 000 обнаружений.
Данные сайтов, публикующих утечки, показывают , что число жертв программ-вымогателей резко возросло в 2025 году, превысив общее число за 2024 год более чем на 1 700 (по состоянию на конец ноября). Если тенденция сохранится, ESET прогнозирует 40-процентный рост числа жертв по сравнению с предыдущим годом. Распространяются «убийцы» EDR, причем Akira, Qilin и Warlock являются основными пользователями. ESET обнаружила HybridPetya, новое вымогательское ПО, способное заражать современные системы на базе UEFI.

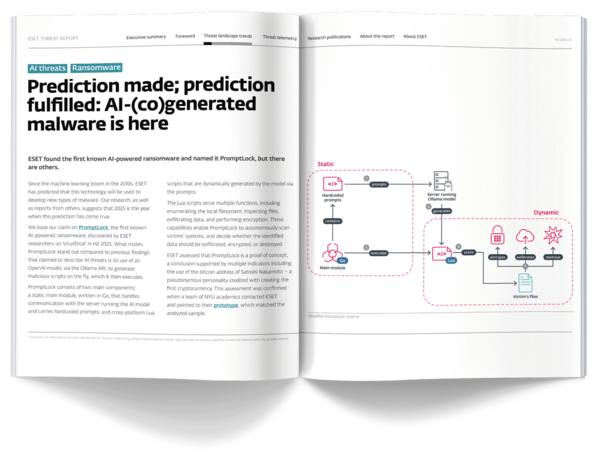
Во второй половине 2025 года исследователи ESET обнаружили PromptLock, первую программу-вымогатель на базе ИИ. Это вредоносное ПО может шифровать, похищать или уничтожать данные жертвы. Хотя ИИ по-прежнему в основном используется для повышения качества социальной инженерии, мошенничества и фишинга, это открытие знаменует начало новой эры угроз.
Данные телеметрии ESET показывают, что количество мошеннических атак, обнаруженных как HTML/Nomani, выросло на 62 % по сравнению с предыдущим годом, при этом во втором полугодии 2025 года наблюдалось небольшое снижение. За год ESET заблокировала более 64 000 URL-адресов, связанных с этими мошенническими схемами. С 2024 года ESET зафиксировала ряд усовершенствований в мошеннических схемах, включая более качественные дипфейки, признаки фишинговых сайтов и рекламных кампаний, созданных с помощью искусственного интеллекта. Мошенничество с использованием Nomani, в котором применяются видеоролики, сгенерированные с помощью искусственного интеллекта, в последнее время распространяется на множество платформ.
В отчетах ESET об угрозах регулярно публикуется подробный обзор глобальной ситуации с безопасностью, а также основных тенденций и событий, определяющих ее развитие. Статистические данные и тенденции, представленные в отчете, основаны на телеметрических данных ESET и истолкованы экспертами компании, занимающимися обнаружением уязвимостей, исследованиями в области безопасности и повышением осведомленности. Таким образом, эти отчеты содержат уникальную аналитическую информацию, помогающую специалистам по кибербезопасности ориентироваться в постоянно меняющейся и все более сложной области информационной безопасности.
Отчет ESET об угрозах публикуется два раза в год: выпуск за первое полугодие охватывает период с декабря по май, а выпуск за второе полугодие — период с июня по ноябрь.
Отчет ESET о угрозах носит глобальный охват — основные статистические данные и тенденции, представленные в отчете, основаны на глобальных телеметрических данных ESET. Однако в аналитических разделах отчета могут рассматриваться региональные особенности, чтобы привести конкретные примеры обсуждаемых тенденций.
Статистика угроз, представленная в отчетах ESET Threat Reports, основана на данных, собранных собственными системами обнаружения ESET в рамках всего спектра продуктов безопасности компании — для рабочих станций, облачных решений и мобильных устройств — а также на основе ее запатентованных многоуровневых технологий. В качестве дополнительных источников, используемых при анализе в отчете, могут выступать ловушки, внешние информационные каналы по вопросам безопасности, а также данные других поставщиков решений в области кибербезопасности.
Отчеты ESET о угрозах содержат подробный анализ последних тенденций в сфере информационной безопасности, дополненный комментариями и рекомендациями многопрофильной команды специалистов ESET по кибербезопасности, многие из которых регулярно выступают на престижных отраслевых конференциях, таких как RSA, Black Hat и Virus Bulletin, и славятся своим профессионализмом.
Благодаря наличию центров исследований и разработок ESET в Европе, Азии и Северной Америке аналитики ESET обеспечивают круглосуточный глобальный мониторинг, используя преимущества различных часовых поясов и географического расположения для реагирования на меняющуюся ситуацию с угрозами.
Кроме того, отчеты содержат регулярный раздел «Телеметрия угроз» с исчерпывающей статистикой по всем отслеживаемым категориям угроз. Эти данные обрабатываются с честным намерением минимизировать предвзятость, стремясь максимально повысить ценность предоставляемой информации. Диаграммы сопровождаются расчетными различиями между текущим и предыдущим отчетными периодами, чтобы подчеркнуть изменения тенденций.
Отчеты ESET об активности групп APT содержат обзор деятельности отдельных групп, представляющих угрозу типа «продвинутая устойчивая угроза» (APT), которые были исследованы и проанализированы отделом ESET Research в течение отчетного периода. Группы APT, как правило, представляют собой высокопрофессиональных злоумышленников, зачастую поддерживаемых государственными структурами, которые занимаются целевыми кибератаками и шпионажем. В отличие от них, отчеты об угрозах посвящены широко распространенным киберугрозам — так называемому «криминальному ПО» — которые, как правило, не носят целевой характер и, следовательно, могут затронуть любого пользователя.