ESET ohuaruanne
H1 2025
Ülevaade 2025. aasta esimese poolaasta küberohtude maastikust, nagu seda näitab ESETi telemeetria ja nagu seda näevad ESETi ohutuvastuse ja teadustöö eksperdid

H1 2025
Ülevaade 2025. aasta esimese poolaasta küberohtude maastikust, nagu seda näitab ESETi telemeetria ja nagu seda näevad ESETi ohutuvastuse ja teadustöö eksperdid
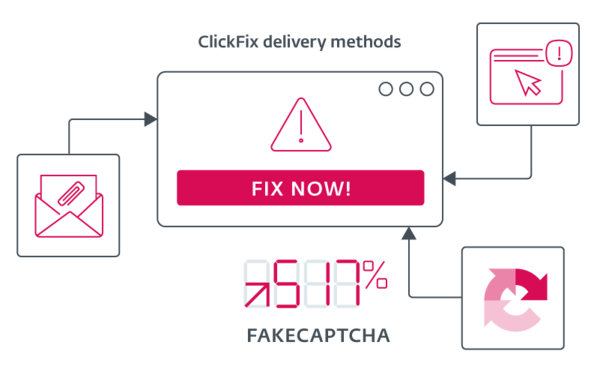
ESET tuvastas, et ClickFix/FakeCaptcha kasutamine kasvas kuue kuuga517%, pettes kasutajaid võltsitud veateadete abil pahatahtlikke käske käivitama. See moodustab nüüd 8% blokeeritud rünnakutest ja ründab nii Windowsi, Linuxit kui ka macOS-i, kasutades selliseid ohte nagu lunavara ja nuhkvara.
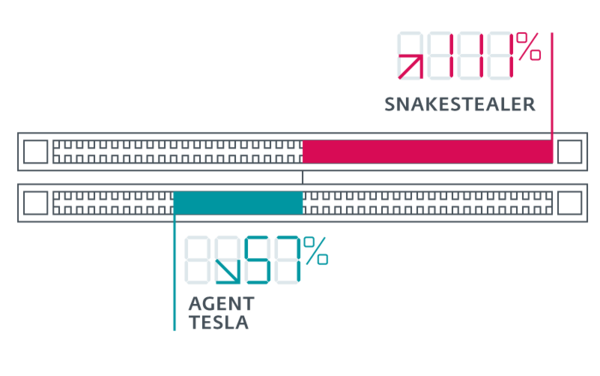
SnakeStealer on 2025. aasta esimesel poolaastal edestanud Agent Teslat kõige rohkem tuvastatud infovargana, varastades paroole, klahvivajutusi ja ekraanipilte. Kuna see on rohkem kui kahekordistunud (+111%) võrreldes 2024. aasta teise poolaastaga, moodustab see nüüd peaaegu 20% kõigist infovarga tuvastustest, näidates, kui kiiresti andmevargus areneb.
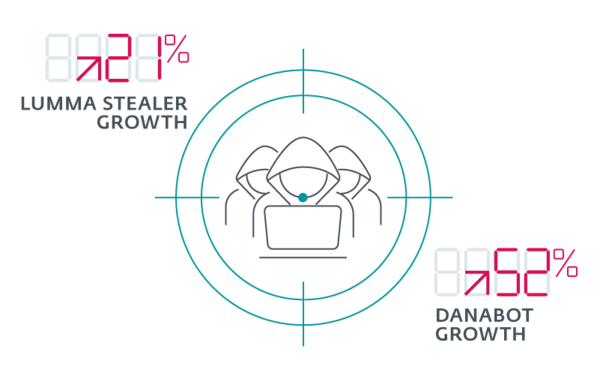
ESET ühines rahvusvaheliste õiguskaitseasutustega, et tõkestada Lumma Stealerit, mis oli 2025. aasta alguses kasvanud 21%, ning Danabotit, mis kasvas 52%, kusjuures rünnakud tabasid peamiselt USA-d (44%) ja Poolat (29%). Need koordineeritud jõupingutused on andnud kasvavatele ohtudele tugeva löögi.
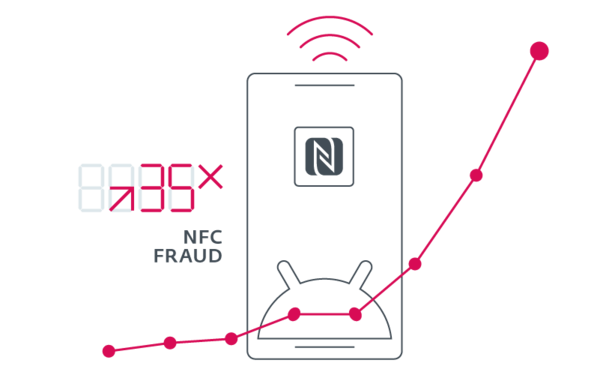
NFC-pettused kasvasid võrreldes 2024. aasta teise poolaastaga üle kolmekümne viie korra, mille põhjuseks on uued pahavaravariandid ja edastuspettused (relay scams). NGate edastab maksekaartide NFC-andmeid häkitud telefonide kaudu, et sooritada pettuslikke sularahaautomaadist raha väljavõtmisi, samas kui GhostTap varastab kaardiandmeid, et need digitaalsetesse rahakottidesse laadida ja kontaktivabaks maksmiseks kasutada. SuperCard X, mis esineb kahjutu NFC-rakendusena, kogub ja edastab vaikselt kaardiandmeid kiireteks väljamakseteks.
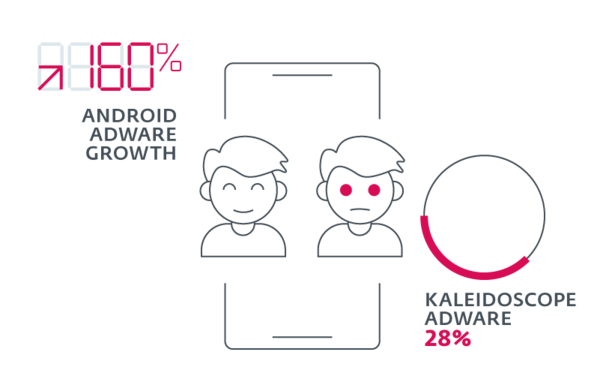
Androidi reklaamvara tuvastamine kasvas 160% 2025. aasta esimesel poolaastal, kusjuures uudne oht nimega Kaleidoscope moodustas sellest 28%. See kasutab pahavara edastamiseks "kurja kaksiku" trikki, tabades kõige rängemalt piirkondi, mis toetuvad mitteametlikele rakendustele.
ESET ohuaruanded pakuvad regulaarset ja põhjalikku ülevaadet globaalsest ohumaastikust ning peamistest suundumustest ja arengutest, mis seda kujundavad. Aruandes esitatud statistika ja trendid põhinevad ESETi telemeetriaandmetel, mida on tõlgendanud ESETi ohutuvastuse ning turvalisuse uurimise ja teadlikkuse eksperdid. Nii pakuvad aruanded ainulaadseid teadmisi, mis aitavad kaitsjatel orienteeruda pidevalt muutuvas ja üha keerukamaks muutuvas ohukeskkonnas.
ESET ohuaruanne ilmub kaks korda aastas – H1 väljaanne hõlmab perioodi detsembrist maini ja H2 väljaanne perioodi juunist novembrini.
ESET ohuaruandel on globaalne haare – aruandes esitatud põhistatistika ja trendid põhinevad ESETi globaalsetel telemeetriaandmetel. Samas võidakse aruande analüüsides käsitleda ka piirkondlikke arenguid, et tuua käsitletavate suundumuste kohta konkreetseid näiteid.
ESET ohuaruannetes esitatud ohustatistika põhineb andmetel, mida koguvad ESETi enda tuvastussüsteemid kogu tema turvatoodete valikus – tööjaamad, pilv ja mobiil – ning nende omanduslikud, mitmekihilised tehnoloogiad. Aruande analüüsides kasutatavate teiste allikate hulka võivad kuuluda meepotid (honeypots), välised turvaandmevood ning teiste küberturvalisuse tootjate andmed.
ESET ohuaruanded pakuvad põhjalikke analüüse uusimatest ohumaastiku suundumustest, mida rikastavad ESETi mitmekesise küberturvalisuse spetsialistide meeskonna kommentaarid ja soovitused – paljud neist esinevad sageli mainekatel valdkonna konverentsidel nagu RSA, Black Hat ja Virus Bulletin ning on tuntud oma asjatundlikkuse poolest.
Kuna ESETi teadus- ja arenduskeskused asuvad Euroopas, Aasias ja Põhja-Ameerikas, pakuvad ESETi analüütikud ööpäevaringset globaalset katvust, kasutades ära erinevaid ajavööndeid ja asukohti, et tegeleda pidevalt muutuva ohumaastikuga.
Lisaks sisaldavad aruanded regulaarset ohutelemeetria peatükki koos põhjaliku statistikaga kõigi jälgitavate ohukategooriate kohta. Neid andmeid töödeldakse ausa kavatsusega vähendada kallutatust, et maksimeerida esitatud teabe väärtust. Graafikutel on välja toodud arvutatud erinevused praeguse ja eelmise aruandeperioodi vahel, et rõhutada trendimuutusi.
ESET APT tegevusaruanded pakuvad ülevaadet valitud kõrgetasemeliste püsivate ohtude (APT) rühmituste tegevusest, mida ESET Research on aruandeperioodi jooksul uurinud ja analüüsinud. APT-rühmitused on tavaliselt väga sofistikeeritud ohuosalised, keda sageli toetavad riigid ning kes tegelevad sihitud küberrünnakute ja spionaažiga. Ohuaruanded seevastu keskenduvad laialt levinud küberohtudele – niinimetatud kriminaaltarkvarale (crimeware) – mis tavaliselt ei ole oma olemuselt sihitud ja võivad seetõttu mõjutada kõiki.