Компания ESET — лидер в области информационной безопасности — подготовила обзор деятельности APT-групп киберпреступников за период с апреля по сентябрь 2026 года. Активность групп, связанных с Ближним Востоком, возросла по сравнению с предыдущим периодом. В частности, злоумышленники FilthyFeline с Ирана осуществили атаку на оператора мобильной связи в Узбекистане. Тогда как китайские киберпреступники проводили операции по сбору разведданных, направленные против госучреждений.
Российские APT-группы продолжали атаковать европейские государственные учреждения, оборонные компании и военные организации, причем большинство кибератак было направлено против Украины. При этом активность белорусских APT-групп соответствовала военным целям России. Кроме того, Украина все чаще оказывалась в поле зрения групп злоумышленников из Северной Кореи.
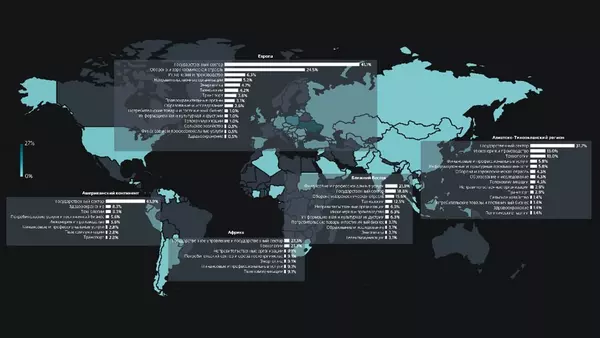
«В течение 6 месяце исследований специалисты ESET выявили несколько случаев использования APT-группами ИИ и крупных языковых моделей (LLM) на различных этапах своей деятельности. Злоумышленники применяли эти технологии в первую очередь для ускорения процесса выполнения трудоемких задач, в частности создания вредоносных программ или поддельных веб-сайтов. В некоторых случаях такой подход напоминал вайбкодинг (англ. vibe coding) — метод создания программного кода с помощью ИИ на основе текстовых запросов пользователя», — рассказывает Жан-Ян Бутен, директор по исследованию угроз в компании ESET.
На Ближнем Востоке связанные с Ираном группы FilthyFeline и MuddyWater возобновили свою активность после периода затишья. Большинство атак было направлено на организации в Израиле из различных отраслей; также под прицелом оказалось небольшое количество американских компаний. Кроме того, группа FilthyFeline осуществила атаку на оператора мобильной связи в Узбекистане, который ранее подвергся атаке со стороны BladedFeline.
В то же время китайские APT-группы за этот период провели одну из самых масштабных кампаний, направленную против тайваньских организаций полупроводниковой отрасли. Эти атаки соответствуют долгосрочным приоритетам Китая в сфере промышленного шпионажа и отражают стратегическое значение цепи поставок полупроводников для экономической конкуренции и национальной безопасности.
Активность APT-груп, связанных с Россией, вновь сосредоточилась на целях в Украине и европейских странах. Хотя количество операций Gamaredon значительно сократилось, эта группа обновила свой инструмент для похищения файлов PteroBox и начала использовать новые инструменты, такие как PteroPSDoor и Rezzuar, разработанные связанной с Россией группой киберпреступников Turla.
Российская группа злоумышленников PhantomCaptcha пыталась распространить шпионское программное обеспечение PrincessSpy на устройствах Android, выдавая себя за украинские организации. Также специалисты ESET выявили кампанию с использованием уязвимостей в почтовых серверах MDaemon, в ходе которой злоумышленники развертывали два семейства вредоносных программ — бэкдоры HELLAGE и HELLTAG — для получения несанкционированного доступа к устройствам жертв.
Специалисты ESET заметили возрастание активности злоумышленников, связанных с Беларусью. Сходство отдельных методов их киберопераций с тактиками российских APT-групп может свидетельствовать о возможной координации между ними, в частности об использовании белорусских групп в качестве киберпрокси. В частности, исследователям ESET удалось выявить первую разрушительную кибератаку белорусской группы злоумышленников, зафиксированную на территории Европы, что свидетельствует о новом этапе их развития.
По данным телеметрии ESET, белорусская группа киберпреступников FrostyNeighbor атаковала украинскую производственную компанию, которая играет важную роль в транспортном секторе страны. Стоит отметить, что до сих пор разрушительные кибератаки в Украине были связаны с российскими группами злоумышленников, которые уже имеют большой опыт проведения подобных операций.
Злоумышленники, связанные с Северной Кореей, не меняли своих целей, продолжая атаковать технологические организации и компании в сфере криптовалюты, а также разработчиков программного обеспечения. Наряду с Южной Кореей Украина все чаще подвергается атакам со стороны APT-групп из Северной Кореи.
Также было отмечено, что группа Lazarus возобновила атаки на украинские компании, занимающиеся производством беспилотных летательных аппаратов (БПЛА). Для получения первоначального доступа к системам, содержащим ценные данные о беспилотниках, киберпреступники применяли методы социальной инженерии, используя поддельные предложения о работе.
Для противодействия атакам APT-групп компаниям важно обеспечить максимальную защиту благодаря комплексному подходу к безопасности, в частности позаботиться о мощной защите устройств с помощью расширенного обнаружения и реагирования на угрозы, расширенного анализа в облаке и шифрования данных, а также понимать возможные векторы атак и особенности деятельности определенных групп, которые доступны именно в отчетах об APT-угрозах.
Исследователи ESET готовят подробную техническую информацию, постоянно обновляя данные о деятельности определенных APT-групп в форме расширенных отчетов, чтобы помочь соответствующим организациям защитить пользователей, критически важную инфраструктуру и другие важные активы от целенаправленных кибератак. Дополнительные данные о расширенных отчетах APT, предоставляемых в рамках сервиса ESET Threat Intelligence, доступны по ссылке.
Подробнее о деятельности APT-групп читайте в полном отчете ESET.
В случае обнаружения вредоносной активности в своих ИT-системах пользователи продуктов ESET могут обратиться за помощью по электронной почте support@eset.ge.