ESET PROTECT MDR
Nodrošina nepārtrauktu uzraudzību, atklāšanu un reaģēšanu visā jūsu vidē, identificējot aizdomīgas darbības un reaģējot reālajā laikā.
Nepārtraukta pārbaude, piekļuve ar minimālām privilēģijām un pieeja, kas balstās uz pieņēmumu par drošības pārkāpumu, ir nulles uzticēšanās drošības pieejas stūrakmeņi. ESET PROTECT īsteno šo stratēģiju, nodrošinot vienotu aizsardzību, stingru identitātes kontroli un nepārtrauktu uzraudzību un reaģēšanu, lai novērstu drošības nepilnības un stiprinātu sistēmas noturību.
Hibrīdais darbs, mākoņpakalpojumi un attālā sadarbība ir padarījuši mūsdienu IT vidi daudz izkliedētāku un sarežģītāku.
Lietotāji, ierīces un dati tagad darbojas ārpus viena tīkla robežām, tādējādi padarot tradicionālās drošības robežas arvien neefektīvākas.
Uzbrucēji vairs nekoncentrējas tikai uz tīkliem.
Viņi izmanto kompromitētas identitātes, nepārraudzītas ierīces un redzamības „aklos punktus”, lai pārvietotos sistēmā un paliktu nepamanīti, apietot novecojušās perimetra aizsardzības sistēmas.
Nulles uzticēšanās pieeja drošībai balstās uz datiem. Katrs piekļuves pieprasījums tiek nepārtraukti pārbaudīts neatkarīgi no atrašanās vietas, lietotāja vai ierīces.
Tas samazina risku un nodrošina adaptīvu aizsardzību visā vidē, vadoties pēc skaidriem nulles uzticēšanās principiem.
Visus tīklus uzskatiet par neuzticamiem, neatkarīgi no tā, vai tie atrodas uz vietas, mājās vai mākonī.
Piešķiriet tikai nepieciešamo piekļuvi un tikai tik ilgi, cik nepieciešams.
Vienmēr esiet gatavi savlaicīgi atklāt, ierobežot un reaģēt uz drošības pārkāpumiem, lai līdz minimumam samazinātu to ietekmi.
Veiksmīga nulles uzticēšanās arhitektūra balstās uz pareizu rīku un politikas kombināciju, kas apvieno stingru identitātes kontroli, nepārtrauktu uzraudzību un skaidrus piekļuves noteikumus, lai samazinātu risku, aizsargātu datus un nodrošinātu drošu uzņēmējdarbību.
Nodrošina nepārtrauktu uzraudzību, atklāšanu un reaģēšanu visā jūsu vidē, identificējot aizdomīgas darbības un reaģējot reālajā laikā.
Nodrošina padziļinātu pārskatāmību, uzvedības analīzi un nepārtrauktu darbstaciju pārbaudi.
Nodrošina mākonī bāzētu reāllaika analīzi par jauniem un nezināmiem draudiem.
Uzlabo proaktīvo pārbaudi, identificējot un bloķējot uzbrucēju infrastruktūru un jaunus attīstošos draudus.
Nodrošina drošu daudzfaktoru autentifikāciju (MFA), lai pārbaudītu lietotāju identitāti un aizsargātu pret piekļuves datu zādzību.
Nodrošina, ka piekļuve ierīcēs esošajiem konfidenciālajiem datiem ir tikai pilnvarotiem lietotājiem.
Nodrošina centralizētu, uz lomām balstītu piekļuves pārvaldību un vienotu politikas piemērošanu visās darbstacijās, serveros un mobilajās ierīcēs.
Nepārtraukta uzraudzība un reaģēšana ar ekspertu analīzi, proaktīvu draudu meklēšanu un vadītu problēmu novēršanu.
Daudzslāņu darbstaciju aizsardzība, lai ierobežotu un apturētu aktīvus draudus.
Automātiski identificē un novērš ievainojamības, kuras var izmantot ļaunprātīgi.
Aizsargā kolaborācijas platformas pret pikšķerēšanu, ļaunprogrammatūrām un uzņēmuma e-pasta kontu uzlaušanu.
ESET daudzslāņotā, ar mākslīgo intelektu aprīkotā mākoņpakalpojumu aizsardzība aptver hibrīdas un daudzoperētājsistēmu vides, samazinot uzbrukumu risku darbstacijās, serveros, e-pasta sistēmās, mobilajās ierīcēs un mākoņlietotnēs. Pastiprinātas drošības pārlūki un specializēti kontroles mehānismi bloķē RDP (Remote Desktop Protocol) uzbrukumus, pirms tie sākas.
Nodrošiniet identitātes uzticamību, izmantojot daudzfaktoru autentifikāciju (MFA), kas novērš konta pārņemšanu un neatļautu piekļuvi. Kombinējiet to ar pilnīgu diska šifrēšanu, lai aizsargātu konfidenciālos datus portatīvajos datoros un darbstacijās, tādējādi aizsargājot gan lietotājus, gan administratorus.
Automatizētā ievainojamību un ielāpu pārvaldība nodrošina sistēmu atjaunināšanu un aizsardzību pret zināmiem uzbrukumiem. ESET Cloud Office Security aizsargā pret uzņēmuma e-pasta kontu uzlaušanu un pikšķerēšanu.
Centralizētas politikas, kuras tiek piemērotas no vienotas konsoles, nodrošina vienotu, uz lomām balstītu piekļuves kontroli visās darbstacijās, serveros un mobilajās ierīcēs.
Izmantojot ESET MDR — mūsu 24/7 pārvaldīto draudu atklāšanas un reaģēšanas pakalpojumu — samaziniet draudu atklāšanas un reaģēšanas laiku līdz pat 6 minūtēm. Ar ESET XDR atbalstu jūs iegūsiet pilnīgu pārskatu par draudiem, darbībām un anomālijām visā savā IT vidē.
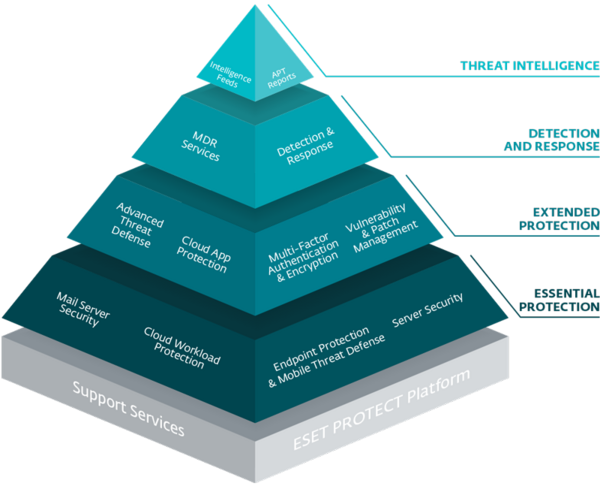
Nulles uzticēšanās princips ievērojami palielina uzņēmuma noturību. Mūsdienīgas nulles uzticības programmas palīdz mazajiem un vidējiem uzņēmumiem samazināt riskus, uzlabot pārskatāmību un apsteigt mainīgos draudus.
Nepārtraukta pārbaude un piekļuves tiesību ierobežošana līdz minimumam ierobežo datu pārvietošanos sistēmā, tādējādi samazinot jebkura uzbrukuma ietekmes zonu.
Vienota piekļuves kontrole nodrošina hibrīdo un daudzpakalpojumu mākoņu vidu saskaņotību, samazinot nepareizu konfigurāciju skaitu un drošības riskus.
Nulles uzticēšanās principam atbilstoši kontroles pasākumi atbilst arvien augošajām normatīvo aktu prasībām, ievērojami atvieglojot pārvaldību un sagatavošanos auditiem.
Labāka pārskatāmība, ziņošana un identitātes pārvaldība palīdz jūsu uzņēmumam prognozēt traucējumus, tiem izturēt un atgūties no tiem.
gadu pieredze draudu novēršanā
atzīts vadošajos neatkarīgajos testos un nozares analītiķu vidū
aizsardzība reālajā laikā un spēcīgs vietējais atbalsts
apkalpoti biznesa klienti visā pasaulē
pētniecības un attīstības centri visā pasaulē, kuros strādā pasaules līmeņa drošības analītiķi un draudu pētnieki

Nulles uzticēšanās princips ir drošības modelis, kurā tiek pieņemts, ka nevienam lietotājam, ierīcei vai savienojumam pēc noklusējuma netiek piešķirta uzticēšanās. Katrs pieprasījums tiek nepārtraukti autentificēts, autorizēts un pārbaudīts, pirms tiek piešķirta piekļuve.
Nulles uzticēšanās arhitektūra (ZTA) ir NIST SP 800-207 standartā definēta sistēma. Tās pamatā ir identitātes pārbaude, ierīču darbspējas novērtēšana, nepārtraukta uzraudzība, piekļuves kontrole un lēmumu pieņemšana reālajā laikā, nevis tradicionālie tīkla perimetri.
Saskaņā ar CISA „Zero Trust“ gatavības modeli, pieci pamatprincipi ir šādi:
Pamatprincipi, kas ir nulles uzticības arhitektūras pamatā, ir šādi:
• Nepārtraukta verifikācija – apstipriniet lietotāja identitāti, ierīces darbspēju un konteksta faktorus katrā sesijā un darījumā – nekad nepaļaujieties tikai uz vienreizēju sākotnējo autentifikāciju.
• Piekļuve ar minimālām tiesībām – piešķiriet tikai uzdevuma veikšanai nepieciešamo piekļuvi un regulāri pārskatiet atļaujas.
• Paredziet pārkāpumus – incidenti ir neizbēgami. Nodrošiniet modrību, izmantojot daudzpakāpju kontroles mehānismus, procesus un uzraudzību.
ZTNA nodrošina drošu, uz identitāti balstītu piekļuvi iekšējām lietojumprogrammām, neizpaužot tās publiskajam internetam. Piekļuve tiek piešķirta, pamatojoties uz lietotāja identitāti, ierīces stāvokli un konteksta risku, nevis tīkla atrašanās vietu.
Ieviešana parasti notiek šādos posmos:
Nulles uzticēšanās princips var radīt grūtības, jo tas prasa datu plūsmu kartēšanu, piekļuves kontroles pārskatīšanu, ierīču stāvokļa pārbaudi un nepārtrauktu darbību uzraudzību. Senākas vides, izkliedētas komandas un ierobežota pārskatāmība palielina sarežģītību. Tādas platformas kā ESET vienkāršo šo procesu, piedāvājot integrētu daudzpakāpju autentifikāciju (MFA), darbstaciju aizsardzību, XDR un MDR.
Jā. Nulles uzticēšanās pieeja atbilst galvenajiem normatīvajiem aktiem, kas paredz identitātes aizsardzību, piekļuves kontroli, šifrēšanu, nepārtrauktu uzraudzību un reaģēšanu uz incidentiem. Tā arī uzlabo iespējas saņemt kiberdrošības apdrošināšanu, kas šobrīd ir ārkārtīgi svarīga augsta riska nozarēs, piemēram, finanšu pakalpojumu, veselības aprūpes un tehnoloģiju nozarē.
Nulles uzticēšanās ir drošības stratēģija, nevis atsevišķs produkts. Tā darbojas tad, ja tehnoloģijas un stratēģija darbojas saskaņoti, izmantojot tādus rīkus kā daudzpakāpju autentifikācija (MFA), šifrēšana, EDR/XDR, mobilās ierīces pārvaldība un politikas mehānismi, lai nodrošinātu nepārtrauktu verifikāciju un piekļuvi ar minimālām privilēģijām.
Pareizi īstenota nulles uzticēšanās pieeja var uzlabot lietotāju pieredzi, nodrošinot atbilstošu piekļuvi pareizajā brīdī, izmantojot konteksta pārbaudi un radot minimālas grūtības.
Nulles uzticēšanās pieeja prasa jaunu domāšanas veidu par drošību, koncentrējoties uz datu aizsardzību un nodrošinot, ka piekļuve ir tikai atbilstošajām personām un ierīcēm. Sākotnēji papildu drošības pārbaužu ieviešana un lietotāju, sistēmu un datu uzraudzība var prasīt laiku un pūles. Tomēr lielākā daļa organizāciju sāk gūt labumu jau pēc dažām nedēļām, nostiprinot identitātes un ierīču drošību, un turpmākajos ceturkšņos paplašina pārklājumu un automatizāciju. Ar pareizajiem rīkiem un automatizāciju drošības komandas iegūst lielāku kontroli, efektīvāk samazina riskus un laika gaitā padara vidi vieglāk pārvaldāmu.
Nulles uzticība apvieno trīs pamatprincipus — nepārtrauktu verifikāciju, piekļuvi ar minimālām privilēģijām un pieņēmumu par drošības pārkāpumu —, nodrošinot visaptverošu segumu visās jūsu vides galvenajās jomās:
Kopā šie principi un jomas veido elastīgu, pielāgojamu drošības sistēmu, kas samazina riskus, uzlabo pārskatāmību un nodrošina vienotu aizsardzību visā jūsu organizācijā.