- FamousSparrow richt zich steeds nadrukkelijker op overheidsorganisaties in Latijns-Amerika.
- Volgens ESET is die focus waarschijnlijk niet toevallig en hangt die mogelijk samen met de groeiende Amerikaanse invloed in de regio.
- Sinds augustus 2025 lijkt de groep de oude backdoor SparrowDoor te hebben ingeruild voor een nieuwe variant: SparroWocky.
- Met SparroWocky verwerkt FamousSparrow steeds vaker code uit open-sourceprojecten rechtstreeks in de malware.
Sliedrecht, 17 september 2026 – ESETResearch heeft ontdekt dat de aan China gelieerde cyberspionagegroep FamousSparrow een nieuwe backdoor gebruikt: SparroWocky. De malware wordt in ieder geval sinds augustus 2025 ingezet bij aanvallen op organisaties in verschillende landen in Latijns-Amerika.
Opvallend is vooral de sterke focus op overheidsorganisaties in de regio. Volgens ESET kan dat verband houden met de groeiende Amerikaanse aandacht voor Latijns-Amerika en de gevolgen daarvan voor Chinese belangen.
ESET gaf de malware de naam SparroWocky omdat de eerste gevonden varianten een stukje tekst bevatten uit het gedicht Jabberwocky van Lewis Carroll, bekend van Alice in Wonderland.
Nieuwe backdoor van FamousSparrow
SparroWocky is een backdoor die is geschreven in C++. Via zo’n backdoor kunnen aanvallers op afstand toegang houden tot een besmet systeem en opdrachten uitvoeren.
De opbouw van de malware en de gebruikte technieken laten volgens ESET zien dat de makers veel kennis hebben van Windows en van manieren om analyse en detectie moeilijker te maken.
Sinds de overstap naar SparroWocky verwerkt FamousSparrow ook code uit open-sourceprojecten rechtstreeks in de malware. Voorheen gebruikte de groep zulke tools vooral naast de eigen backdoor.
ESET-onderzoeker Alexandre Côté Cyr ontdekte de nieuwe backdoor tijdens zijn onderzoek naar FamousSparrow.
90 procent van de doelwitten zat in Latijns-Amerika
De cyberspionagecampagne tegen belangrijke doelwitten in Latijns-Amerika begon uiterlijk in juli 2025 en liep daarna verder met de komst van SparroWocky.
Van medio 2025 tot in 2026 bevond 90 procent van de door ESET waargenomen doelwitten van FamousSparrow zich in Latijns-Amerika.
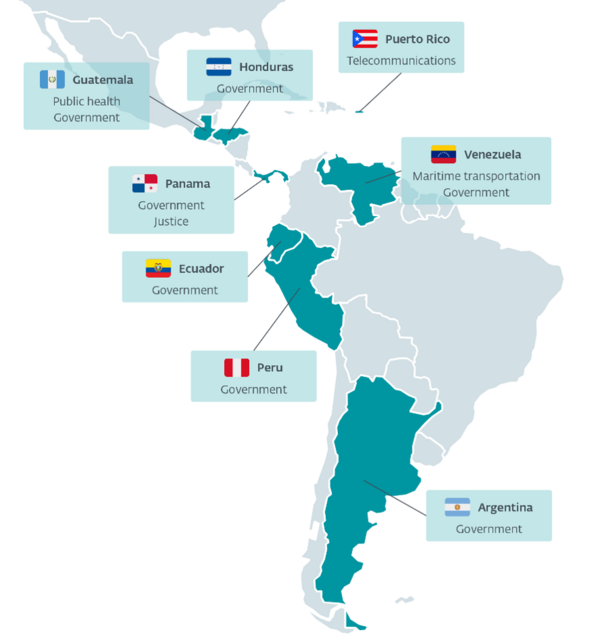
ESET zag de nieuwe backdoor bij aanvallen op overheidsorganisaties in:
- Argentinië
- Ecuador
- Guatemala
- Honduras
- Panama
- Peru
- Puerto Rico
- Venezuela
Volgens ESET is dat opvallend. De aan China gelieerde APT-groepen die ESET volgt, zijn normaal gesproken gedurende zo’n lange periode in meerdere regio’s tegelijk actief.
Mogelijke reactie op Amerikaanse invloed
ESET denkt dat de sterke focus op Latijns-Amerika mogelijk samenhangt met recente Amerikaanse initiatieven in de regio.
Tijdens de tweede termijn van de Amerikaanse president Donald Trump zijn de Amerikaanse belangen in Latijns-Amerika opnieuw nadrukkelijk naar voren gebracht. Volgens ESET kan dat gevolgen hebben voor Chinese investeringen die de afgelopen tien jaar zijn opgebouwd, bijvoorbeeld in energie, mijnbouw en telecom.
ESET vermoedt dat de activiteiten van FamousSparrow China kunnen helpen om beter te volgen hoe lokale overheden reageren op Amerikaanse druk.
In sommige gevallen ziet ESET aanwijzingen die daarbij passen. Een van de aangevallen organisaties in Panama is bijvoorbeeld rechtstreeks betrokken bij het handelsconflict rond twee grote havens bij het Panamakanaal. Die havens werden tot voor kort beheerd door een in China gevestigd bedrijf.
Wat kan SparroWocky?
SparroWocky kan verschillende acties uitvoeren op een besmet systeem.
De malware kan:
- bestanden starten;
- opdrachten uitvoeren;
- netwerkverkeer doorsturen via een TCP-proxy;
- systeeminformatie verzamelen;
- bestanden buitmaken;
- regelmatig screenshots maken.
SparroWocky verzamelt onder andere de computernaam, gebruikersnaam, domeinnaam, Windows-versie en IP-adressen van netwerkverbindingen.
Gestolen informatie wordt versleuteld met RC4 en via TLS naar de aanvallers gestuurd.
Afhankelijk van de instellingen kan SparroWocky zichzelf zo installeren dat de malware ook na een herstart actief blijft. Dat gebeurt via een aparte Windows-service of via een vermelding in de Run-key van het Windows-register.
De malware probeert detectie moeilijker te maken
SparroWocky gebruikt verschillende technieken om analyse en beveiligingssoftware te omzeilen.
De malware past bijvoorbeeld tijdens het draaien code aan en manipuleert onderdelen diep in het geheugen van Windows. Daarmee probeert FamousSparrow detectie lastiger te maken.
De groep blijft daarnaast open-source aanvalstools gebruiken. Waar die tools eerder vooral naast de eigen backdoor werden ingezet, ziet ESET nu dat code uit zulke projecten ook rechtstreeks in SparroWocky wordt verwerkt.
De backdoor kan ook Beacon Object Files laden en uitvoeren. Dit zijn kleine uitvoerbare bestanden die door veel red-team- en penetratietesttools worden ondersteund.
Wie is FamousSparrow?
FamousSparrow is een aan China gelieerde cyberspionagegroep die volgens ESET al sinds minstens 2019 actief is.
ESET Research beschreef de groep voor het eerst publiekelijk in september 2021, toen FamousSparrow misbruik maakte van de ProxyLogon-kwetsbaarheid.
De groep stond eerst vooral bekend om aanvallen op hotels wereldwijd. Later richtte FamousSparrow zich ook op:
- overheden;
- internationale organisaties;
- brancheorganisaties;
- technische bedrijven;
- advocatenkantoren.
ESET koppelt de nieuwste campagne en SparroWocky met hoge zekerheid aan FamousSparrow.
Bij enkele van de eerste aanvallen met SparroWocky werd de nieuwe backdoor namelijk verspreid via SparrowDoor. Die backdoor wordt voor zover bekend alleen door FamousSparrow gebruikt.
Daarnaast komen de gekozen doelwitten overeen met eerdere aanvallen van de groep. ESET zag SparroWocky bovendien bij meerdere organisaties die eerder ook al met SparrowDoor waren aangevallen.
Meer technische details over SparroWocky staan in de ESET Research-blog “Beware the SparroWock: The backdoor that bites, the commands that catch” op WeLiveSecurity.com.Volg ESET Research op Twitter (X) en BlueSky voor de laatste updates.
De slachtofferkunde van SparroWocky:
Over ESET®
ESET beschermt organisaties, kritieke infrastructuur en individuele gebruikers en helpt hen digitaal weerbaar te blijven en met vertrouwen te opereren in een wereld die steeds sterker door AI wordt gedreven. Met meer dan 35 jaar ervaring in cybersecurity, ruim 25 jaar innovatie op het gebied van AI en 11 R&D-centra wereldwijd ontwikkelt ESET eigen technologieën om bescherming te bieden tegen voortdurend veranderende cyberdreigingen en het bredere AI-ecosysteem te beveiligen. Vanuit een wetenschappelijk onderbouwde en preventieve benadering van cybersecurity biedt ESET effectieve en gebruiksvriendelijke bescherming, waarbij menselijke expertise en toezicht centraal blijven staan. ESET, een particuliere onderneming met hoofdkantoor in de Europese Unie, beschermt miljoenen gebruikers en meer dan 500.000 organisaties in 178 landen. Met een sterke focus op verantwoorde AI en het vertrouwen van klanten beschermt ESET de vooruitgang die technologie mogelijk maakt. Ga voor meer informatie naar www.eset.com/nl of volg ons op LinkedIn, Facebook,Instagram en X.