- PromptSpy is de eerste bekende Android-malware die generatieve AI gebruikt tijdens de uitvoering.
- Google’s Gemini wordt ingezet om te analyseren wat er gebeurt op het scherm van geïnfecteerde apparaat. Op basis daarvan krijgt PromptSpy instructies om een handeling uit te voeren waarmee de app in de lijst met recente apps blijft staan.
- Het belangrijkste doel van PromptSpy (los van de GenAI-functionaliteit) is het installeren van een Virtual Network Computing (VNC)-module op het apparaat van het slachtoffer. Hiermee kunnen aanvallers het scherm bekijken en het apparaat op afstand bedienen.
- PromptSpy kan gegevens van het vergrendelscherm vastleggen, deïnstallatie blokkeren, apparaatinformatie verzamelen, schermafbeeldingen maken en schermactiviteit als video opnemen.
Sliedrecht, 19 februari 2026 – ESET-onderzoekershebben PromptSpy ontdekt, de eerste bekende Android-malware die generatieve AI misbruikt om persistent aanwezig te blijven op een apparaat. Het is voor het eerst dat generatieve AI op deze manier wordt gebruikt in Android-malware.
De aanvallers gebruiken een AI-model, Google’s Gemini, om de gebruikersinterface van het apparaat te analyseren en aan te sturen. Op basis hiervan voert de malware automatisch de juiste handelingen uit. Daarom heeft ESET deze malwarefamilie de naam PromptSpy gegeven.
De malware kan onder meer gegevens van het vergrendelscherm vastleggen, pogingen tot deïnstallatie blokkeren, apparaatinformatie verzamelen, schermafbeeldingen maken en schermactiviteit opnemen als video. Dit is de tweede AI-aangestuurde malware die ESET Research heeft ontdekt. In augustus 2025 ontdekte ESET al PromptLock, het eerste bekende voorbeeld van ransomware die door AI werd aangestuurd.
Op basis van taalinstellingen en de manier waarop de malware wordt verspreid, lijkt deze campagne financieel gemotiveerd en vooral gericht op gebruikers in Argentinië. PromptSpy is echter nog niet gezien in de telemetrie van ESET. Mogelijk gaat het om een proof of concept.
Generatieve AI wordt slechts in een klein deel van de code gebruikt, namelijk om ervoor te zorgen dat de malware actief blijft. Toch vergroot dit het aanpassingsvermogen van de dreiging aanzienlijk. Gemini geeft stap-voor-stap instructies om de kwaadaardige app ‘vast te zetten’ in de lijst met recente apps. In veel Android-omgevingen wordt dit weergegeven met een hangslotpictogram. Hierdoor kan de app niet eenvoudig worden weggeveegd of automatisch worden afgesloten door het systeem. Het gebruikte AI-model en de bijbehorende prompt zijn vast opgenomen in de code en kunnen niet worden aangepast.
“Android-malware maakt vaak gebruik van navigatie via de gebruikersinterface. Door generatieve AI te gebruiken, kunnen kwaadwillenden zich aanpassen aan vrijwel elk apparaat, elke schermindeling en elke versie van het besturingssysteem. Dat vergroot het aantal potentiële slachtoffers,” zegt ESET-onderzoeker Lukáš Štefanko, die PromptSpy ontdekte.
“Het belangrijkste doel van PromptSpy is het installeren van een ingebouwde VNC-module. Daarmee krijgen de operators op afstand toegang tot het apparaat van het slachtoffer. Daarnaast maakt deze malware misbruik van toegankelijkheidsdiensten om deïnstallatie te blokkeren met onzichtbare overlays. Ook legt zij gegevens van het vergrendelscherm vast en neemt zij schermactiviteit op als video. De communicatie met de Command & Control-server is versleuteld met AES,” aldus Štefanko.
PromptSpy wordt verspreid via een speciaal opgezette website en is nooit beschikbaar geweest in Google Play. Als partner van de App Defense Alliance heeft ESET de bevindingen gedeeld met Google. Android-gebruikers zijn automatisch beschermd tegen bekende varianten van deze malware via Google Play Protect. Deze bescherming is standaard ingeschakeld op Android-apparaten met Google Play Services.
“Hoewel PromptSpy Gemini slechts voor één functie gebruikt, laat deze dreiging zien hoe dergelijke technologie malware flexibeler maakt. Aanvallers kunnen hiermee handelingen automatiseren die met traditionele scripts moeilijker uit te voeren zijn,” zegt Štefanko.
De app draagt de naam MorganArg en gebruikt een pictogram dat lijkt op dat van Morgan Chase. De malware doet zich waarschijnlijk voor als deze bank. De naam MorganArg, vermoedelijk een afkorting van ‘Morgan Argentina’, komt ook terug in de gecachte website. Dit wijst op een regionale focus.
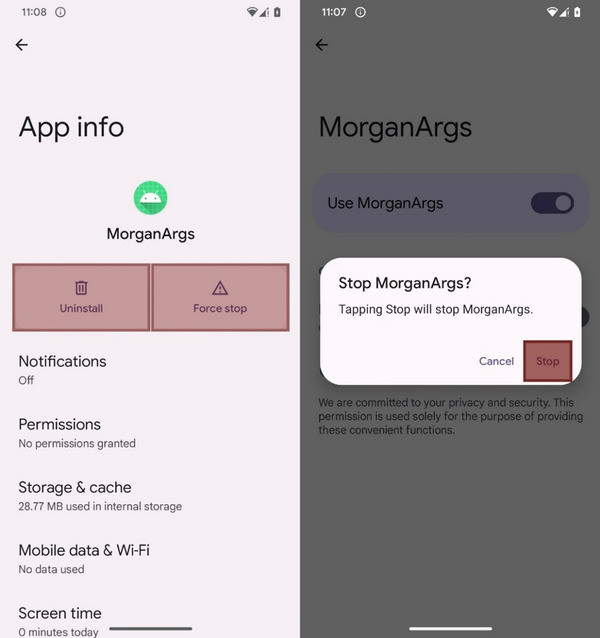
Omdat PromptSpy deïnstallatie blokkeert met onzichtbare schermlagen, kan de malware alleen worden verwijderd door het apparaat opnieuw op te starten in Veilige modus. In deze modus worden apps van derden uitgeschakeld en kunnen ze normaal worden verwijderd.
Gebruikers kunnen meestal de aan/uit-knop ingedrukt houden, vervolgens ‘Uitschakelen’ lang indrukken en daarna bevestigen dat het apparaat moet opstarten in Veilige modus. De exacte stappen kunnen verschillen per apparaat en fabrikant. Zodra het apparaat opnieuw is opgestart in Veilige modus, kan de gebruiker via Instellingen → Apps → MorganArg de app zonder belemmering verwijderen.
Voor een meer gedetailleerde analyse van PromptSpy bekijk de nieuwste blogpost van ESET Research: PromptSpy ushers in the era of Android threats using GenAI op WeLiveSecurity.com.
Volg ESET Research op Xen BlueSky voor het laatste nieuws.
PromptSpy - Onzichtbare rechthoeken (voor de duidelijkheid in kleur weergegeven) die specifieke knoppen bedekken.
Over ESET
ESET® is het grootste IT-security bedrijf uit de Europese Unie en biedt al meer dan drie decennia geavanceerde digitale beveiliging om aanvallen te voorkomen nog voordat ze plaatsvinden. Door de kracht van AI en menselijke expertise te combineren, blijft ESET bekende en opkomende cyberdreigingen voor en beveiligt zo bedrijven, kritieke infrastructuur en individuen. Of het nu gaat om endpoint-, cloud- of mobiele bescherming, onze AI-native, cloud-first oplossingen en managed MDR en SOC diensten zijn zeer effectief en gebruiksvriendelijk. ESET's bekroonde technologie bevat krachtige detectie en respons, ultraveilige encryptie en multifactor authenticatie. Onze managed MDR en-/of SOC diensten bieden 24/7 real-time verdediging en sterke lokale ondersteuning houden we gebruikers veilig en bedrijven draaiende zonder onderbreking. Een constant veranderend digitaal landschap vraagt om een vooruitstrevende benadering van beveiliging: ESET is toegewijd aan wetenschap en zet zich in voor grondig research onderzoek en betrouwbare Cyber Threat Intelligence, ondersteund door R&D-centra en een sterk wereldwijd partnernetwerk. Samen met onze partners beschermen we vooruitgang en streven we naar een veilige digitale toekomst voor iedereen. Ga voor meer informatie naar www.eset.com/nl of volg ons op LinkedIn, Facebook,Instagram en X.