Доповніть свою безпеку високоточними даними

Надайте своїй команді визначеність, а не лише більше даних. Завдяки глобальній телеметрії та експертному аналізу, фіди ESET Threat Intelligence надають своєчасну, надійну інформацію, яка допомагає скоротити час очікування, посилити виявлення та передбачити цілеспрямовані загрози.
Чому важливі якісні фіди з даними про загрози

Висока ціна ризику

Репутація — цінний ресурс. Один інцидент може зруйнувати довіру, відштовхнути клієнтів і зашкодити іміджу бренду. Наскільки ваша організація готова запобігати таким інцидентам?

Обмежена видимість через відсутність різних CTI

Покладаючись на невелику кількість узагальнених або низькоякісних даних, команди з безпеки забезпечують прогалини у захисті. Без різноманітних високоточних CTI зловмисники можуть скористатися вашими «сліпими зонами». Чи готовий ваш SOC стежити за всією ситуацією?

Забагато інформації і нестача важливих сигналів

Завантажені роботою аналітики витрачають години на фільтрування повторюваних, незначних сповіщень, а ручна обробка затримує розслідування та реагування, збільшуючи час очікування та сприяючи вигоранню. Скільки часу ваша команда втрачає лише на те, щоб виокремити важливу інформацію у загальному потоці?

Нерівномірна якість та помилкові спрацювання

Високий рівень помилкових спрацювань знижує довіру. Недостатньо перевірені показники знецінюють зусилля, уповільнюють прийняття рішень та послаблюють довіру до вашої інформації про загрози. Тож як забезпечити справжню надійність даних, на яких базується ваша стратегія захисту?

Покращуйте свою позицію
за допомогою відібраних фідів

ДІЗНАЙТЕСЯ, ЩО ІНШІ НЕ ПОМІЧАЮТЬ

ESET збирає інформацію з різноманітних, важкодоступних джерел та реагує на реальні інциденти, надаючи командам унікальну можливість бачити нові та складні атаки.

ПРИЙМАЙТЕ РІШЕННЯ ШВИДКО ТА З УПЕВНЕНІСТЮ

Ретельно відібрані фіди дозволяють аналітикам передбачати загрози, зменшити уразливість до операцій та приймати швидші й більш обґрунтовані рішення.

ПОКЛАДАЙТЕСЬ НА ДОСВІД ЕКСПЕРТІВ

Глобальні центри досліджень і розробок та експерти ESET перевіряють і вдосконалюють результати машинного навчання, забезпечуючи контекст та показники, яким ви можете довіряти.

ПОСИЛЬТЕ ВСЮ СИСТЕМУ БЕЗПЕКИ

Легка інтеграція з CTI-платформами, SIEM та SOAR спрощує збір і кореляцію даних, підвищуючи ефективність автоматизованих робочих процесів і покращуючи виявлення загроз у всіх системах захисту.

Від необроблених даних до дієвих попереджень

ESET Threat Intelligence — це не просто набір даних, а інструмент для прогнозування. У компанії ESET передові технології та дослідження експертів перетворюють дані телеметрії на багаторівневі індикатори та глибокий аналіз. Кожен зразок загрози стає цінною інформацією, яка допомагає вашій команді передбачати та запобігти новим.

ПРИКЛАДИ ВИКОРИСТАННЯ

Контроль ризиків, пов'язаних з потенційно небажаними програмами (PUA)

Потенційно небажані програми, такі як інструменти віддаленого управління, хакерські інструменти або рекламне ПЗ, часто використовуються групами програм-вимагачів, та іншими зловмисниками. Навіть зберігання цих інструментів може порушувати політику компанії та збільшувати ризики. Як постачальник рішень для кібербезпеки, ESET має великий досвід роботи з такими загрози і може відрізнити безпечні інструменти від шкідливих на високому рівні.

РІШЕННЯ

Фід із даними про потенційно небажані програми забезпечує видимість напівлегальних інструментів, які можуть мати допустиме застосування, проте водночас становити ризик для безпеки. Впроваджуйте його з EDR-інструментами, брандмауерами, SIEM та захистом поштових шлюзів, щоб блокувати або повідомляти про будь-яку активність небажаних програм.

ЦІННІСТЬ

  • Десятиліття досвіду виявлення потенційно небажаних програм для високої якості фідів
  • Покращене виявлення інструментів подвійного призначення, що використовуються для атак
  • Посилення безпеки та дотримання політик безпеки
  • Швидке розгортання з високоякісними IoC

ПРИКЛАДИ ВИКОРИСТАННЯ

Strengthen your security posture with botnet intelligence

Ботнети та програми для крадіжки інформації часто застосовуються на ранніх етапах атак. Їх завчасне виявлення та блокування має вирішальне значення для запобігання поширенню атак та дій після компрометації.

РІШЕННЯ

Фіди ESET з даними про ботнети надають високоякісні IoC для ботнетів, посилання на командні сервери та пов'язані метадані. Ці дані допомагають зупинити потенційну зловмисну діяльність, блокуючи пов'язані хеші або посилання за допомогою XDR, NDR, брандмауера, SIEM або захисту поштового шлюза, запобігаючи загрозам і фіксуючи підозрілу поведінку.

ЦІННІСТЬ

  • Активне відстеження ботнетів із мінімальною кількістю помилкових спрацювань.
  • Широке охоплення основних сімейств ботнетів.
  • IoC, які часто використовуються в глобальних операціях з ліквідації (наприклад, LummaStealer, DanBot).
  • Покращення виявлення на ранніх етапах та активності після компрометації.

Що ви отримаєте

Ознайомтеся з різноманітним каталогом фідів ESET з даними про загрози -
від загальної базової інформації до вузькоспеціалізованих потоків.

ФІД ІЗ ДАНИМИ ПРО ШКІДЛИВІ ПРОГРАМИ

Попередження в режимі реального часу про нещодавно виявлені зразки шкідливих програм, їхні характеристики та IoC. Фід містить часові мітки хеш-кодів файлів та типи загроз, що допоможе вам заблокувати шкідливі файли, перш ніж вони зашкодять.

ФІД ІЗ ДАНИМИ ПРО ПРОГРАМИ-ВИМАГАЧІ

Дані в режимі реального часу про активні сімейства програм-вимагачів та розповсюджені зразки. Дозволяє здійснювати проактивне блокування для запобігання інцидентам та збиткам через перебої у роботі.

ФІД ІЗ ДАНИМИ ПРО БОТНЕТИ

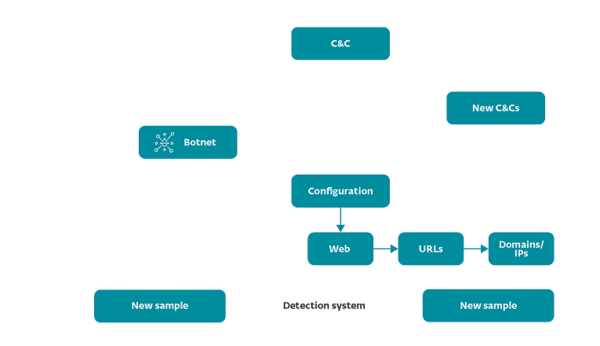
Цей фід, що працює на базі ботнет-трекера ESET, включає три підпотоки: ботнет, командні сервери (C&C) та цілі. Надає детальну інформацію про виявлення, хеші файлів, часові мітки останнього з'єднання, завантажені файли, IP-адреси, протоколи та інформацію про цілі.

ФІД ІЗ ДАНИМИ ПРО ІНДИКАТОРИ КОМПРОМЕТАЦІЇ APT

Попередження про АРТ на основі досліджень ESET, що експортовані з внутрішнього сервера MISP ESET та узгоджені зі звітами APT. Фід доступний як частина звітів або окремо.

ФІД ІЗ ДАНИМИ ПРО ПОСИЛАННЯ

Відібраний фід із окремими посиланнями із детальною інформацією про кожну адресу та домени, на яких вони розміщені. Містить лише результати з високим рівнем достовірності, підкріплені чіткими та зрозумілими поясненнями щодо зафіксованих посилань.

ФІД ІЗ ДАНИМИ ПРО IP

Отримуйте корисні дані про зловмисні IP-адреси. Структура дублює дані з фідів про домени та посилання. Використовуйте її для виявлення поширених загроз, блокування IP-адрес з високим рівнем небезпеки, моніторингу IP-адрес з низьким рівнем ризику та подальшого розслідування з використанням додаткових даних для оцінки потенційної шкоди.

ФІД ІЗ ДАНИМИ ПРО ДОМЕНИ

Надає дані про шкідливі домени, включаючи доменне ім'я, IP-адресу та пов'язані з ними дані. Домени класифікуються за ступенем небезпеки, що дозволяє вам визначати пріоритетність дій, таких як блокування доменів з високим рівнем ризику.

ФІД ІЗ ДАНИМИ ПРО ЗАГРОЗИ ДЛЯ ANDROID

Надає інформацію в режимі реального часу про поширені загрози для Android та їхні IoC, що дозволяє здійснювати проактивне блокування. Створюється на основі телеметрії ESET та оновлюється майже в режимі реального часу з щоденною дедуплікацією.

ФІД ІЗ ДАНИМ ПРО ПРОГРАМИ КРАДІЖКИ ДАНИХ НА ANDROID

Спеціалізований фід у рамках загроз для Android, що пропонує детальну інформацію про поточні зразки програм для крадіжки інформації та пов'язані з ними дані. Отримайте попередження про актуальні сімейства та проактивно блокуйте їх, перш ніж вони завдадуть шкоди.

ФІД ІЗ ДАНИМИ ПРО ШАХРАЙСЬКІ ПОСИЛАННЯ

Будьте на крок попереду злочинців завдяки даним, що оновлюються в режимі реального часу про шахрайські посилання. Доступні дані про шахрайські онлайн магазини, інвестиційні шахрайства, шахрайства на сайтах знайомств та шахрайства з криптовалютами. Дані створюються на основі всіх джерел посилань ESET майже в режимі реального часу; дедуплікація відбувається кожні 24 години.

ФІД ІЗ ДАНИМИ ПРО КРИПТОШАХРАЙСТВО

Попередьте криптошахрайство завдяки оновленням у режимі реального часу про шахрайські домени, посилання та пов'язані з ними дані. На основі обширних даних телеметрії ESET, рішення надає оперативну цільову інформацію, яка допоможе вам проактивно блокувати загрози та захищати свої активи.

ФІД ІЗ ДАНИМИ ПРО НЕБЕЗПЕЧНІ ВКЛАДЕННЯ ДО ЛИСТІВ

Електронна пошта є однією з основних цілей атак. Цей фід надає інформацію в режимі реального часу про шкідливі вкладення в електронних листах, отриману з обширної телеметрії сканування електронної пошти ESET.

ФІД ІЗ ДАНИМИ ПРО ФІШИНГОВІ ПОСИЛАННЯ

Надає інформацію в режимі реального часу про активні фішингові посилання зі спеціалізованої бази даних ESET. Цей фід, який постійно оновлюється з щоденною дедуплікацією, допомагає виявляти та блокувати шахрайські сайти, перш ніж вони викрадуть конфіденційні дані.

ФІД ІЗ ДАНИМИ ПРО СМІШИНГ

Забезпечує своєчасну інформацію про фішинг за допомогою SMS (смішинг), включаючи домени, посилання та пов'язані з ними показники. Інформація надходить з обширної телеметрії ESET і оновлюється майже в режимі реального часу з щоденною дедуплікацією.

ФІД ІЗ ДАНИМИ ПРО SMS-ШАХРАЙСТВО

Захист від SMS-шахрайства за допомогою фіду про шкідливі домени та посилання, що надходить у режимі реального часу. Постійно оновлюється на основі обширних даних телеметрії ESET і щодня дедуплікується, що допомагає виявляти та блокувати складні загрози.

ФІД ІЗ ДАНИМИ ПРО КІБЕРЗЛОЧИНИ

Отримайте чіткі, корисні дані про кіберзлочини та злочини, що здійснюються за допомогою шкідливих програм, за рахунок відстеження різних нових загроз - від груп програм-вимагачів та пов'язаних кіберзлочинців до операцій з використанням програм для крадіжки інформації, щоб ваша команда могла перейти від реагування до проактивного захисту вашої організації.

Зміцніть свою стійкість

Звіти eCrime

Чітка, корисна інформація про фінансово мотивовані кіберзлочини та екосистеми шкідливих програм.

APT-звіти

Завдяки мільйонам датчиків і високій видимості у віддалених частинах світу ESET надає чітку інформацію про глобальні та нові кіберзагрози.