ESET PROTECT MDR
Fornece monitoramento, detecção e resposta contínuos em todo o seu ambiente, identificando atividades suspeitas e respondendo a ameaças em tempo real.
A verificação contínua, o acesso com privilégio mínimo e a mentalidade de assumir a violação são os pilares de uma abordagem de segurança Zero Trust. O ESET PROTECT coloca essa estratégia em prática com proteção unificada, controles robustos de identidade e serviços de Detecção e Resposta Gerenciadas (MDR) 24 horas por dia, 7 dias por semana, para eliminar brechas e fortalecer a resiliência.
O trabalho híbrido, os serviços em nuvem e a colaboração remota tornaram os ambientes de TI modernos mais distribuídos e complexos.
Hoje, usuários, dispositivos e dados operam muito além de uma única rede, tornando os limites tradicionais de segurança cada vez menos eficazes.
Os invasores não têm mais como foco apenas as redes.
Eles exploram identidades comprometidas, dispositivos não gerenciados e pontos cegos na visibilidade para se movimentar lateralmente e permanecer sem serem detectados, contornando as defesas tradicionais baseadas no perímetro.
O Zero Trust adota uma abordagem de segurança orientada por dados. Cada solicitação de acesso é verificada continuamente, independentemente da localização, do usuário ou do dispositivo.
Isso reduz a exposição aos riscos e permite uma proteção adaptativa em todo o ambiente,, com base em princípios claros de Zero Trust.
Trate todas as as redes como não confiáveis, estejam elas no ambiente local, na sua casa ou na nuvem.
Conceda apenas o acesso necessário e somente pelo tempo estritamente necessário.
Esteja sempre preparado para detectar, conter e responder rapidamente a incidentes de segurança, minimizando seus impactos.
Uma arquitetura Zero Trust eficaz depende da combinação certa de ferramentas e políticas, integrando controles robustos de identidade, monitoramento contínuo e regras claras de acesso para reduzir riscos, proteger os dados e garantir operações de negócios seguras.
Fornece monitoramento, detecção e resposta contínuos em todo o seu ambiente, identificando atividades suspeitas e respondendo a ameaças em tempo real.
Oferece visibilidade aprofundada, análise comportamental e verificação contínua dos endpoints.
Oferece análise em tempo real, baseada em nuvem, para identificar ameaças novas e desconhecidas.
Reforça a verificação proativa ao identificar e bloquear a infraestrutura utilizada por invasores e ameaças em constante evolução.
Fornece autenticação multifator (MFA) robusta para verificar a identidade dos usuários e proteger contra o roubo de credenciais.
Garante que apenas usuários autorizados possam acessar dados sensíveis armazenados nos dispositivos.
Permite o gerenciamento centralizado de acesso baseado em funções e a aplicação consistente de políticas em endpoints, servidores e dispositivos móveis.
Detecção e Resposta Gerenciadas (MDR) 24 horas por dia, 7 dias por semana, com análise especializada, caça proativa a ameaças e orientação para remediação.
Proteção multicamadas para endpoints, capaz de conter e interromper ameaças ativas.
Identifica e corrige automaticamente vulnerabilidades exploráveis.
Protege plataformas de colaboração contra phishing, malware e comprometimento de e-mails corporativos (BEC).
A proteção em nuvem multicamadas da ESET, impulsionada por IA, protege ambientes híbridos e com múltiplos sistemas operacionais, reduzindo a superfície de ataque em endpoints, servidores, sistemas de e-mail, dispositivos móveis e aplicativos em nuvem. Navegadores reforçados e controles especializados bloqueiam ataques por Protocolo de Área de Trabalho Remota (RDP) antes mesmo que eles ocorram.
Implemente confiança na identidade com autenticação multifator (MFA), que ajuda a impedir o comprometimento de contas e o acesso não autorizado. Combine essa proteção com a criptografia completa de disco para proteger dados confidenciais em notebooks e estações de trabalho, garantindo mais segurança para usuários e administradores.
O gerenciamento automatizado de vulnerabilidades e patches mantém os sistemas atualizados e protegidos contra explorações de vulnerabilidades conhecidas. O ESET Cloud Office Security protege contra comprometimento de e-mails corporativos (BEC) e ataques de phishing.
Centralized policies applied from a unified console ensure consistent, role-based access control across endpoints, servers, and mobile devices.
Reduza o tempo de detecção e resposta para apenas 6 minutos com o ESET MDR, nosso serviço de Detecção e Resposta Gerenciadas (MDR) disponível 24 horas por dia, 7 dias por semana. Com o suporte do ESET XDR, você obtém visibilidade completa de ameaças, comportamentos e anomalias em todo o seu ambiente de TI.
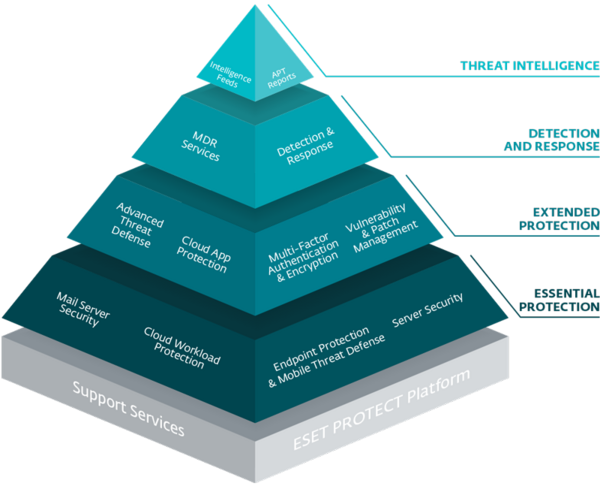
O Zero Trust representa um avanço mensurável na resiliência dos negócios. Programas modernos de Zero Trust ajudam pequenas e médias empresas a reduzir riscos, aumentar a visibilidade e se antecipar à evolução das ameaças.
A verificação contínua e o acesso com privilégio mínimo limitam a movimentação lateral, reduzindo o alcance e o impacto de qualquer ataque.
Controles de acesso unificados mantêm ambientes híbridos e multinuvem consistentes, reduzindo erros de configuração e a exposição a riscos.
Controles alinhados ao Zero Trust ajudam a atender às crescentes exigências regulatórias, tornando a governança e a preparação para auditorias muito mais simples.
Maior visibilidade, relatórios detalhados e governança de identidade ajudam sua empresa a antecipar, resistir e se recuperar de interrupções.
anos de experiência na prevenção de ameaças
Reconhecida pelos principais testes independentes e analistas do setor
Proteção em tempo real e suporte local de excelência
empresas atendidas em todo o mundo
centros de P&D ao redor do mundo, com analistas de segurança e pesquisadores de ameaças de classe mundial

O Zero Trust é um modelo de segurança que parte do princípio de que nenhum usuário, dispositivo ou conexão deve ser considerado confiável por padrão. Cada solicitação de acesso é continuamente autenticada, autorizada e verificada antes que o acesso seja concedido.
A Arquitetura Zero Trust (ZTA) é um modelo de segurança definido pela NIST SP 800-207. Ela se concentra na identidade, na integridade dos dispositivos, no monitoramento contínuo, nos controles de acesso e na tomada de decisões em tempo real, em vez de depender dos tradicionais perímetros de rede.
De acordo com o Modelo de Maturidade Zero Trust da CISA, os cinco pilares são:
Os princípios fundamentais que orientam a implementação do Zero Trust são:
• Verificação contínua–Validate user identity, device health, and contextual factors throughout every session and transaction—never rely on a single initial authentication.
•Acesso com privilégio mínimo – Conceda apenas o nível de acesso necessário para a execução da tarefa e revise as permissões regularmente.
• Mentalidade de assumir a violação – Incidentes são inevitáveis. Desenvolva uma postura de vigilância por meio de controles em camadas, processos bem definidos e monitoramento contínuo.
O ZTNA (Zero Trust Network Access) oferece acesso seguro, baseado em identidade, a aplicações internas sem expô-las à internet pública. O acesso é concedido com base na identidade do usuário, na postura de segurança do dispositivo e no contexto de risco, e não na localização da rede.
A implementação normalmente segue estas etapas:
O Zero Trust pode ser desafiador de implementar porque exige o mapeamento dos fluxos de dados, a redefinição dos controles de acesso, a verificação da postura de segurança dos dispositivos e o monitoramento contínuo das atividades. Ambientes legados, equipes distribuídas e a falta de visibilidade aumentam essa complexidade. Plataformas como a ESET simplificam esse processo ao integrar MFA, proteção de endpoints, XDR e MDR.
Sim. O Zero Trust está alinhado aos principais frameworks regulatórios que exigem proteção de identidade, controle de acesso, criptografia, monitoramento contínuo e resposta a incidentes. Além disso, fortalece a elegibilidade para o seguro cibernético, que hoje é essencial em setores de alto risco, como serviços financeiros, saúde e tecnologia.
O Zero Trust é uma estratégia de segurança, e não um único produto. Seu sucesso depende da integração entre estratégia e tecnologia, utilizando recursos como MFA, criptografia, EDR/XDR, gerenciamento de dispositivos móveis e mecanismos de aplicação de políticas para garantir a verificação contínua e o acesso com privilégio mínimo.
Quando implementado corretamente, o Zero Trust pode melhorar a experiência do usuário ao fornecer o acesso certo, no momento certo, com verificação contextual e o mínimo de atrito possível.
O Zero Trust exige uma nova forma de pensar a segurança, com foco na proteção dos dados e na garantia de que apenas as pessoas e os dispositivos certos tenham acesso aos recursos. A implementação de verificações adicionais de segurança e o monitoramento contínuo de usuários, sistemas e dados podem exigir tempo e esforço no início. No entanto, a maioria das organizações começa a obter resultados em poucas semanas ao fortalecer a segurança de identidades e dispositivos, expandindo gradualmente a cobertura e a automação nos meses seguintes. Com as ferramentas e a automação certas, as equipes de segurança ganham mais controle, reduzem os riscos com mais eficiência e tornam o ambiente mais fácil de gerenciar ao longo do tempo.
O Zero Trust combina três princípios fundamentais — verificação contínua, acesso com privilégio mínimo e mentalidade de assumir a violação — com uma cobertura abrangente das principais áreas do seu ambiente:
Juntos, esses princípios e áreas criam uma estrutura de segurança resiliente e adaptativa, que reduz riscos, amplia a visibilidade e garante proteção consistente em toda a sua organização.