1mlrd.+
saugių interneto naudotojų
320tūkst.+
verslo klientų
ESET Anti-Malware SDK
Pritaikyta Linux ir Windows platformoms. ESET Anti-Malware SDK suteikia daugiasluoksnę apsaugą visose platformose. Suteikia:

Įvairias
prenumeratos galimybes
Apsaugą, kuri veikia
skirtingose platformose
Galimybę išplėsti arba
sumažinti licencijų kiekį
Paruoštą naudoti SDK
programinės įrangos rinkinį
Kenkėjiškų programų aptikimą skirtingose platformose
SDK programinės įrangos rinkinys palaiko Windows ir Linux aplinkas, nuskaitymo variklis užkerta kelią per mobiliuosius įrenginius plintančioms kenkėjiškų programų atakoms, nukreiptoms į Android ir iOS platformas.
Papildoma apsauga nuo kenkėjų
SDK programinės įrangos rinkinys prisitaiko prie Jūsų sistemų. Galėsite lengvai integruoti ESET nuskaitymo variklį, kuris apsaugo nuo išpirkos reikalaujančių kenkėjų ir nulinės dienos atakų.
Visapusiškas valdymas
Galėsite kontroliuoti diegimo procesą ir pasirinkti tik tinkamas funkcijas. Jūsų patogumui paruošėme ESET IT inžinierių parengtus diegimo vadovus ir patarimus.
Panaudojimo atvejai
PROBLEMA
Kaip papildyti Jūsų organizacijos gaminamų produktų ir teikiamų paslaugų galimybes?
Organizacijos konkuruoja tarpusavyje bandydamos pasiūlyti kuo platesnį paslaugų krepšelį.
SPRENDIMAS
- Kurkite saugumo produktus su integruota aukščiausio lygio apsauga.
SDK programinės įrangos rinkinys prisitaiko prie Jūsų sistemų. Galėsite lengvai integruoti ESET nuskaitymo variklį, kuris apsaugo nuo išpirkos reikalaujančių kenkėjų ir nulinės dienos atakų.
ESET apsauga nuo 2017 metų
apsaugota virš 9,000 įrenginių
ESET apsauga nuo 2019 metų
apsaugota 1,200 įrenginių ir 2,700 pašto dėžučių
ESET apsauga nuo 2016 metų
apsaugota virš 32,000 įrenginių
ISP saugumo programos
partneris nuo 2008 metų
2 milijonai klientų
ESET: pajuskite skirtumą
DNR aptikimas
Aptikimo tipai skiriasi pradedant nuo "hash" ir baigiant ESET DNR aptikimu, kuris geba rasti itin kenkėjiįškas programas ir aptikti kenkėjišką veiklą.
Kenkėjiškos programos naudojamą kodą programišiai gali lengvai manipuliuoti, tačiau pačių elementų elgesį pakeisti nėra taip lengva. ESET DNR aptikimo technologija naudojasi ir veikia dėka šio principo.
Įdiegta smėliadėžė
Šiuolaikinės kenkėjiškos programos vis labiau tobulėja ir tampa sunkiau aptinkamos. Norint aptikti saugiomis programomis apsimetančius kenkėjus mes pasitelkiame ir naudojame produktuose įdiegta smėliadėže.
Ši technologija padeda stebėti skirtingus sistemos komponentus, o įtartinus failus įtraukti į karantiną ir juos patikrinti virtualiose aplinkose.
Nuskaito aplankus ir duomenų blokus
Nuskaito ir analizuoja šimtus įvairių dokumentų tipų - diegimo vadovus, scenarijus, archyvus, dokumentus ir byte-kodus, vykdomasias programas.
URL ir IP adresų nuskaitymas
SDK programinės įrangos rinkinys nuskaito IP ir URL adresus siekiant aptikti sukčiavimo atakas vykdančias ir duomenis išvylioti bandančias svetaines ir adresus su kenkėjiškomis programomis.
Išbandykite mūsų kibernetinio saugumo sprendimus
Nurodykite savo kontaktinius duomenis ir mes Jums pateiksime pritaikytą pasiūlymą su tinkamiausiais kibernetinio saugumo sprendimais. Jokių įsipareigojimų.
Kibernetinio saugumo naujienos
Pranešimai rengiami pagal apdovanojimus pelniusių ir pripažintų ESET tyrėjų surinktus duomenis iš net 13 tarptautinių ESET tyrimų ir mokslo centrų.
Pranešimai spaudai
28-10-2026
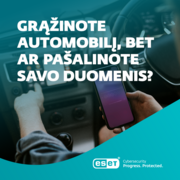
Atjungtas telefonas dar nereiškia, kad automobilyje neliko jūsų asmeninių duomenų. Pardavus ar grąžinus išsinuomotą automobilį, ši informacija gali tapti prieinama kitiems ir panaudota…
27-10-2026
Fišingo laišką vis dar tikimės atpažinti iš kalbos klaidų, o netikrą elektroninę parduotuvę – iš prastai parengto turinio.
We Live Security blog
Here's the lowdown on CVE-2026-109618 and CVE-2026-109619, as well as what website owners and IT teams should do to stay safe – all in a little more than two minutes
ESET researchers uncover MythicRatatoskr – a previously unknown Go-based backdoor hiding its C&C server inside the Yggdrasil mesh network – that paved the way for a destructive attack against a…