ESET ontdekt gerichte cyberaanval via populaire games in China
Sliedrecht, 5 mei 2026 – ESET -onderzoekers hebben een geavanceerde cyberaanval ontdekt van de Noord-Korea gelieerde APT-groep ScarCruft. Daarbij is een gameplatform dat populair is onder etnische Koreanen in de Yanbian-regio in China misbruikt voor spionage.
De aanvallers wisten zowel Windows- als Android-onderdelen van het platform te besmetten via een zogenaamde supply-chain aanval. Gebruikers die games downloadden, installeerden ongemerkt malware. Op Windows-systemen gebeurde dit via een kwaadaardige update die leidde tot de installatie van de RokRAT-backdoor, waarna een geavanceerdere backdoor, door ESET “BirdCall” genoemd, werd geactiveerd. Op Android-apparaten werden games aangepast (getrojaniseerd) en voorzien van een nieuwe mobiele variant van dezelfde backdoor.
De Android-versie van BirdCall beschikt over uitgebreide spionagemogelijkheden. Zo kan de malware onder andere contacten, sms-berichten, oproeplogboeken, documenten en mediabestanden verzamelen. Daarnaast kan het screenshots maken en omgevingsgeluid opnemen. Uit het onderzoek blijkt dat deze mobiele variant actief is doorontwikkeld, met minstens zeven verschillende versies die de afgelopen maanden zijn ingezet.
Volgens ESET wijst alles erop dat de aanvalspecifiek gericht is op etnische Koreanen in de Yanbian-regio. Deze regio is niet alleen een culturele gemeenschap, maar ook een belangrijke doorgangsroute voor Noord-Koreaanse vluchtelingen. Het is daarom aannemelijk dat de campagne bedoeld is om informatie te verzamelen over personen die door het regime als relevant worden beschouwd.
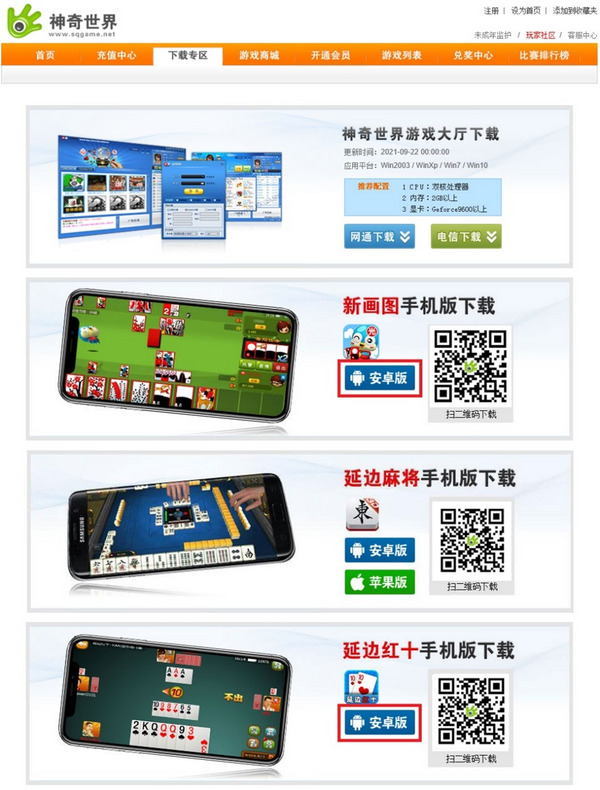
“Gebruikers hebben de geïnfecteerde games waarschijnlijk bewust gedownload via een webpagina van het platform,” zegt ESET-onderzoeker Filip Jurčacko. “We hebben geen aanwijzingen gevonden dat deze apps via officiële kanalen zoals de Google Play Store werden verspreid. Op basis van onze analyse vermoeden we dat de aanval eind 2024 is gestart.”
De Windows-variant van de BirdCall-backdoor werd al eerder, in 2021, door ESET geïdentificeerd en gekoppeld aan ScarCruft. Deze malware staat bekend om zijn uitgebreide spionagecapaciteiten, waaronder het vastleggen van toetsaanslagen, het stelen van inloggegevens en bestanden, en het uitvoeren van externe commando’s. Voor communicatie met command-and-control servers maakt de malware gebruik van legitieme clouddiensten zoals Dropbox en pCloud, evenals gecompromitteerde websites.
ScarCruft, ook bekend als APT37 of Reaper, is een Noord-Koreaanse hackersgroep die al actief is sinds minstens 2012. De groep richt zich voornamelijk op Zuid-Korea, maar heeft ook doelwitten in andere Aziatische landen. De focus ligt vaak op overheidsinstanties, militaire organisaties en bedrijven die relevant zijn voor de strategische belangen van Noord-Korea. Daarnaast staan ook Noord-Koreaanse overlopers op hun radar.
Lees voor meer details over BirdCall in het nieuwste blog van ESET Research: “A rigged game: ScarCruft compromises gaming platform in a supply-chain attack” op WeLiveSecurity.com. Volg ESET Research op Twitter (X) en BlueSky voor de laatste updates.
Downloadpagina die naar met een trojan besmette games leidt.
Over ESET
ESET® is het grootste IT-security bedrijf uit de Europese Unie en biedt al meer dan drie decennia geavanceerde digitale beveiliging om aanvallen te voorkomen nog voordat ze plaatsvinden. Door de kracht van AI en menselijke expertise te combineren, blijft ESET bekende en opkomende cyberdreigingen voor en beveiligt zo bedrijven, kritieke infrastructuur en individuen. Of het nu gaat om endpoint-, cloud- of mobiele bescherming, onze AI-native, cloud-first oplossingen en managed MDR en SOC diensten zijn zeer effectief en gebruiksvriendelijk. ESET's bekroonde technologie bevat krachtige detectie en respons, ultraveilige encryptie en multifactor authenticatie. Onze managed MDR en-/of SOC diensten bieden 24/7 real-time verdediging en sterke lokale ondersteuning houden we gebruikers veilig en bedrijven draaiende zonder onderbreking. Een constant veranderend digitaal landschap vraagt om een vooruitstrevende benadering van beveiliging: ESET is toegewijd aan wetenschap en zet zich in voor grondig research onderzoek en betrouwbare Cyber Threat Intelligence, ondersteund door R&D-centra en een sterk wereldwijd partnernetwerk. Samen met onze partners beschermen we vooruitgang en streven we naar een veilige digitale toekomst voor iedereen. Ga voor meer informatie naar www.eset.com/nl of volg ons op LinkedIn, Facebook,Instagram en X.