Cybercriminelen gebruiken gewone chat- en maildiensten om ongemerkt te spioneren.
- ESET-onderzoekers hebben een nieuwe, aan China gelieerde APT-groep ontdekt met de naam GopherWhisper, die zich richt op overheidsinstellingen in Mongolië.
- GopherWhisper maakt gebruik van Discord, Slack, Microsoft 365 Outlook en file.io voor command-and-control (C&C)-communicatie en het buitmaken van gegevens.
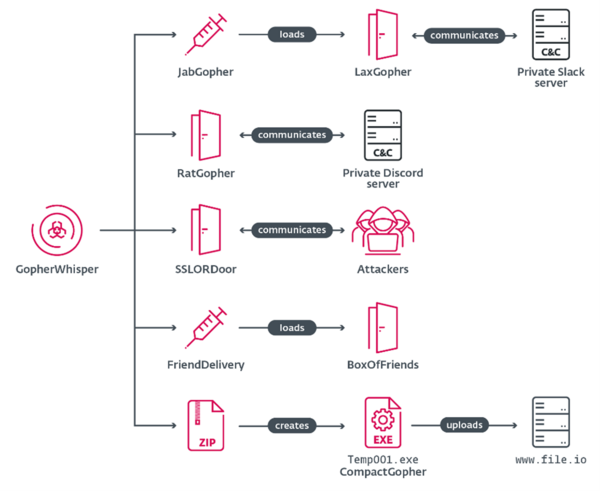
- De toolset van de groep bestaat uit op maat gemaakte backdoors in Go, injectors, tools voor datadiefstal, de loader FriendDelivery en een backdoor geschreven in C++.
- ESET analyseerde het C&C-verkeer via de Slack- en Discord-kanalen van de aanvallers en kreeg zo inzicht in de interne werkwijze en activiteiten na een succesvolle aanval.
Sliedrecht, 23 april 2026 –ESET-onderzoekers hebben een nieuwe, aan China gelieerde cybergroep ontdekt: GopherWhisper. Deze groep richt zich op overheidsinstellingen, met name in Mongolië, en gebruikt bekende platforms zoals Discord, Slack en Microsoft 365 Outlook om ongemerkt te spioneren.
Slim gebruik van bekende diensten
GopherWhisper maakt misbruik van legitieme diensten voor communicatie met geïnfecteerde systemen en het stelen van data. Naast Discord, Slack en Outlook gebruiken ze ook file.io om gegevens buit te maken. Hierdoor vallen hun activiteiten minder snel op.
Geavanceerde tools voor spionage
De groep beschikt over een uitgebreid arsenaal aan zelfgemaakte tools, veelal geschreven in de programmeertaal Go. Dit omvat meerdere achterdeurtjes (backdoors), zoals LaxGopher, RatGopher en BoxOfFriends, maar ook andere hulpmiddelen om systemen binnen te dringen en data te stelen.
ESET ontdekte de groep begin 2025, toen een onbekende backdoor werd aangetroffen op een systeem van een overheidsinstelling in Mongolië. Verdere analyse bracht nog meer schadelijke software aan het licht, allemaal afkomstig van dezelfde groep.
Meer slachtoffers vermoed
Volgens ESET is zeker één Mongoolse overheidsinstelling getroffen, maar uit analyse van communicatie via Slack en Discord blijkt dat mogelijk tientallen andere organisaties slachtoffer zijn geworden. Waar deze zich bevinden, is nog onbekend.
Werkwijze wijst naar China
Onderzoekers konden duizenden berichten uit Slack- en Discord-kanalen analyseren, evenals conceptmails in Outlook. Daaruit bleek dat de meeste activiteiten plaatsvinden tijdens kantooruren in de Chinese tijdzone. Ook andere technische aanwijzingen wijzen op een link met China.
Nieuwe en unieke dreiging
Omdat de gebruikte malware en werkwijze niet overeenkomen met bekende groepen, heeft ESET deze dreiging als een nieuwe groep bestempeld: GopherWhisper. De naam verwijst naar de programmeertaal Go (met de mascotte ‘gopher’) en naar een gebruikt bestand genaamd whisper.dll.
Onderzoek en inzichten
Door het analyseren van communicatie tussen de aanvallers kregen onderzoekers uniek inzicht in hoe de groep werkt, van testfase tot daadwerkelijke aanvallen. De bevindingen zijn gepresenteerd op de Botconf 2026-conferentie.
ESET adviseert organisaties om extra alert te zijn op misbruik van legitieme diensten en verdachte activiteiten binnen vertrouwde platforms goed te monitoren.
Voor een uitgebreidere analyse van de nieuwe GopherWhisper APT-groep, lees het ESET Research-blog “GopherWhisper: A burrow full of malware”, op WeLiveSecurity.com.Volg ESET Research op Twitter (X) en BlueSky voor de laatste updates.
Overzicht van de GopherWhisper-toolset.
Over ESET
ESET® is het grootste IT-security bedrijf uit de Europese Unie en biedt al meer dan drie decennia geavanceerde digitale beveiliging om aanvallen te voorkomen nog voordat ze plaatsvinden. Door de kracht van AI en menselijke expertise te combineren, blijft ESET bekende en opkomende cyberdreigingen voor en beveiligt zo bedrijven, kritieke infrastructuur en individuen. Of het nu gaat om endpoint-, cloud- of mobiele bescherming, onze AI-native, cloud-first oplossingen en managed MDR en SOC diensten zijn zeer effectief en gebruiksvriendelijk. ESET's bekroonde technologie bevat krachtige detectie en respons, ultraveilige encryptie en multifactor authenticatie. Onze managed MDR en-/of SOC diensten bieden 24/7 real-time verdediging en sterke lokale ondersteuning houden we gebruikers veilig en bedrijven draaiende zonder onderbreking. Een constant veranderend digitaal landschap vraagt om een vooruitstrevende benadering van beveiliging: ESET is toegewijd aan wetenschap en zet zich in voor grondig research onderzoek en betrouwbare Cyber Threat Intelligence, ondersteund door R&D-centra en een sterk wereldwijd partnernetwerk. Samen met onze partners beschermen we vooruitgang en streven we naar een veilige digitale toekomst voor iedereen. Ga voor meer informatie naar www.eset.com/nl of volg ons op LinkedIn, Facebook,Instagram en X.