ESET SMB Cyber Readiness Index 2026
Perspetivas dos decisores em matéria de cibersegurança, com foco nas PME, sobre riscos, resiliência, ameaças relacionadas com a IA e tendências de investimento.
Perspetivas dos decisores em matéria de cibersegurança, com foco nas PME, sobre riscos, resiliência, ameaças relacionadas com a IA e tendências de investimento.
Dados baseados em 4.400 PMEs inquiridas em 13 países, representando CISOs, profissionais de segurança informática e de operações de TI de organizações com 25 a 1.000 endpoints, recolhidos em fevereiro de 2026.
64% das organizações estão preocupadas com a possibilidade de um ciberataque nos próximos 12 meses; as que já sofreram um incidente ou fazem parte de infraestruturas críticas estão ainda mais preocupadas
Postura de cibersegurança: 44% das organizações operam num nível de proteção avançada, combinando proteção de endpoints, acesso seguro obrigatório a aplicações críticas, ferramentas centralizadas de gestão de segurança e atualizações regulares do sistema operativo e do software.
49 % das empresas prevêem um aumento do orçamento para a cibersegurança no próximo ano, uma vez que o aumento das ameaças e a pressão regulamentar levam as organizações a investir mais em proteção, resiliência e gestão de riscos.
As PMEs não se limitam a existir — são o motor da economia. Na Europa e na América do Norte, 99 % de todas as empresas são pequenas e médias empresas.

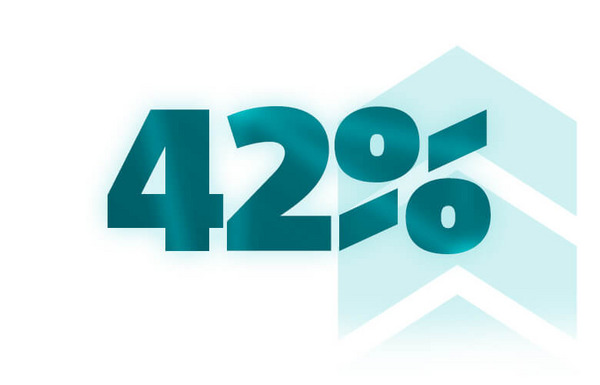
As prioridades em investimento e recursos de cibersegurança são claras: entre os principais investimentos destacam-se a formação e a sensibilização dos colaboradores, com 42%.
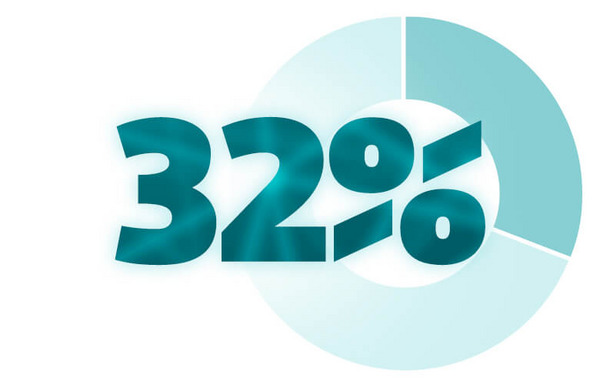
O malware baseado em IA é considerado a principal ciberameaça para os próximos 12 meses por 32% das organizações. À medida que os atacantes utilizam a IA para automatizar e aperfeiçoar os seus ataques, as organizações prevêem uma maior complexidade, um impacto mais significativo e uma pressão crescente sobre as ciberdefesas existentes.

De acordo com o inquérito, 69% das organizações já implementaram políticas para limitar a utilização não autorizada ou paralela da IA. Isto evidencia uma transição cada vez mais rápida para uma governação formal da IA, à medida que as organizações procuram mitigar os riscos emergentes em matéria de segurança e conformidade.
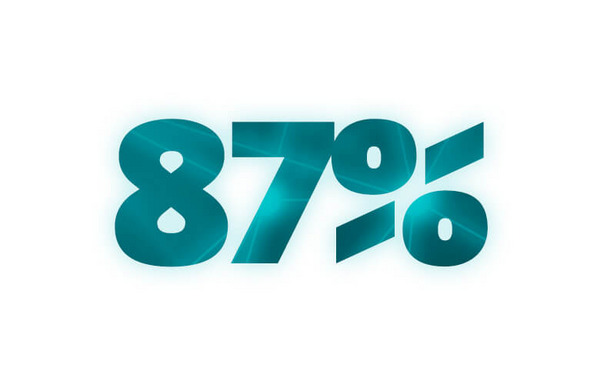
A confiança na ciber-resiliência é elevada nos EUA, com 87% das organizações a manifestarem confiança na sua capacidade de resistir a ciberataques. Isto reflete bases de segurança sólidas, uma maturidade crescente e uma abordagem proativa na gestão dos ciber-riscos.
Este estudo abrange 4.400 organizações em 13 países (EUA, Canadá, Reino Unido, Alemanha, Itália, Japão, Eslováquia, República Checa, França, Espanha, Países Baixos, Dinamarca e Suécia) e recolhe perspetivas de primeira linha de CIOs, CISOs, gestores de TI, gestores de segurança, engenheiros/analistas de segurança, administradores de TI e diretores gerais. Reúne a adoção de IA, políticas de IA paralelas, experiência com incidentes, práticas de formação, utilização de MDR e perspetivas orçamentais num panorama coeso para as PMEs.
Sim. Analisamos as taxas de integração da IA, os riscos associados à IA tal como são percebidos e se as organizações aplicam uma política de utilização da IA para controlar a "IA paralela" (ferramentas não aprovadas). Verá como a existência de políticas está correlacionada com as taxas de incidentes e como a IA está a redefinir as prioridades de segurança para as PMEs.
As nossas conclusões destacam a formação como uma defesa de primeira linha: as organizações que realizam formações mais frequentes e de maior qualidade tendem a registar menos incidentes e a recuperar mais rapidamente. O relatório detalha a frequência da formação, a maturidade dos programas e a forma como a sensibilização influencia os resultados em matéria de segurança e a confiança na resiliência.
O Managed Detection & Response (MDR) combina monitorização contínua, deteção proativa de ameaças e resposta orientada. Apesar da crescente complexidade das ameaças e das equipas de TI sobrecarregadas, a adoção e o conhecimento do MDR por parte das PMEs continua a ser inferior ao esperado. O relatório explica qual é o papel do MDR em comparação com o apoio prestado por MSP/MSSP e em que casos a externalização melhora o tempo de deteção e de recuperação.
Sim — quase metade das organizações prevê aumentar o seu orçamento de segurança no próximo ano. Analisamos em pormenor para onde se dirigem os gastos (por exemplo, XDR/SIEM, identidade e acesso, segurança na cloud, cópias de segurança e recuperação, formação, gestão de vulnerabilidades) e como a experiência com incidentes muitas vezes leva a mudanças nos investimentos.
Líderes e profissionais de PMEs que necessitam de métricas baseadas em dados: CIOs, CISOs, gestores de TI e de segurança, analistas/engenheiros de segurança, administradores de TI, bem como executivos que dão prioridade à governação da IA, à redução de incidentes, à avaliação de serviços MDR, ao retorno do investimento em formação e à elaboração do orçamento para 2026 em operações multinacionais.