Nulinio pasitikėjimo saugumo sprendimai ir architektūra

Nuolatinis tikrinimas, minimalių teisių principas ir prielaida, kad pažeidimas jau įvyko, yra pagrindiniai nulinio pasitikėjimo saugumo principai. ESET PROTECT įgyvendina šią strategiją, sujungdamas vieningą apsaugą, stiprią tapatybių kontrolę ir 24/7 valdomą aptikimą bei reagavimą, kad užpildytų spragas ir sustiprintų atsparumą.

Kodėl nulinis pasitikėjimas yra svarbus

Fragmentuotos
IT aplinkos

Hibridinis darbas, debesijos paslaugos ir nuotolinis bendradarbiavimas padarė šiuolaikines IT aplinkas labiau paskirstytas ir sudėtingesnes.

Naudotojai, įrenginiai ir duomenys dabar veikia gerokai už vieno tinklo ribų, todėl tradicinės saugumo ribos tampa vis mažiau veiksmingos.

Užpuolikai taikosi į naujas silpnąsias vietas

Užpuolikai nebėra orientuoti vien tik į tinklus.

Jie išnaudoja kompromituotas tapatybes, nevaldomus įrenginius ir matomumo spragas, kad galėtų judėti tinkle ir likti nepastebėti, apeidami tradicinę perimetru paremtą apsaugą.

Nulinio pasitikėjimo modelis prisitaiko prie realybės

Nulinio pasitikėjimo modelis taiko duomenimis pagrįstą požiūrį į saugumą. Kiekvienas prieigos prašymas yra nuolat tikrinamas, nepriklausomai nuo vietos, naudotojo ar įrenginio.

Tai sumažina riziką ir leidžia taikyti adaptyvią apsaugą visoje aplinkoje, vadovaujantis aiškiais nulinio pasitikėjimo principais.

Trys pagrindiniai nulinio pasitikėjimo principai

Nuolatinis tikrinimas

Visus tinklus laikykite nepatikimais – tiek lokalius, tiek namų, tiek debesijos aplinkoje.

Minimalių teisių principas

Suteikite tik tokią prieigą, kokia būtina, ir tik tam laikotarpiui, kiek jos reikia.

Prielaida, kad pažeidimas jau įvyko

Visada būkite pasirengę aptikti, suvaldyti ir greitai reaguoti į saugumo pažeidimus, kad sumažintumėte jų poveikį.

Padidinkite savo kibernetinio saugumo lygį su ESET

Sėkminga nulinio pasitikėjimo architektūra remiasi tinkamu įrankių ir politikų deriniu, integruojant stiprią tapatybių kontrolę, nuolatinę stebėseną ir aiškias prieigos taisykles, kad būtų sumažinta rizika, apsaugoti duomenys ir užtikrintas saugus verslo veiklos vykdymas.

1

Nuolatinis tikrinimas

ESET PROTECT MDR

Užtikrina nuolatinę visos jūsų aplinkos stebėseną, aptikimą ir reagavimą, nustatydama įtartiną veiklą ir reaguodama realiuoju laiku.

ESET LiveGuard Advanced

Teikia debesijos pagrindu veikiančią, realaus laiko naujų ir nežinomų grėsmių analizę.

ESET Threat Intelligence (ETI)

Stiprina proaktyvų tikrinimą, identifikuodama ir blokuodama užpuolikų infrastruktūrą bei besikeičiančias grėsmes.

2

Minimalių teisių principas

ESET Secure Authentication (ESA)

Užtikrina stiprų keliu veiksnių autentifikavimą (MFA), padedantį patvirtinti naudotojus ir apsaugoti nuo prisijungimo duomenų vagystės.

ESET PROTECT konsolė

Leidžia centralizuotai valdyti prieigą pagal vaidmenis ir užtikrinti nuoseklų politikų taikymą įrenginiuose, serveriuose ir mobiliuosiuose įrenginiuose.

3

Reagavimas į pažeidimus

ESET PROTECT MDR

24/7 valdomas aptikimas ir reagavimas su ekspertine analize, proaktyvia grėsmių medžiokle ir rekomenduojamais atkūrimo veiksmais.

ESET Cloud Office Security

Apsaugo bendradarbiavimo platformas nuo fišingo, kenkėjiškų programų ir verslo el. pašto kompromitavimo.

Atsparios nulinio pasitikėjimo aplinkos kūrimas

Apsaugokite hibridines ir kelių operacinių sistemų aplinkas

ESET daugiasluoksnė, dirbtiniu intelektu paremta debesijos apsauga apima hibridines, kelių operacinių sistemų aplinkas, sumažindama atakų paviršių įrenginiuose, serveriuose, el. pašto sistemose, mobiliuosiuose įrenginiuose ir debesijos programose. Sustiprintos naršyklės ir specializuotos kontrolės priemonės blokuoja nuotolinio darbalaukio protokolo (RDP) atakas dar prieš joms prasidedant.

Patvirtinkite naudotojus ir administratorius naudodami stiprią tapatybės kontrolę

Užtikrinkite tapatybės patikimumą naudodami kelių veiksnių autentifikavimą (MFA), kuris apsaugo nuo paskyrų perėmimo ir neteisėtos prieigos. Derinkite su viso disko šifravimu, kad apsaugotumėte jautrius duomenis nešiojamuosiuose ir darbo kompiuteriuose, užtikrindami tiek naudotojų, tiek administratorių saugumą.

Užpildykite saugumo spragas naudodami automatizuotą pataisų valdymą

Automatizuotas pažeidžiamumų ir pataisų valdymas užtikrina, kad sistemos būtų nuolat atnaujintos ir apsaugotos nuo žinomų išnaudojimo būdų. ESET Cloud Office Security apsaugo nuo verslo el. pašto kompromitavimo ir phishing atakų.

Užtikrinkite prieigą pagal vaidmenis ir minimalių teisių principą

Centralizuotos politikos, taikomos iš vieningos konsolės, užtikrina nuoseklų prieigos valdymą pagal vaidmenis įrenginiuose, serveriuose ir mobiliuosiuose įrenginiuose.

24/7 incidentų aptikimas ir reagavimas

Sumažinkite aptikimo ir reagavimo laiką iki vos 6 minučių su ESET MDR – mūsų 24/7 valdomo aptikimo ir reagavimo paslauga. Paremta ESET XDR, ji suteikia pilną matomumą apie grėsmes, elgseną ir anomalijas visoje jūsų IT aplinkoje.
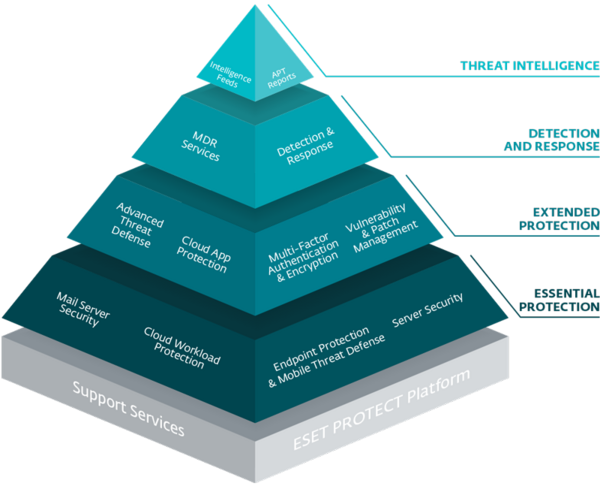
Nulinio pasitikėjimo nauda verslui

Nulinio pasitikėjimo modelis yra pamatuojamas verslo atsparumo stiprinimas. Šiuolaikinės nulinio pasitikėjimo programos padeda smulkiam ir vidutiniam verslui sumažinti riziką, pagerinti matomumą ir būti vienu žingsniu priekyje besikeičiančių grėsmių.

Sumažinkite išpirkos reikalaujančių programų ir saugumo pažeidimų poveikį

Nuolatinis tikrinimas ir minimalių teisių principas riboja plitimą tinkle, sumažindami bet kokios atakos poveikio mastą.

Sustiprinkite debesijos saugumą

Vieningi prieigos valdymo principai užtikrina nuoseklumą hibridinėse ir kelių debesijų aplinkose, mažindami konfigūracijos klaidas ir riziką.

Supaprastinkite atitiktį ir auditus

Nulinio pasitikėjimo principais paremti valdymo mechanizmai padeda atitikti augančius reguliacinius reikalavimus ir palengvina valdymo bei auditų procesus.

Padidinkite veiklos atsparumą

Geresnis matomumas, ataskaitos ir tapatybių valdymas padeda jūsų verslui numatyti, atlaikyti ir greitai atsigauti po sutrikimų.

Pradėkite savo nulinio pasitikėjimo kelią su ESET

Saugumo sprendimai

4

0

REKOMENDUOJAMA

Įrenginių, debesijos ir duomenų apsauga nuo išpirkos reikalaujančių programų. Sužinoti daugiau

Kibernetinio saugumo rizikos valdymas ir XDR. Sužinoti daugiau

Visapusiška apsauga su XDR, kad būtų išvengta įsilaužimų. Sužinoti daugiau

Visapusiška apsauga su aukščiausios kokybės 24/7 MDR paslauga. Sužinoti daugiau

Nemokama mobiliųjų įrenginių apsauga

Kaina pateikiama pagal užklausą
Nurodykite savo kontaktinius duomenis ir mes pateiksime jūsų verslui pritaikytą pasiūlymą.

Nemokama mobiliųjų įrenginių apsauga

Kaina pateikiama pagal užklausą
Nurodykite savo kontaktinius duomenis ir mes pateiksime jūsų verslui pritaikytą pasiūlymą.

Nemokama mobiliųjų įrenginių apsauga

Kaina pateikiama pagal užklausą
Nurodykite savo kontaktinius duomenis ir mes pateiksime jūsų verslui pritaikytą pasiūlymą.

Nemokama mobiliųjų įrenginių apsauga

Kaina pateikiama pagal užklausą
Nurodykite savo kontaktinius duomenis ir mes pateiksime jūsų verslui pritaikytą pasiūlymą.

Konsolė Vieninga kibernetinio saugumo platforma, užtikrinanti aukščiausio lygio tinklo matomumą ir valdymą. Prieinama debesijoje arba diegiama lokaliai.

Pažangi įrenginių apsauga Pažangi daugiasluoksnė kompiuterių ir išmaniųjų telefonų apsauga, paremta unikalia ESET LiveSense technologija.

Naujos kartos antivirusinė Naujos kartos apsauga nuo virusų verslui, padedanti užbėgti už akių žinomoms ir naujoms grėsmėms, taikant DI pagrįstus ir „prevencija pirmiausia” principus atitinkančius metodus.

Įrenginio kontrolė Leidžia apriboti neautorizuotų įrenginių, pavyzdžiui, USB atmintinių ar kompaktinių diskų, naudojimą, kad būtų išvengta prieigos prie slaptų duomenų, taip sumažinant duomenų pažeidimų ir vidinių grėsmių riziką.

Apsauga nuo sukčiavimo Apsaugo jautrius įmonės duomenis nuo fišingo, tikslinio duomenų viliojimo ir kitokių socialinės inžinerijos atakų.

Užšifruotų failų atkūrimas Užtikrina visapusišką atkūrimą, sklandžiai ir automatizuotai atkuriant failus iš saugių atsarginių kopijų. Sumažinkite išpirkos reikalaujančios programinės įrangos atakos poveikį verslui ir daugiau niekada nemokėkite išpirkos.

Serverių apsauga Jūsų įmonės duomenų, perduodamų per visus bendruosius serverius, apsauga realiuoju laiku.

Apsauga nuo mobiliųjų grėsmių Užtikrintas visų organizacijos Android ir iOS mobiliųjų įrenginių saugumas. Apsaugokite savo įmonės mobiliuosius įrenginius įdiegdami antivirusinę programinę įrangą, apsaugos nuo vagysčių ir MDM funkcijas.

Pilnas disko šifravimas Patikimas sisteminių diskų, skirsnių ar visų įrenginių šifravimo sprendimas, skirtas teisinei atitikčiai užtikrinti.

Apsauga nuo pažangių grėsmių Proaktyvi debesijos prevencinė apsauga nuo išpirkos reikalaujančių programų ar dar nežinomų grėsmių su automatinio ištaisymo galimybėmis.

Debesijos resursų apsauga Sustiprinkite savo debesijos virtualiąsias mašinas (VM) dirbtiniu intelektu paremta, daugiasluoksne apsauga, kad išvengtumėte saugumo pažeidimų ir sumažintumėte prastovas.

Išplėstinis aptikimas ir reagavimas (XDR) Išskirtinės platformos galimybės aktyviai aptikti grėsmes, veiksmingai nustatyti tinklo anomalijas ir laiku ištaisyti pažeidimus, taip užkertant kelią įsilaužimams ir verslo procesų sutrikdymui.

ESET Inspect – XDR įgalinantis debesijos įrankis, užtikrinantis išskirtinį grėsmių ir sistemų matomumą, todėl rizikos valdymo ir saugumo specialistai gali greitai ir nuodugniai atlikti pagrindinių priežasčių analizę ir nedelsdami reaguoti į incidentus.

Pažeidžiamumų ir pataisų valdymas Aktyviai sekite ir taisykite operacinių sistemų ir programų pažeidžiamumus visuose įrenginiuose.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Pašto serverių apsauga Papildomas saugumo sluoksnis, apsaugantis „Exchange“ ir el. pašto serverius nuo grėsmių, patenkančių į tinklą, be standartinės įrenginių ir failų serverių apsaugos.

Tai pažangios apsaugos nuo fišingo, kenkėjiškų programų ir šlamšto funkcijos, suderintos su proaktyvia grėsmių apsauga, veikiančia debesyje. Suteikiama patikima karantino rėžimo valdymo ir taisyklių apibrėžimo / filtravimo sistema.

Apsauga nuo išpirkos reikalaujančių programų ir kitų el. pašto atakų netrikdant el. pašto greičio.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Debesijos paslaugų apsauga Pažangi Microsoft 365 ir Google Workspace programų apsauga su papildoma proaktyvia grėsmių apsauga.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Kelių veiksnių autentifikacija Vienu prisilietimu mobiliajame telefone atliekama kelių veiksnių autentifikacija, kuri apsaugo organizacijas nuo silpnų slaptažodžių ir neleistinos prieigos sukeliamų grėsmių.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

ESET AI Advisor ESET patentuotas generatyvinis DI kibernetinio saugumo asistentas padeda interaktyviai identifikuoti, analizuoti ir reaguoti į riziką

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

MDR Ultimate paslauga Visapusiška skaitmeninė apsauga su proaktyvia saugumo grėsmių medžiokle.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Premium Ultimate palaikymas Nepriekaištingas diegimas, veikimas ir incidentų sprendimas. Palikite viską mums.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Grėsmių žvalgyba Gaukite išsamių ir naujausių pasaulinių žinių apie konkrečias grėsmes ir atakų šaltinius.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.

Galima įsigyti pagal poreikį kaip papildomą apsaugos sluoksnį. Spustelėkite čia ir susisiekite su pardavėju, kad gautumėte individualiems poreikiams pritaikytą pasiūlymą. Jokių įsipareigojimų.


Priedai ir papildiniai

Apsauga nuo mobiliųjų grėsmių

Veiksmingai saugokite ir valdykite savo įmonės mobiliuosius įrenginius

Įskaitant: ESET Endpoint Security for Android ir ESET MDM

Kaina pateikiama pagal užklausą
Nurodykite savo kontaktinius duomenis ir mes pateiksime jūsų verslui pritaikytą pasiūlymą.

  • Konsolė
  • Apsauga nuo mobiliųjų grėsmių
  • iOS ir IpadOS skirtas MDM

Įrenginių šifravimas

Paprastas ir pažangus šifravimas įvairaus dydžio organizacijoms.

Įskaitant: ESET Endpoint Encryption

Kaina pateikiama pagal užklausą
Nurodykite savo kontaktinius duomenis ir mes pateiksime jūsų verslui pritaikytą pasiūlymą.

  • Pilnas disko šifravimas
  • Nešiojamų laikmenų šifravimas
  • Failų ir aplankų šifravimas
  • Virtualių diskų ir archyvų šifravimas
  • Centralizuotas valdymas

SharePoint serverių apsauga

Išplėstinė SharePoint serverių apsauga nuo kenkėjiškų failų įkėlimo ir nepageidaujamų failų

Įskaitant: ESET Security for Microsoft SharePoint Server

Kaina pateikiama pagal užklausą
Nurodykite savo kontaktinius duomenis ir mes pateiksime jūsų verslui pritaikytą pasiūlymą.

  • Apsauga nuo išpirkos reikalaujančių kenkėjų
  • Duomenų pažeidimų prevencija
  • Nulinės dienos atakų aptikimas
  • Sustabdo sudėtingas file-less atakas

Debesijos paslaugų apsauga

Išplėstinė debesyje veikiančio el. pašto, bendradarbiavimo ir saugyklos apsauga su aktyvia grėsmių kontrole

Įskaitant: ESET Cloud Office Security


For online purchase, please choose correct number of devices

 
  • Apsauga nuo brukalo laiškų
  • Apsauga nuo sukčiavimo apsimetant
  • Apsauga nuo kenkėjiškų programų
  • Apsauga nuo pažangių grėsmių
  • Konsolė, veikianti debesyje
  • Exchange Online, OneDrive, Teams, SharePoint Online, Gmail, Google Drive apsauga

Kelių veiksnių autentifikacija

Galinga kelių veiksnių autentifikacija – saugi prieiga prie tinklų ir duomenų

Įskaitant: ESET Secure Authentication


For online purchase, please choose correct number of devices

 
  • Užkirskite kelią duomenų pažeidimams
  • Laikykitės atitikties reikalavimų
  • Naudokite telefoną arba įrangos tokenus (angl. Hardware token)
  • Saugus VPN, nuotolinis prisijungimas, žiniatinklio programos ir dar daugiau
  • Diegimas debesijoje NAUJA

Pašto serverių apsauga

Daugiasluoksnės el. pašto apsaugos sprendimas su apsauga nuo nulinės dienos atakų

Įskaitant: ESET PROTECT Mail Plus


For online purchase, please choose correct number of devices

 
  • Konsolė
  • Apsauga nuo pažangių grėsmių
  • Pašto serverių apsauga

ESET PROTECT MDR

Pasaulinio lygio ESET saugumo tyrėjų komandų įgūdžiai ir pažangiausios ESET IT saugumo produktų technologijos.

  • Greitas reagavimo laikas
  • Užtikrintas veiklos tęstinumas
  • Jūsų saugumą valdo kvalifikuoti ESET specialistai


PREMIUM palaikymas

Gaukite skubią ESET sertifikuotų specialistų pagalbą sutrikus programų veiklai ar tiriant saugumo incidentus.

  • Padėsime įdiegti jūsų ESET sprendimus, kad sumažintumėte galimas problemas vėliau
  • Užtikrinamas efektyvus ESET verslo produktų veikimas
  • Teikiamos konsultacijos dėl ESET diegimo, konfigūravimo bei atnaujinimo

Grėsmių žvalgyba

Gaukite naujausias išsamias žinias apie specifines grėsmes ir naujus atakų šaltinius. Pasinaudokite ESET IT specialistų komandos patirtimi, kurios pasaulinė patirtis leis jūsų organizacijai.

  • Aptikti (APT) atakas, įsilaužėlių grupių veiklą
  • Blokuoti įtartinus domenus
  • Užkirsti kelią botnetų atakoms
  • Blokuoti kompromitavimo indikatorius (IoC)

Kodėl verslai pasitiki ESET

30+

metų grėsmių prevencijos patirties

10/10

pripažinta pirmaujančių nepriklausomų testų ir rinkos analitikų

24/7

realaus laiko apsauga ir stiprus vietinis palaikymas

500K+

aptarnaujamų verslo klientų visame pasaulyje

11

mokslinių tyrimų ir plėtros centrų visame pasaulyje su aukščiausio lygio saugumo analitikais ir grėsmių tyrėjais

Parengta atitikti aukščiausius rinkos standartus

Rinkos analitikų įvertinimai

Sužinokite daugiau

Nepriklausomų testų suteikti apdovanojimai

Žiūrėkite rezultatus

Įvertinta klientų visame pasaulyje

Skaitykite atsiliepimus

Dažniausiai užduodami klausimai

Kas yra nulinis pasitikėjimas?

Nulinis pasitikėjimas – tai saugumo modelis, pagal kurį nė vienas naudotojas, įrenginys ar ryšys nėra laikomas patikimu pagal nutylėjimą. Kiekvienas prašymas yra nuolat autentifikuojamas, autorizuojamas ir tikrinamas prieš suteikiant prieigą.

Kas yra nulinio pasitikėjimo architektūra?

Nulinio pasitikėjimo architektūra – tai sistema, apibrėžta NIST SP 800-207 standarte. Ji orientuota į tapatybių valdymą, įrenginių būklę, nuolatinę stebėseną, prieigos kontrolę ir sprendimų priėmimą realiuoju laiku, o ne į tradicinius tinklo perimetrus.

Kokie yra 5 nulinio pasitikėjimo principai?

Pagal CISA nulinio pasitikėjimo brandos modelį, penki pagrindiniai principai yra:

  1. Tapatybė – naudotojo arba įrenginio patvirtinimas.
  2. Įrenginys – įrenginio būklės ir saugumo lygio užtikrinimas.
  3. Tinklas – srauto segmentavimas ir apsauga.
  4. Programos ir darbo apkrovos – prieigos prie programų ir debesijos paslaugų valdymas.
  5. Duomenys – konfidencialios informacijos apsauga ir klasifikavimas.

Kokie yra 3 pagrindiniai nulinio pasitikėjimo principai?

Pagrindiniai principai, kuriais vadovaujamasi kuriant nulinio pasitikėjimo modelį:
Nuolatinis tikrinimas – tikrinkite naudotojo tapatybę, įrenginio būklę ir kontekstinius veiksnius kiekvienos sesijos ir operacijos metu – niekada nepasikliaukite vien tik pirminiu autentifikavimu.
Minimalių teisių principas – suteikite tik tokią prieigą, kokia būtina konkrečiai užduočiai, ir reguliariai peržiūrėkite suteiktas teises.
Prielaida, kad pažeidimas jau įvyko – incidentai yra neišvengiami, todėl būtina užtikrinti budrumą pasitelkiant daugiasluoksnę apsaugą, procesus ir nuolatinę stebėseną.

Kas yra nulinio pasitikėjimo tinklo prieiga?

Nulinio pasitikėjimo tinklo prieiga užtikrina saugią, tapatybe pagrįstą prieigą prie vidinių programų jų neatskleidžiant viešajam internetui. Prieiga suteikiama atsižvelgiant į naudotojo tapatybę, įrenginio būklę ir kontekstinę riziką, o ne į tinklo vietą.

Kaip įgyvendinti nulinio pasitikėjimo modelį?

Įgyvendinimas paprastai apima šiuos žingsnius:

  1. Identifikuokite kritinius išteklius (apsaugos paviršių)
  2. Užtikrinkite stiprų tapatybės patvirtinimą (MFA)
  3. Patikrinkite įrenginių būklę (pataisos, šifravimas, EDR/XDR)
  4. Ribokite prieigą taikydami minimalių teisių principą
  5. Nuolat stebėkite elgseną ir srautą naudodami XDR
  6. Automatizuokite aptikimą, reagavimą ir politikų taikymą

Kodėl nulinio pasitikėjimo modelį sunku įgyvendinti organizacijose?

Nulinio pasitikėjimo modelio įgyvendinimas gali būti sudėtingas, nes reikalauja duomenų srautų žemėlapių sudarymo, prieigos kontrolės persvarstymo, įrenginių būklės tikrinimo ir nuolatinės veiklos stebėsenos. Senosios kartos aplinkos, išsibarsčiusios komandos ir ribotas matomumas dar labiau didina sudėtingumą. Tokios platformos kaip ESET supaprastina šį procesą, siūlydamos integruotą kelių veiksnių autentifikavimą (MFA), įrenginių apsaugą, XDR ir MDR.

Ar nulinio pasitikėjimo modelis padeda užtikrinti atitiktį?

Taip. Nulinio pasitikėjimo modelis atitinka pagrindinius reguliacinius reikalavimus, susijusius su tapatybės apsauga, prieigos kontrole, šifravimu, nuolatine stebėsena ir reagavimu į incidentus. Jis taip pat didina galimybes gauti kibernetinio draudimo apsaugą, kuri tampa itin svarbi didelės rizikos sektoriuose, tokiuose kaip finansai, sveikatos priežiūra ir technologijos.

Ar nulinis pasitikėjimas yra produktas ar metodas?

Nulinis pasitikėjimas yra saugumo strategija, o ne atskiras produktas. Ji veikia tada, kai technologijos ir strategija yra derinamos tarpusavyje, pasitelkiant tokius įrankius kaip MFA, šifravimas, EDR/XDR, mobiliųjų įrenginių valdymas ir politikų valdymo sprendimai, siekiant užtikrinti nuolatinį tikrinimą ir minimalių teisių principo taikymą.

Ar minimalių teisių principas pablogins naudotojo patirtį?

Tinkamai įgyvendintas nulinio pasitikėjimo modelis gali pagerinti naudotojo patirtį, suteikdamas reikiamą prieigą reikiamu metu, taikant kontekstinį tikrinimą ir išlaikant minimalų trikdžių lygį.

Kas reikalinga norint pradėti taikyti nulinio pasitikėjimo modelį?

Nulinio pasitikėjimo modelis reikalauja naujo požiūrio į saugumą – orientuojantis į duomenų apsaugą ir užtikrinant, kad prieigą turėtų tik tinkami naudotojai ir įrenginiai. Papildomų saugumo patikrų diegimas ir naudotojų, sistemų bei duomenų stebėsena pradžioje gali pareikalauti laiko ir pastangų. Tačiau dauguma organizacijų pradeda matyti naudą per kelias savaites, sustiprindamos tapatybių ir įrenginių saugumo lygį, o vėliau palaipsniui plečia aprėptį ir automatizavimą. Naudojant tinkamus įrankius ir automatizaciją, saugumo komandos įgyja daugiau kontrolės, efektyviau mažina rizikas ir ilgainiui supaprastina aplinkos valdymą.

Kokios yra pagrindinės įgyvendinimo technologijos?

  • Tapatybių ir prieigos valdymas (IAM)
  • Kelių veiksnių autentifikavimas (MFA)
  • Šifravimas
  • Nuolatinė stebėsena ir elgsenos analizė
  • EDR/XDR
  • Mobiliųjų įrenginių valdymas
  • Centralizuotas politikų taikymas

Kaip nulinio pasitikėjimo modelis apsaugo jūsų organizaciją?

Nulinio pasitikėjimo modelis sujungia tris pagrindinius principus – nuolatinį tikrinimą, minimalių teisių principą ir prielaidą, kad pažeidimas jau įvyko – su visapusiška apsauga svarbiausiose jūsų aplinkos srityse:

  • Žmonės / tapatybė – nuolat tikrinkite kiekvieną naudotoją ir įrenginį.
  • Programos / darbo apkrovos – taikykite minimalių teisių principą prieigai prie programų ir debesijos paslaugų.
  • Įrenginiai / galiniai įrenginiai – stebėkite ir tikrinkite visą prijungiamą techninę ir programinę įrangą.
  • Tinklai – taikykite mikrosegmentavimą ir vadovaukitės prielaida, kad pažeidimas jau įvyko, kad apribotumėte judėjimą tinkle.
  • Duomenys – apsaugokite jautrią informaciją griežta prieigos kontrole ir nuolatine stebėsena.

Kartu šie principai ir sritys sukuria atsparų, adaptyvų saugumo modelį, kuris mažina riziką, didina matomumą ir užtikrina nuoseklią apsaugą visoje organizacijoje.