Rapport APT d’ESET
T4 2025 – T1 2026
Un aperçu complet des activités mondiales des groupes APT, mises au jour grâce à la télémétrie d’ESET et aux analyses expertes des principaux chercheurs en menaces d’ESET.
T4 2025 – T1 2026
Un aperçu complet des activités mondiales des groupes APT, mises au jour grâce à la télémétrie d’ESET et aux analyses expertes des principaux chercheurs en menaces d’ESET.
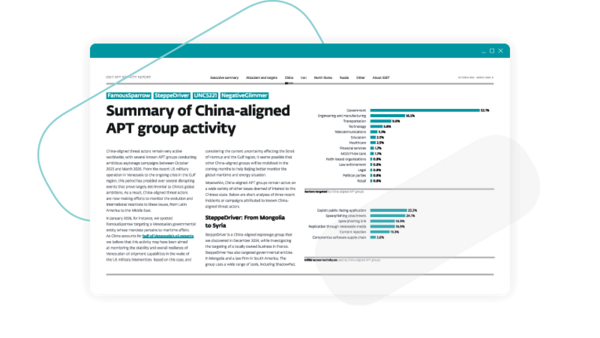
Des groupes liés à la Chine ont ciblé le Venezuela, la Syrie, le Cambodge, le Panama, des États du Golfe et la Corée du Sud, en mettant l’accent sur la surveillance maritime, les intérêts liés à la reconstruction et les technologies stratégiques — notamment l’IA et la robotique — conformément aux priorités économiques et de sécurité à long terme de Pékin.
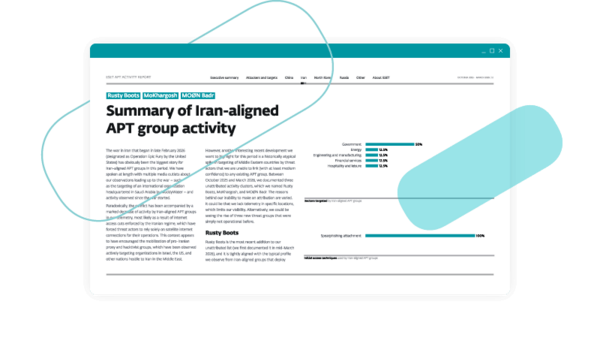
Dans le contexte de la guerre menée par l’Iran en 2026, les activités des groupes APT liés à l’Iran ont diminué en raison des restrictions d’accès à Internet, tandis que celles de leurs groupes mandataires ont fortement augmenté. ESET a observé des attaques contre Israël, notamment au moyen de logiciels malveillants destructeurs. Aux Émirats arabes unis, une entreprise du secteur de la défense a été compromise, et un logiciel espion Android a ciblé des utilisateurs arabophones.
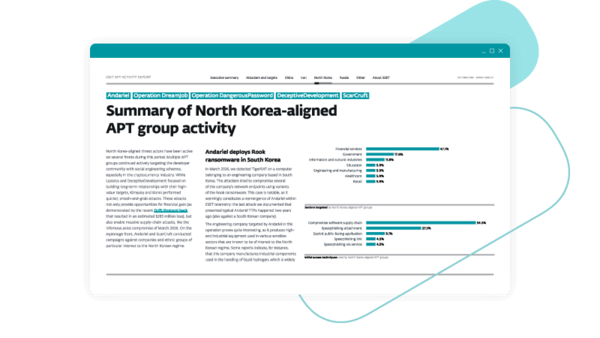
Des groupes liés à la Corée du Nord ont ciblé des développeurs et le secteur des cryptomonnaies au moyen de techniques d’ingénierie sociale. ESET a également observé une attaque d’Andariel en Corée du Sud, au cours de laquelle TigerRAT a été déployé et une tentative de déploiement d’un rançongiciel a visé une société d’ingénierie liée aux secteurs de l’hydrogène et du nucléaire.
Les acteurs liés à la Russie ont de nouveau concentré leurs activités sur l’Ukraine. Sednit a ciblé les secteurs militaire, des drones et de la logistique, tandis que Sandworm a intensifié ses attaques destructrices en déployant de nouveaux logiciels malveillants destructeurs et en frappant une entreprise énergétique polonaise. Ces activités se sont également étendues aux réseaux régionaux de soutien contribuant à la défense de l’Ukraine.
Le rapport d’ESET sur les activités des groupes APT présente une analyse réalisée par des experts des activités notables menées par des groupes de menaces persistantes avancées (APT). Il offre un aperçu du paysage mondial des menaces, fondé sur la télémétrie d’ESET et ses recherches originales.
Le rapport est publié deux fois par année et fournit des renseignements sur les activités et les tendances des groupes APT au cours de deux périodes distinctes de six mois chaque année.
Le rapport met en lumière les campagnes de groupes APT et les activités malveillantes touchant des régions du monde entier, en mettant l’accent sur les principaux foyers de tensions géopolitiques. La couverture reflète les régions où les chercheurs d’ESET ont observé des opérations importantes au cours de la période visée par le rapport.
Les constatations reposent sur la télémétrie exclusive d’ESET, des analyses d’experts et des enquêtes menées dans des situations réelles par le réseau mondial de chercheurs en menaces d’ESET. Les analyses présentées dans les rapports peuvent également s’appuyer sur d’autres sources, notamment des pots de miel, des flux de sécurité externes et des données provenant d’autres fournisseurs de cybersécurité. Tous les renseignements communiqués sont soigneusement vérifiés avant leur publication.
Les rapports d’ESET sur les activités des groupes APT proposent des analyses approfondies du paysage mondial des menaces, enrichies de commentaires et de recommandations formulés par l’équipe diversifiée de spécialistes en cybersécurité d’ESET. Bon nombre d’entre eux prennent régulièrement la parole lors de prestigieuses conférences du secteur, comme RSA, Black Hat et Virus Bulletin, et sont reconnus pour leur expertise.
Grâce à ses centres de recherche et développement répartis en Europe, en Asie et en Amérique du Nord, les analystes d’ESET assurent une couverture en continu, 24 heures sur 24, en tirant parti de la diversité des fuseaux horaires et des emplacements pour faire face à l’évolution du paysage des menaces.
Les rapports d’ESET sur les activités des groupes APT présentent un aperçu des activités de certains groupes de menaces persistantes avancées (APT) ayant fait l’objet d’enquêtes et d’analyses par ESET Research au cours de la période visée. Les groupes APT sont généralement des acteurs malveillants très sophistiqués, souvent soutenus par des États, qui mènent des cyberattaques ciblées et des activités d’espionnage. En revanche, les rapports sur les menaces portent sur les cybermenaces répandues, aussi appelées logiciels cybercriminels, qui ne sont généralement pas ciblées et peuvent donc toucher n’importe qui.
Le rapport porte sur les campagnes documentées menées par des acteurs malveillants dans les principaux foyers de tensions géopolitiques à l’échelle mondiale. Il couvre les campagnes d’espionnage, les attaques à motivation financière, les opérations destructrices et l’exploitation de vulnérabilités de type jour zéro.
Les professionnels de la cybersécurité, les analystes des menaces, les décideurs en TI et en sécurité, ainsi que toute personne souhaitant comprendre l’évolution des tactiques, techniques et procédures (TTP) utilisées par les acteurs malveillants à l’échelle mondiale.