Indice de préparation cybernétique des PME ESET 2026
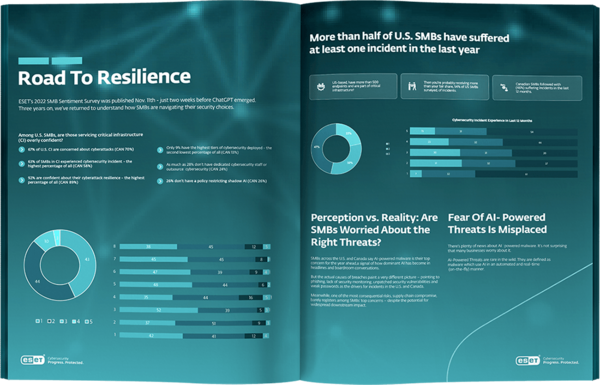
Perspectives axées sur les PME recueillies auprès de décideurs en cybersécurité sur les risques, la résilience, les menaces liées à l’IA et les tendances d’investissement.
Perspectives axées sur les PME recueillies auprès de décideurs en cybersécurité sur les risques, la résilience, les menaces liées à l’IA et les tendances d’investissement.
Ce rapport comprend des informations tirées de 200 organisations de PME au Canada, recueillies en février 2026, dans le cadre d’un sondage plus large auprès de 4 400 répondants répartis dans 13 pays. Les participants représentent des responsables de la sécurité de l’information (CISO), des équipes de sécurité informatique et des leaders des opérations TI d’organisations comptant de 25 à 1 000 points de terminaison. Découvrez comment les entreprises canadiennes ont réagi.
64 % des organisations sont préoccupées par une cyberattaque au cours des 12 prochains mois; celles qui ont déjà subi un incident ou qui font partie d’une infrastructure critique le sont davantage.
Posture de cybersécurité : 44 % des organisations fonctionnent à un niveau de protection avancée, combinant protection des terminaux, accès sécurisé imposé aux applications critiques, outils de gestion centralisée de la sécurité et mises à jour régulières du système d’exploitation et des logiciels.
49 % des entreprises s’attendent à une hausse de leur budget de cybersécurité l’an prochain, alors que l’augmentation des menaces et la pression réglementaire incitent les organisations à investir davantage dans la protection, la résilience et la gestion des risques.
Les PME ne font pas qu’exister — elles propulsent l’économie. En Europe et en Amérique du Nord, 99 % de toutes les entreprises sont de petites et moyennes entreprises.

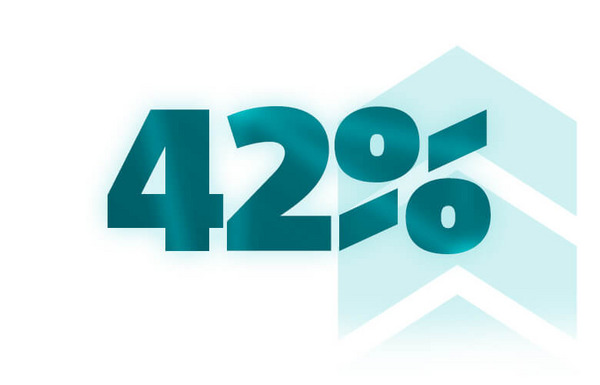
Les priorités en matière d’investissements et de ressources en cybersécurité sont claires : les principaux investissements comprennent la formation et la sensibilisation des employés, à 42%.
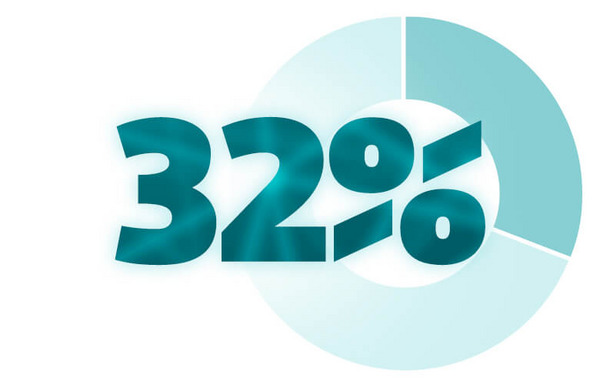
Les logiciels malveillants alimentés par l’IA sont considérés comme la principale cybermenace pour les 12 prochains mois par 32 % des organisations. À mesure que les attaquants exploitent l’IA pour automatiser et renforcer leurs attaques, les organisations s’attendent à une complexité accrue, à des impacts plus importants et à une pression plus forte sur les défenses de sécurité existantes.

Selon l’enquête, 69 % des organisations ont déjà mis en œuvre des politiques visant à limiter l’utilisation non approuvée ou clandestine de l’IA. Cela met en évidence une évolution accélérée vers une gouvernance officielle de l’IA, alors que les organisations cherchent à atténuer les risques émergents liés à la sécurité et à la conformité.
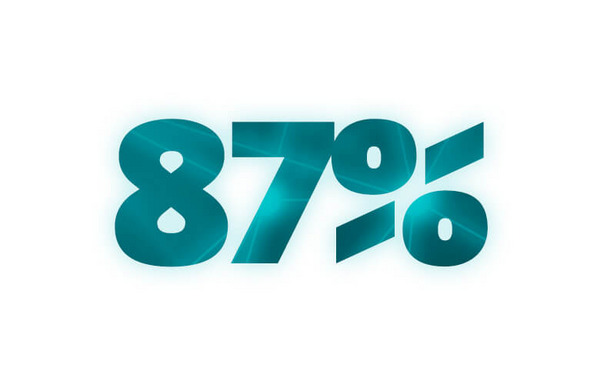
La confiance en matière de cyberrésilience est élevée aux États-Unis, 87 % des organisations se disant confiantes dans leur capacité à résister aux cyberincidents. Cela reflète de solides bases de sécurité, une maturité croissante et une approche proactive de la gestion des cyberrisques.
Cette étude interroge 4 400 organisations dans 13 pays (États-Unis, Canada, Royaume-Uni, Allemagne, Italie, Japon, Slovaquie, République tchèque, France, Espagne, Pays-Bas, Danemark et Suède) et recueille des perspectives de première ligne auprès de DSI, de RSSI, de gestionnaires TI, de gestionnaires de la sécurité, d’ingénieurs et d’analystes en sécurité, d’administrateurs TI et de directeurs généraux. Elle relie l’adoption de l’IA, les politiques sur l’IA clandestine, l’expérience des incidents, les pratiques de formation, l’utilisation du MDR et les perspectives budgétaires dans un portrait cohérent pour les PME.
Oui. Nous analysons les taux d’intégration de l’IA, les risques perçus liés à l’IA et la question de savoir si les organisations appliquent une politique d’utilisation de l’IA pour contrôler l’IA clandestine (outils non approuvés). Vous verrez comment la présence d’une politique est corrélée aux taux d’incidents et comment l’IA redéfinit les priorités de sécurité des PME.
Nos constats soulignent que la formation constitue une première ligne de défense : les organisations qui offrent une formation plus fréquente et de meilleure qualité ont tendance à signaler moins d’incidents et à se rétablir plus rapidement. Le rapport détaille la fréquence de la formation, la maturité des programmes et la façon dont la sensibilisation modifie les résultats de sécurité et la confiance envers la résilience.
La détection et réponse gérées (MDR) combinent la surveillance 24/7, la chasse aux menaces et une réponse guidée. Malgré la complexité croissante des menaces et les équipes TI surchargées, l’adoption et la connaissance du MDR par les PME demeurent plus faibles que prévu. Le rapport explique où le MDR s’inscrit par rapport au soutien MSP/MSSP et dans quels cas l’externalisation améliore le délai de détection et le délai de rétablissement.
Oui — près de la moitié des organisations s’attendent à augmenter leur budget de sécurité l’an prochain. Nous détaillons les secteurs où les dépenses sont orientées (p. ex., XDR/SIEM, identité et accès, sécurité infonuagique, sauvegarde et récupération, formation, gestion des vulnérabilités) et la façon dont l’expérience des incidents déclenche souvent des changements d’investissement.
Les dirigeants et les praticiens des PME qui ont besoin de points de référence fondés sur des données : DSI, RSSI, gestionnaires TI et de la sécurité, analystes et ingénieurs en sécurité, administrateurs TI, ainsi que les cadres qui priorisent la gouvernance de l’IA, la réduction des incidents, l’évaluation du MDR, le RCI de la formation et la budgétisation 2026 dans des opérations multipays.
ESET respecte votre vie privée. Consultez notre politique de confidentialité ici.