Nyerjen mélyebb bekekintést
megbízható felderítési adatokkal

Ne csak több adatot, hanem átláthatóságot is biztosítson szakembereinek. A globális telemetriai adatokra és szakértői elemzésekre épülő ESET Threat Intelligence feed naprakész, pontos információkat nyújt, amelyek segítségével javíthatja a fenyegetések észlelésének hatékonyságát és előre értesülhet a célzott fenyegetésekről.
Miért fontos a fenyegétesekkel kapcsolatos feedek minősége?

Megnövekedett kockázatú profil

A cégek reputációja napjaink valutája. Egyetlen biztonsági incidens is alááshatja a bizalmat, elriaszthatja az ügyfeleket és károsíthatja a márkaértéket. Mennyire van felkészülve a vállalata az ilyen biztonsági incidensek megelőzésére?

Korlátozott áttekinthetőség a CTI-adatforrások változatosságának hiánya miatt

Ha csupán néhány általános vagy gyenge minőségű adatforrásra támaszkodik, az vakfoltokat eredményezhet. A változatos, nagy pontosságú CTI-adatok hiányát a támadók az előnyükre fordíthatják.

Túl sok zaj, túl kevés feldolgozható adat

A túlterhelt elemzők órákat töltenek azzal, hogy kiszűrjék az ismétlődő, nem releváns riasztásokat, a manuális, utólagos feldolgozás pedig késlelteti az esetek kivizsgálását és növeli a reakcióidőt. Mennyi időt veszít a csapata csak azzal, hogy elkülöníti az értéktelen információkat a hasznostól?

Ingadozó minőség és téves riasztások

A magas téves riasztási arány aláássa a bizalmat. A rosszul ellenőrzött indikátorok többletmunkát eredményeznek, lassítják a döntéshozatalt és gyengítik a fenyegetési információkba vetett bizalmat – hogyan biztosíthatja tehát, hogy a védelmi stratégiája mögött álló adatok valóban hitelesek legyenek?

Javítsa védelmi helyzetét válogatott
feedek használatával

ÉSZLELJE A MÁSOK SZÁMÁRA LÁTHATATLAN FENYEGETÉSEKET

Az ESET sokféle, nehezen elérhető forrásból és valós incidensekből gyűjt információkat, így a szakemberek egyedülálló rálátást kaphatnak a kialakulóban lévő kifinomult támadásokra.

GYORSABB, MAGABIZTOSABB DÖNTÉSHOZATAL

A gondosan összeállított feedek kiszűrik a felesleges információkat, így az elemzők előre láthatják a fenyegetéseket, csökkenthetik a jelenlegi hacker kampányok által jelentett kockázatokat, és gyorsabb, megalapozottabb döntéseket hozhatnak.

BÍZZON AZ EMBERI SZAKÉRTELEMBEN

Globális kutatási és fejlesztési központjaink, valamint szakértő kutatóink ellenőrzik és kiegészítik a gépi tanuláson alapuló észleléseket, így olyan indikátorokat és kontextust biztosítanak, amelyekben valóban megbízhat.

ERŐSÍTSE MEG A TELJES VÉDELMI RENDSZERÉT

A CTI-platformokkal, a SIEM-mel és a SOAR-ral való zökkenőmentes integráció leegyszerűsíti az adatok begyűjtését és összefüggéseinek feltárását, ezzel elősegítve az automatizált munkafolyamatokat és javítva az észlelési képességet az egész védelmi infrastruktúrában.

A nyers adatoktól a teljes megértésig

A fenyegettségi információk nem csupán nyers adatok lehetnek – hanem teljes prognózisok is. Az ESET-nél a fejlett technológia és a szakértői kutatások segítségével a telemetriai adatokból részletezett indikátorok és mélyreható elemzések születnek. Minden egyes minta értékes felderítési információvá válik, amelyek segítenek a folyamatosan változó fenyegetések előrejelzésében és elhárításában.

HASZNÁLATI ESETEK

A kéretlen alkalmazások (PUA-k) jelentette kockázatok kezelése

A PUA-kat – például a távoli felügyeleti eszközöket, a hackelő eszközöket vagy az adware-eket – a ransomware-csoportok és más támadók gyakran használják. Már ezeknek az eszközöknek a tárolása is sértheti a vállalati irányelveket, és növelheti a kockázati kitettséget. Kiberbiztonsági szolgáltatóként az ESET kiterjedt ismeretekkel rendelkezik a PUA-król, és magas szinten képes megkülönböztetni a megbízható alkalmazásokat a veszélyesektől.

MEGOLDÁS

Az ESET PUA Feed áttekintést nyújt azokról a félig legitim eszközökről, amelyeknek lehetnek legitim felhasználási területei, de biztonsági kockázatot is jelentenek. Integrálja EDR-ekkel, tűzfalakkal, SIEM-ekkel és e-mail gatewayekkel a PUA-tevékenységek blokkolása vagy jelzése érdekében.

ELŐNYÖK

  • Több évtizedes szakértelem a PUA-k azonosításában a páratlan data feed minőségért
  • A támadásokban használt kettős felhasználású eszközök jobb felismerése
  • Kiberbiztonsági ellenállóképesség megerősítése és a megfelelés biztosítása
  • Gyors telepítés kiváló minőségű IoC-kkel

HASZNÁLATI ESETEK

Erősítse meg ellenállóképességét a botnetekkel kapcsolatos információk segítségével.

A botnetek és az adatlopó programok gyakran előfutárai a kifinomult támadási láncoknak. Korai felismerésük és blokkolásuk elengedhetetlen a laterális terjedés és a rendszer megfertőzését követő tevékenységek megakadályozásához.

MEGOLDÁS

Az ESET Botnet feed kiváló minőségű IoC-ket biztosít a botnet fertőzésekhez, C&C-URL-ekhez és a kapcsolódó metaadatokhoz. Segít megakadályozni a potenciálisan rosszindulatú tevékenységeket azáltal, hogy blokkolja a kapcsolódó hash-értékeket vagy URL-eket az XDR-, NDR-, tűzfal-, SIEM- vagy e-mail-gateway rendszereiben, így megelőzve a fenyegetéseket és megjelölve a gyanús viselkedéseket.

ELŐNYÖK

  • Aktív botnet-nyomkövetés minimális téves riasztással
  • A főbb botnet-családok széles körű lefedése
  • A globális botnet-elhárítási műveletek során gyakran használt IoC-k (pl. LummaStealer, DanBot)
  • A korai szakaszban és a fertőzés utáni tevékenységek fokozott észlelése

Mit kínálunk?

Fedezze fel sokrétű Threat Intelligence data feed kínálatunkat, az alapvető információktól a speciálisig.

MALICIOUS DATA FEED

Valós idejű információk az újonnan felfedezett kártevő-mintákról, azok jellemzőiről és az IoC-kről. A data feed tartalmazza a fájl-hashértékeket, az időbélyegeket és a fenyegetéstípusokat, így a káros fájlok blokkolhatóvá válnak, mielőtt azok kárt okoznának.

RANSOMWARE FEED

Valós idejű adatokat biztosít az aktív ransomware-családokról és a leggyakrabban előforduló mintákról. Lehetővé teszi a proaktív blokkolást a biztonsági incidensek és a költséges leállások megelőzése érdekében.

BOTNET FEED

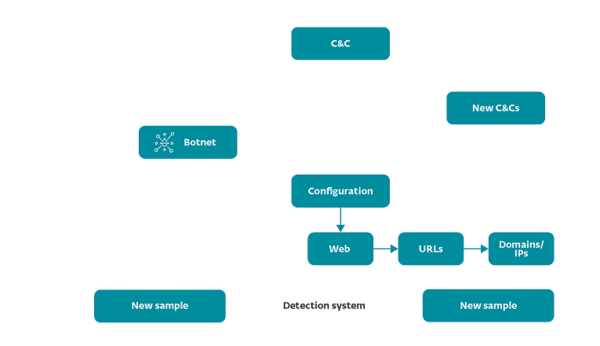
Az ESET botnet-nyomkövetőjének segítségével állítja össze a három alfeedet tartalmazó botnet data fed-et: botnet, C&C és célpontok. Ezek az alfeedek az észleléssel kapcsolatos további részleteket, fájl-hashértékeket, a legutóbbi kommunikáció időbélyegét, letöltött fájlokat, IP-címeket, protokollokat és célpont-információkat is tartalmaznak.

APT IOC FEED

Az ESET kutatásain alapuló beható információk a tartósan fennálló, kifinomult fenyegetésekről, az ESET belső MISP-kiszolgálójáról exportálva, az APT-jelentésekkel összehangolva. A jelentések részeként vagy önálló feedként is elérhető.

URL FEED

Kiválasztott URL-címekből álló data feed, amely részletes információkat tartalmaz minden címről és a hozzájuk tartozó tárhely-domainről. Kizárólag nagy bizonyossággal megállapított eredményeket tartalmaz, a jelzett URL-ekkel kapcsolatos világos, könnyen érthető magyarázatokkal kiegészítve.

IP FEED

Kapjon hasznosítható adatokat a rosszindulatú IP-címekkel kapcsolatban. A felépítése megegyezik a domain- és URL-feedekével. Felhasználható a a gyakori fenyegetések azonosítására, a magas kockázatú IP-címek blokkolására, az alacsonyabb kockázatúak figyelemmel kísérésére, valamint további adatok felhasználásával a potenciális károkozás felmérésére.

DOMAIN FEED

Adatokat szolgáltat a rosszindulatú domainekről, beleértve a domainnevet, az IP-címet és a vonatkozó dátumokat. A domainnevek a veszélyességük szerint vannak rangsorolva, így prioritást rendelhet az egyes intézkedésekhez, például a magas kockázatú domainnevek blokkolásához.

ANDROID THREATS FEED

Valós idejű információkat nyújt a leggyakoribb Android-fenyegetésekről és azok IoC-iről, lehetővé téve a proaktív blokkolást. A data feed az ESET telemetriai adatai alapján készül, szinte valós időben frissül, a duplikátumok pedig napi rendszereségel kerülnek eltávolításra.

ANDROID INFOSTEALER FEED

Az Android-fenyegetésekre specializálódott feed, amely részletes információkat nyújt az aktuális infostealer-fenyegetések mintáiról és a kapcsolódó adatokról. Ismerje meg az aktív víruscsaládokat, hogy proaktívan blokkolhassa azokat, mielőtt kárt okozhatnának.

SCAM URL FEED

Járjon egy lépéssel a csalók előtt a hamis URL-ekre vonatkozó valós idejű adatok segítségével. Az adatbázis kiterjed az online áruházakra, befektetési csalásokra, társkereső csalásokra és kriptovaluta-csalásokra. Az összes ESET URL-forrásából szinte valós időben állítják össze az adatokat, a duplikátumok pedig napi rendszereségel kerülnek eltávolításra.

CRYPTOSCAM FEED

Járjon egy lépéssel a kriptovaluta-csalások előtt a csaló domainneveket, URL-eket és más kapcsolódó adatokat biztosító valós idejű feeddel. Az ESET kiterjedt telemetriai adataiból származó szolgáltatás korai, specifikus információkat nyújt, amelyek segítségével proaktívan blokkolhatja a fenyegetéseket és megvédheti eszközeit.

MALICIOUS EMAIL ATTACHMENTS FEED

Az e-mailek a támadások egyik fő célpontjai. Ez a data feed olyan valós idejű adatokat nyújt a káros e-mail mellékletekről, amelyek az ESET kiterjedt e-mail-ellenőrzési telemetriai rendszeréből származnak.

PHISHING URL FEED

Az ESET az erre a célra létrehozott adatbázisából valós idejű információkat nyújt az aktív adathalász URL-ekről. A napi duplikátumeltávolítással folyamatosan frissülő feed segítségével felismerheti és blokkolhatja a csaló webhelyeket, mielőtt azok veszélybe sodornák az érzékeny adatait.

SMISHING FEED

Friss információt nyújt az SMS-alapú adathalászat (smishing) terén, beleértve a domainneveket, URL-eket és a kapcsolódó indikátorokat. Az ESET kiterjedt telemetriai adataiból szinte valós időben állítják össze az adatokat, a duplikátumok pedig napi rendszereségel kerülnek eltávolításra.

SMS SCAM FEED

Védekezzen az SMS-csalásokkal szemben a rosszindulatú domainnevekről és URL-ekről szóló valós idejű feed segítségével. Az ESET kiterjedt telemetriai adatai alapján az adatfolyam/feed folyamatosan frissül, a duplikációk naponta kerülnek eltávolításra, segítséget nyújtva a kifinomult fenyegetések felismerésében és blokkolásában.

ECRIME FEED

Kapjon pontos és valóban hasznosítható adatokat a kiberbűnözői tevékenységekről és a rosszindulatú szoftverekkel elkövetett e-bűnözésről. Kísérje figyelemmel a zsarolóvírus-csoportokat és azok partnereit, valamint az adatlopási kampányokat, hogy Ön a passzív, reakció alapú helyett, proaktív védelemre válthat.

Növelje az ellenálló képességét

eCrime-jelentések

Könnyen értelmezhető és hasznosítható információk a pénzügyi motivációjú kiberbűnözési műveletekről és a rosszindulatú programok ökoszisztémáiról.

Feedek

Valós idejű, válogatott adatfolyamok, amelyek automatizálásra és integrációra lettek kialakítva.

Legyen naprakész! Járjon egy lépéssel a többiek előtt!

ESET THREAT REPORT 2025. II. FÉLÉV

Részletes áttekintés a globális fenyegetési trendekről, a regionális APT-tevékenységekről és a rosszindulatú programok fejlesztéseiről, az ESET telemetriai adatai alapján.

APT-tevékenységek összefoglalója

Betekintés a legfrissebb, világszerte aktív APT-kampányokba.

WeLiveSecurity: Legfontosabb hírek és kutatások

Az ESET kutatóinak szakértői elemzései és kommentárjai a legújabb kiberfenyegetésekről, felfedezésekről és biztonsági trendekről.

ESET Research Podcast: A globális fenyegetések feltérképezése

Csatlakozzon elemzőinkhez, akik műsoraik során megvitatják az ok-okozati összefüggéseket, a felhasznált támadó eszközöket és a globális tevékenységek változásait.

Áttekintés

Ismerje meg termékünket a részletes leírások segítségével és a legfontosabb funkciók bemutatásával.

LÉPJEN VELÜNK KAPCSOLATBA

Szeretne többet megtudni? Adja meg elérhetőségét, hogy további információkkal láthassuk el Önt.
Bemutatjuk Önnek a termékünket, így láthatja azt valós működés közben és válaszolunk minden kérdésére.

Kérjük, ezt a mezőt is legyen szíves kitölteni!
Igazolja, hogy Ön nem robot.