Investigation Lab: prendi la decisione giusta, più velocemente

Ottieni un secondo parere affidabile su file e indicatori sospetti. Utilizza la ricerca degli IOC (Indicatori di Compromissione) e l'analisi approfondita in sandbox per ridurre l'incertezza, accelerare le indagini e prendere decisioni con maggiore sicurezza.
Perché un secondo parere è importante

Valutazioni contrastanti

Strumenti diversi possono fornire risultati differenti, costringendo gli analisti a stabilire di quale fidarsi e rallentando la risposta agli incidenti.

Indicatori privi di contesto

Un indicatore può essere un indizio utile, ma raramente racconta l'intera storia. Per garantire una postura di sicurezza elevata e una risposta rapida, i team hanno bisogno di evidenze e contesto più approfonditi.

Privacy dei campioni

L'invio di file per analisi esterne può esporre campioni sensibili. I team di sicurezza hanno bisogno di informazioni affidabili senza compromettere la riservatezza.

Trasforma l'incertezza in decisioni sicure

Ottieni evidenze affidabili supportate dalla telemetria globale di ESET, da decenni di esperienza nella ricerca sulle minacce e da infrastrutture di analisi proprietarie. Riduci l'incertezza e prendi decisioni informate senza esporre campioni sensibili.

ACQUISISCI FIDUCIA

Convalida attività sospette grazie alla telemetria proprietaria e all'intelligence sulle minacce di ESET per ottenere un secondo parere affidabile.

DECIDI PIÙ RAPIDAMENTE

Passa rapidamente dall'arricchimento degli IOC a un'analisi comportamentale più approfondita, ottenendo prima le evidenze necessarie per adottare la risposta corretta.

ELIMINA IL RUMORE

Gli esperti ESET selezionano e verificano i risultati per garantire che gli indicatori confermati siano sempre precisi, pertinenti e pronti per l'azione.

MANTIENI LA RISERVATEZZA

Analizza file sospetti senza esporre inutilmente campioni sensibili o dettagli delle indagini.

Come funziona

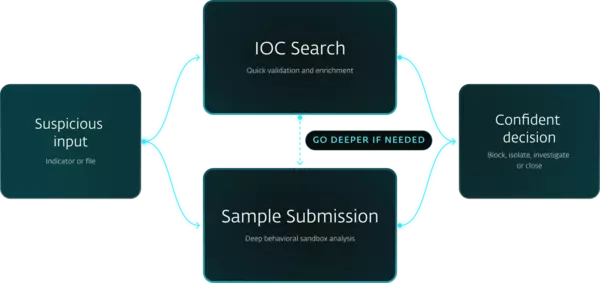
Integra ESET Threat Intelligence Investigation Lab nel tuo ecosistema esistente tramite API oppure utilizzalo manualmente. Quando gli avvisi provenienti da SIEM, SOAR, XDR o TIP richiedono una verifica, utilizza IOC Search per valutare rapidamente gli indicatori sospetti confrontandoli con la telemetria ESET, quindi invia i file prioritari per un'analisi comportamentale più approfondita quando necessario. In base ai risultati, potrai decidere con sicurezza se bloccare, indagare, scalare o chiudere il caso.

IOC Search

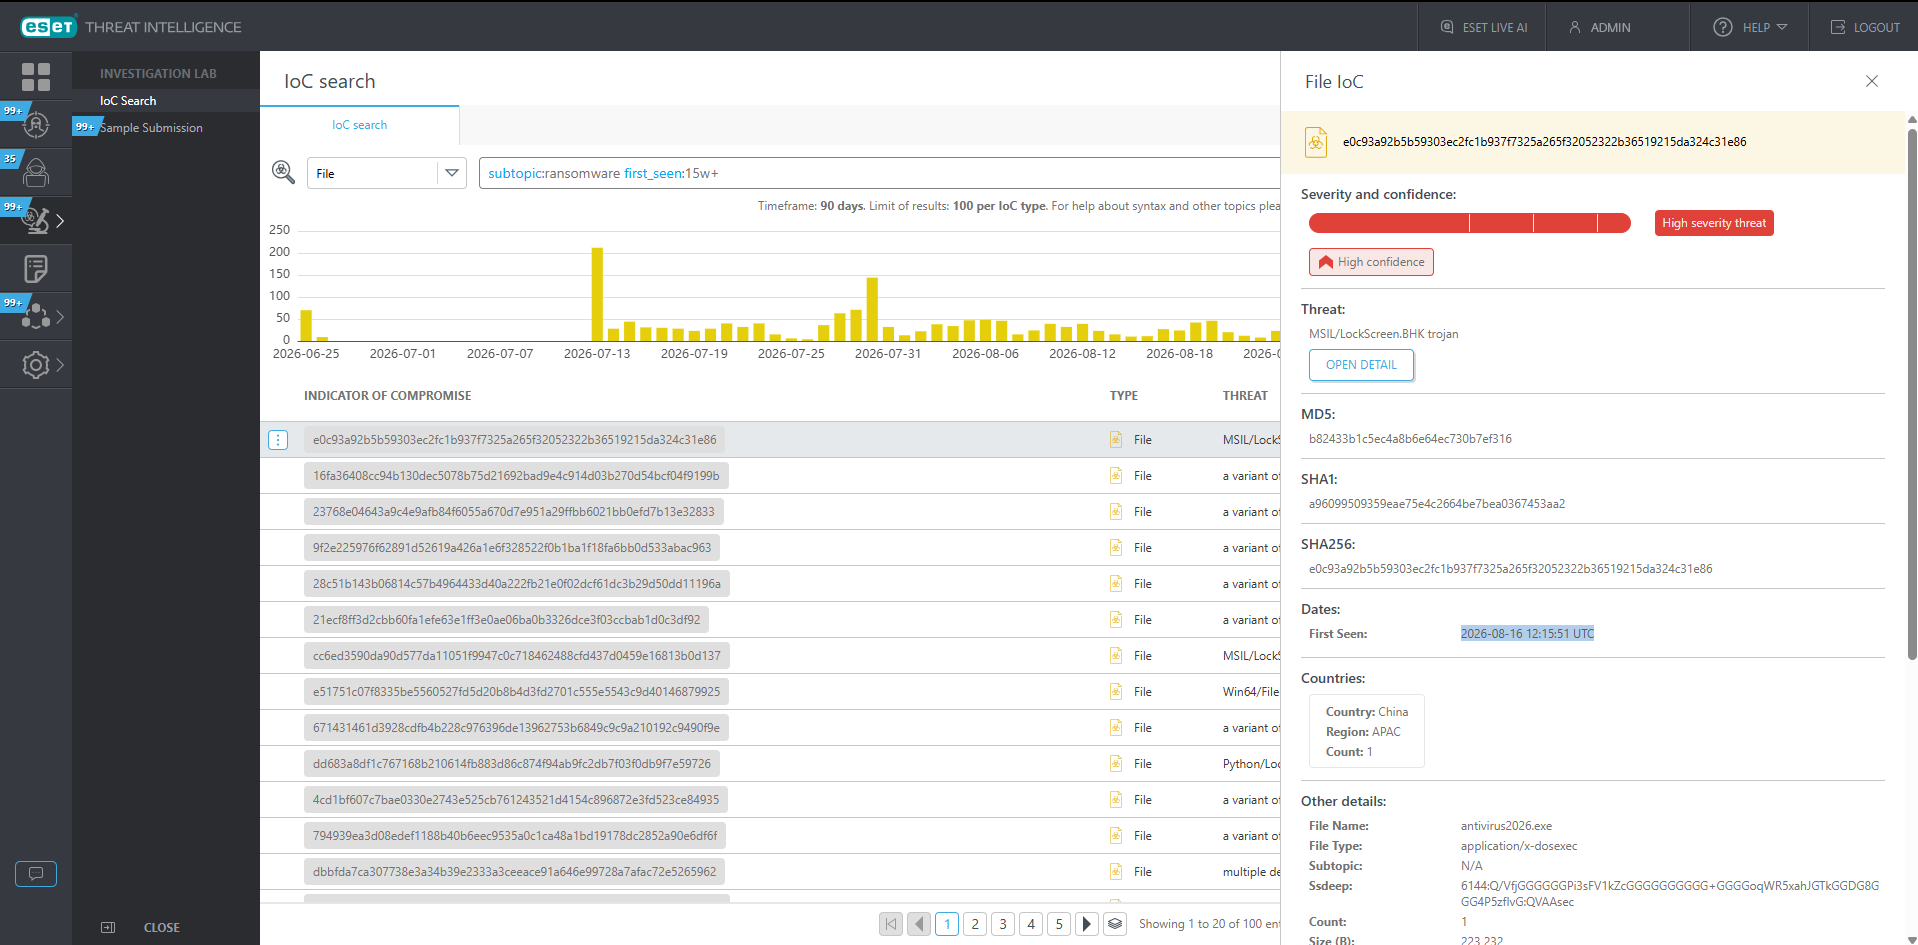
Ricerca indicatori sospetti nella telemetria e nei dati reputazionali di ESET per arricchire rapidamente gli avvisi, gestire grandi volumi di eventi e stabilire quali casi meritano ulteriori approfondimenti.

Invio campioni

Invia file sospetti per un'analisi approfondita in sandbox che rivela evidenze comportamentali e fornisce informazioni chiare e facilmente interpretabili dagli analisti, senza dover mantenere infrastrutture aggiuntive.

Scegli la soluzione più adatta al tuo SOC

Investigation Lab

Investigation Lab Advanced

Ideale per

Team che necessitano di un arricchimento affidabile degli IOC e di analisi approfondite occasionali dei file

Team con volumi di indagine più elevati ed esigenze di analisi avanzata

Accesso API completo

  • Sì
  • Sì

IOC Search (botnet, C&C, domini, IP, URL)

1.000/giorno; 5.000/settimana

10.000/giorno; 50.000/settimana

Query avanzate sul database ESET

  • Sì
  • Sì

Invio campioni

50/giorno; 250/settimana

500/giorno; 2.500/settimana

Analisi comportamentale approfondita

  • Sì
  • Sì

Personalizzazione della sandbox

  • No
  • Sì

Priorità di elaborazione della sandbox

Standard​

Alta

Privacy dei campioni

Standard: il campione viene eliminato;
verdetto e hash vengono conservati

Elevata: campione,
verdetto e hash vengono eliminati

Estendi la copertura della tua Threat Intelligence

APT Reports

Grazie a milioni di sensori e a una visibilità estesa anche in regioni difficili da monitorare, ESET offre una comprensione chiara delle minacce informatiche globali ed emergenti.

eCrime Reports

Intelligence chiara e azionabile sulle operazioni di cybercrime a scopo finanziario e sugli ecosistemi malware.

Feeds

Flussi di dati in tempo reale, curati e pronti per l’automazione e l’integrazione.

Rimani informato. Rimani avanti

L'ultimo Threat Report di ESET

Un’analisi approfondita delle tendenze globali delle minacce, dell’attività APT regionale e degli sviluppi malware osservati tramite la telemetria ESET.

L'ultimo Report sulle attività APT

Ultimi approfondimenti sulle campagne APT attive in tutto il mondo.

WeLiveSecurity: Top stories and research

Analisi esperte e commenti dei ricercatori ESET sulle ultime minacce informatiche, scoperte e tendenze di sicurezza.

ESET Research Podcast: Exploring the global threat landscape

Unisciti ai nostri analisti mentre discutono di attribuzione, strumenti e cambiamenti nell’attività globale.

(disponibile solo in lingua inglese)

Panoramica di Investigation Lab

Scopri i principali vantaggi, il flusso di analisi e i livelli di servizio.

Domande frequenti

Che cos'è Investigation Lab?

Investigation Lab è un servizio di indagine pensato per gli analisti che combina IOC Search e un'analisi approfondita in sandbox per aiutare i team di sicurezza a verificare indicatori e file sospetti. Offre un secondo parere affidabile basato sulla telemetria ESET, sull'intelligence reputazionale e sulle evidenze comportamentali, consentendo di prendere decisioni più rapide e sicure.

Posso utilizzare IOC Search senza inviare un file?

Sì. IOC Search e Invio campioni possono essere utilizzati indipendentemente. Puoi analizzare indirizzi IP, domini, URL, hash e altri indicatori per ottenere contesto aggiuntivo senza caricare alcun campione.

I campioni inviati vengono condivisi pubblicamente?

No. I campioni inviati non vengono mai pubblicati su piattaforme pubbliche di condivisione malware. Conservazione e gestione dei campioni dipendono dalla modalità di accesso e dal livello di servizio selezionati, con opzioni avanzate per la tutela della privacy disponibili nei piani superiori.

Investigation Lab sostituisce una piattaforma di threat intelligence?

No. Investigation Lab è progettato per integrare i flussi di lavoro di sicurezza e threat intelligence già esistenti. Fornisce funzionalità aggiuntive di verifica, arricchimento e analisi comportamentale per supportare gli analisti nelle decisioni, senza sostituire una piattaforma di threat intelligence o uno stack di sicurezza più ampio.

Quali tipi di indicatori posso cercare?

IOC Search supporta gli indicatori più comuni utilizzati nelle indagini di sicurezza, inclusi domini, indirizzi IP, URL, botnet, infrastrutture command-and-control (C&C) e altri artefatti correlati alle minacce. I risultati aiutano ad arricchire gli avvisi, accelerare il triage e identificare attività che richiedono analisi più approfondite.

Quando dovrei inviare un file per l'analisi in sandbox?

L'invio di file è ideale quando il solo arricchimento degli IOC non fornisce un contesto sufficiente o quando è necessario comprendere più a fondo il comportamento di un file. L'analisi in sandbox consente di individuare attività dannose, catene di esecuzione, comunicazioni di rete e altri indicatori comportamentali utili per prendere decisioni informate.

Come posso integrare Investigation Lab nei flussi di lavoro esistenti?

Investigation Lab può essere utilizzato manualmente tramite l'interfaccia utente oppure integrato nei processi SOC esistenti tramite API. In questo modo i team di sicurezza possono arricchire gli avvisi direttamente all'interno delle piattaforme SIEM, SOAR, XDR e TIP, automatizzando le indagini e accelerando la risposta.

CONTATTACI

Curioso di saperne di più? Condividi i tuoi dati di contatto e ti ricontatteremo con ulteriori informazioni.
Possiamo accompagnarti in una demo, discutere una proof of concept o rispondere a qualsiasi domanda tu possa avere.