ESET PROTECT MDR
Assure une supervision, une détection et une réponse continues sur l’ensemble de votre environnement, en identifiant les activités suspectes et en réagissant en temps réel.
La vérification continue, les accès à privilèges minimaux et une approche fondée sur l’hypothèse de compromission constituent les piliers d’une stratégie de sécurité Zero Trust. ESET PROTECT donne vie à cette approche grâce à une protection unifiée, des contrôles d’identité renforcés et un service MDR 24/7 pour détecter les menaces rapidement et renforcer la résilience.
Le travail hybride, les services cloud et la collaboration à distance ont rendu les environnements informatiques modernes plus éparses et plus complexes.
Les utilisateurs, les équipements et les données évoluent désormais bien au-delà d’un réseau unique, rendant les frontières de sécurité traditionnelles de moins en moins efficaces.
Les attaquants ne ciblent plus uniquement les systèmes d'information standards.
Ils exploitent les identités compromises, les équipements non gérés et les angles morts pour se déplacer latéralement et rester indétectés, contournant ainsi les défenses périmétriques traditionnelles.
Le Zero Trust adopte une approche de la sécurité fondée sur les données. Chaque demande d’accès est continuellement vérifiée, quel que soit l’emplacement, l’utilisateur ou l’équipement.
Cette approche réduit la surface d’exposition et permet une protection adaptative sur l’ensemble de l’environnement, guidée par des principes Zero Trust clairs.
Considérez tous les réseaux comme non fiables, qu’ils soient sur site, à domicile ou dans le cloud.
Accordez uniquement les accès nécessaires et seulement pendant la durée requise.
Soyez toujours prêt à détecter, contenir et répondre rapidement aux violations de sécurité afin d’en minimiser l’impact.
Une architecture Zero Trust efficace repose sur la bonne combinaison d’outils et de politiques, intégrant des contrôles d’identité robustes, une supervision continue et des règles d’accès claires afin de réduire les risques, protéger les données et garantir des opérations métiers sécurisées.
Assure une supervision, une détection et une réponse continues sur l’ensemble de votre environnement, en identifiant les activités suspectes et en réagissant en temps réel.
Offre une visibilité approfondie, une analyse comportementale et une vérification continue des endpoints.
Fournit une analyse cloud en temps réel des menaces nouvelles et inconnues.
Renforce la vérification proactive en identifiant et bloquant les infrastructures d’attaque et les menaces émergentes.
Fournit une authentification multifacteur (MFA) robuste afin de vérifier les utilisateurs et de protéger contre le vol d’identifiants.
Garantit que seuls les utilisateurs autorisés peuvent accéder aux données sensibles présentes sur les équipements.
Permet une gestion centralisée des accès basée sur les rôles ainsi qu’une application cohérente des politiques sur les endpoints, serveurs et appareils mobiles.
Service MDR 24/7 avec analyse experte, threat hunting proactif et remédiation guidée.
Protection multicouche des endpoints pour contenir et stopper les menaces actives.
Identifie automatiquement les vulnérabilités exploitables et applique les mesures correctives nécessaires.
Protège les plateformes collaboratives contre le phishing, les malwares et la compromission des messageries professionnelles.
La protection cloud multicouche alimentée par l’IA d’ESET couvre les environnements hybrides et multi OS, réduisant les surfaces d’attaque sur les endpoints, serveurs, systèmes de messagerie, appareils mobiles et applications cloud. Des navigateurs renforcés et des contrôles spécialisés bloquent les attaques via le protocole RDP avant même qu’elles ne commencent.
Renforcez la confiance des identités grâce à l’authentification multifacteur (MFA), qui empêche la prise de contrôle des comptes et les accès non autorisés. Associez-la au chiffrement complet des disques afin de sécuriser les données sensibles sur les ordinateurs portables et postes de travail, pour les utilisateurs comme pour les administrateurs.
La gestion automatisée des vulnérabilités et des correctifs maintient les systèmes à jour et protégés contre les exploits connus. ESET Cloud Office Security protège également contre la compromission des messageries professionnelles et les attaques de phishing.
Des politiques centralisées appliquées depuis une console unifiée garantissent un contrôle des accès cohérent et basé sur les rôles sur les endpoints, serveurs et appareils mobiles.
Réduisez les délais de détection et de réponse jusqu’à seulement 6 minutes grâce à ESET MDR, notre service de détection et réponse managées 24/7. Soutenu par ESET XDR, vous bénéficiez d’une visibilité complète sur les menaces, comportements et anomalies à travers l’ensemble de votre environnement IT.
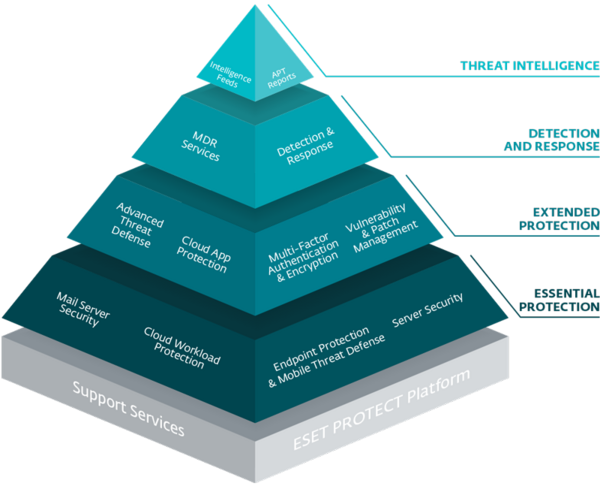
Le Zero Trust représente un levier mesurable de résilience métier. Les programmes Zero Trust modernes aident les PME à réduire les risques, améliorer leur visibilité et garder une longueur d’avance face aux menaces en constante évolution.
La vérification continue et les accès à privilèges minimaux limitent les déplacements latéraux, réduisant ainsi l’impact potentiel d’une attaque.
Des contrôles d’accès unifiés assurent la cohérence des environnements hybrides et multi cloud, tout en réduisant les erreurs de configuration et l’exposition aux risques.
Des contrôles alignés sur les principes Zero Trust accompagnent les exigences réglementaires croissantes, facilitant la gouvernance et la préparation aux audits.
Une meilleure visibilité, des capacités de reporting avancées et une gouvernance des identités renforcée aident votre entreprise à anticiper, résister et se remettre plus rapidement des perturbations.
années d’expertise en prévention des menaces
Reconnu par les principaux tests indépendants et analystes du secteur
Protection en temps réel et support local réactif
Plus de 500 000 entreprises clientes dans le monde
Centres R&D à travers le monde avec des analystes et chercheurs en cybersécurité de classe mondiale

Le Zero Trust est un modèle de sécurité qui considère qu’aucun utilisateur, équipement ou connexion n’est fiable par défaut. Chaque demande d’accès est continuellement authentifiée, autorisée et vérifiée avant qu’un accès ne soit accordé.
L’architecture Zero Trust (ZTA) est un cadre défini par le NIST SP 800-207. Elle repose sur l’identité, l’état de santé des équipements, la supervision continue, les contrôles d’accès et la prise de décision en temps réel, plutôt que sur les périmètres réseau traditionnels.
Selon le modèle de maturité Zero Trust de la CISA, les cinq piliers sont :
Les principes fondamentaux qui guident l’approche Zero Trust sont :
Le ZTNA fournit un accès sécurisé aux applications internes basé sur l’identité, sans les exposer à Internet public. Les accès sont accordés en fonction de l’identité de l’utilisateur, de l’état de sécurité de l’équipement et du niveau de risque contextuel, plutôt qu’en fonction de l’emplacement réseau.
La mise en œuvre suit généralement les étapes suivantes :
Le Zero Trust peut être complexe à déployer, car il nécessite de cartographier les flux de données, redéfinir les contrôles d’accès, vérifier l’état de sécurité des équipements et superviser en continu les activités. Les environnements legacy, les équipes distribuées et le manque de visibilité renforcent cette complexité. Des plateformes comme ESET simplifient cette approche grâce à une MFA intégrée, à la protection endpoint, au XDR et au MDR.
Oui. Le Zero Trust s’aligne sur les principaux cadres réglementaires exigeant la protection des identités, le contrôle des accès, le chiffrement, la supervision continue et la réponse aux incidents. Il renforce également l’éligibilité à la cyberassurance, devenue essentielle dans des secteurs à haut risque comme la finance, la santé et la technologie.
Le Zero Trust est une stratégie de sécurité, et non un produit unique. Son efficacité repose sur l’association entre technologie et stratégie, en s’appuyant sur des solutions telles que la MFA, le chiffrement, l’EDR/XDR, la gestion des appareils mobiles et les moteurs de politiques de sécurité afin d’appliquer une vérification continue et des accès au moindre privilège.
Correctement mis en œuvre, le Zero Trust peut au contraire améliorer l’expérience utilisateur en fournissant le bon niveau d’accès au bon moment, grâce à une vérification contextuelle et avec un minimum de friction.
Le Zero Trust nécessite une nouvelle approche de la sécurité, centrée sur la protection des données et la garantie que seuls les bonnes personnes et les bons équipements disposent des accès appropriés. La mise en place de contrôles de sécurité supplémentaires ainsi que la supervision des utilisateurs, systèmes et données peuvent demander du temps et des efforts au départ.
Cependant, la plupart des organisations commencent à obtenir des résultats en quelques semaines en renforçant la sécurité des identités et des équipements, puis en étendant progressivement la couverture et l’automatisation au fil des trimestres. Avec les bons outils et un niveau d’automatisation adapté, les équipes sécurité gagnent en contrôle, réduisent plus efficacement les risques et simplifient la gestion de l’environnement dans le temps.
Le Zero Trust combine trois principes fondamentaux — vérification continue, accès au moindre privilège et hypothèse de compromission — avec une couverture complète des domaines clés de votre environnement :
Ensemble, ces principes et domaines créent un cadre de sécurité résilient et adaptatif qui réduit les risques, renforce la visibilité et garantit une protection cohérente à l’échelle de votre organisation.