25.06.2026
ინფორმაციული უსაფრთხოების სფეროში ლიდერმა - კომპანიამ ESET-მა გამოაქვეყნა ანგარიში, სადაც დეტალურადაა გაანალიზებული რუსული კიბერკრიმინალური ჯგუფის, Gamaredon-ის 2025 წლის საქმიანობა. ამ პერიოდის განმავლობაში ბოროტმოქმედები ინარჩუნებდნენ განსაკუთრებულ აქტიურობას და ახალი ინსტრუმენტებისა და ტექნოლოგიების გამოყენებით ახორციელებდნენ მიზანმიმართულ შეტევებს, რომლებიც ძირითადად უკრაინის სამთავრობო და სამხედრო დაწესებულებებისკენ იყო მიმართული.
Gamaredon-ის ძირითადი მიზნები ყოველთვის კიბერჯაშუშობა და კონფიდენციალური მონაცემების მოპარვა იყო. ამ ოპერაციების ნაწილს ჯგუფი ხშირად სხვა კიბერდანაშაულებრივ დაჯგუფებასთან — InvisiMole-თან — თანამშრომლობით ახორციელებდა, ხოლო 2025 წლის დასაწყისში გამოვლინდა მისი თანამშრომლობა რუსეთთან დაკავშირებულ კიდევ ერთ ჯგუფთან — Turla-სთან. 2025 წლის მეორე ნახევარში Gamaredon-მა უფრო მასშტაბურ და ინტენსიურ ფიშინგ-კამპანიებზე გადაინაცვლა. ამ პერიოდში დაფიქსირდა ამ ტიპის 35 ახალი ფიშინგ-კამპანია.
«2025 წლის იანვარში შესამჩნევი იყო, რომ Gamaredon-მა დროებით შეამცირა აქტივობა, თუმცა უკვე წლის პირველ ნახევარში ჯგუფმა თავისი ძალისხმევის მნიშვნელოვანი ნაწილი კიბერჯაშუშობისთვის განკუთვნილი ახალი ინსტრუმენტების შემუშავებასა და დანერგვაზე მიმართა», — აცხადებს ESET-ის მკვლევარი ზოლტან რუსნაკი.
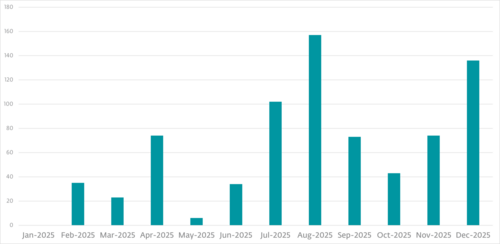
მიზნობრივი ფიშინგის გარდა, Gamaredon-ი ასევე აგრძელებდა საკუთარი ინსტრუმენტების გამოყენებას, რომლებიც საშუალებას იძლეოდა დაინფიცირებულიყო USB-მატარებლები (ფლეშკები), მიერთებული ქსელური დისკები და პროგრამული უზრუნველყოფის საინსტალაციო ფაილებიც. ეს ბოროტმოქმედებს ეხმარებოდა კორპორაციულ ქსელებში შეღწევაში ან საწყისი კომპრომეტირების შემდეგ ორგანიზაციებს შორის მავნე პროგრამების გავრცელებაში.
გარდა ამისა, 2025 წელს ჯგუფმა Gamaredon-მა გაუშვა PowerShell-ზე დაწერილი ექვსი ახალი მავნე ინსტრუმენტი: PteroDee, PteroCache, PteroDum, PteroOdd, PteroEffigy, ასევე PteroPaste, რომელიც თავის თავში აერთიანებს ჩამტვირთველს, USB-მატარებლებზე მავნე პროგრამების გაშლის უტილიტასა და შემსრულებელ კომპონენტს, მდგრადი დამკვიდრების უზრუნველსაყოფად და მოქმედებების კოორდინაციისთვის.
Gamaredon-ი აგრძელებდა ქსელური ინფრასტრუქტურის დაცვისა და ბრძანება-მართვის სერვერების შენიღბვის მეთოდების დახვეწას. 2025 წელს დაჯგუფება სულ უფრო ხშირად იყენებდა მესამე მხარის პროვაიდერების სერვისებს. კერძოდ, Gamaredon-ის ოპერაციებში სულ უფრო მნიშვნელოვანი როლის თამაში დაიწყო უსერვერო პლატფორმებმა და ტუნელირების სერვისებმა, რომლებიც მავნე პროგრამის კომპონენტებს საშუალებას აძლევს ინტერნეტს პროვაიდერის მიერ კონტროლირებადი დომენის მეშვეობით დაუკავშირდნენ, რისი წყალობითაც ბრძანება-მართვის სერვერის ფაქტობრივი მისამართი არ გამჟღავნდება.
2025 წელს Gamaredon-ის ოპერაციების ერთ-ერთი ყველაზე დამახასიათებელი ასპექტი გახდა ე.წ. «dead-drop» სერვისების ფართო გამოყენება. ეს ტერმინი სათავეს იღებს შპიონაჟის ტრადიციული მეთოდიდან, როდესაც პირისპირ შეხვედრის ნაცვლად, ერთი აგენტი ინფორმაციას ტოვებს საზოგადოებრივ ან დაფარულ ადგილას, ხოლო მეორე მას მოგვიანებით იღებს. ინტერნეტში იგივე პრინციპი მოქმედებს. იმის ნაცვლად, რომ მავნე პროგრამაში მართვის სერვერის მისამართი პირდაპირ იყოს ჩაშენებული, ოპერატორები დაკავშირებისთვის საჭირო მონაცემებს ჩვეულებრივ ვებგვერდზე ათავსებენ, საიდანაც მავნე პროგრამა მათ ავტომატურად კითხულობს. სხვა სიტყვებით რომ ვთქვათ, მავნე პროგრამა თავდაპირველად უკავშირდება ოფიციალურ სერვისზე განთავსებულ საჯარო გვერდს, იქიდან კითხულობს დამალულ ან წინასწარ მომზადებულ მნიშვნელობას და მხოლოდ ამის შემდეგ ამყარებს კავშირს მართვის სერვერთან. 2025 წელს კიბერდამნაშავეები ამ მეთოდით ბოროტად იყენებდნენ სხვადასხვა სერვისს, მათ შორის Telegram-ის არხებს, Dropbox-ს, DEV Community-ის სოციალურ პლატფორმას, Mastodon-ს და სხვა ონლაინსერვისებს.
2025 წელს Gamaredon-ის საქმიანობისა და კომპრომეტირების ინდიკატორების (IoC) შესახებ უფრო დეტალური ინფორმაცია ხელმისაწვდომია ESET-ის სრულ ანგარიშში, ბმულზე.
დანაშაულებრივი დაჯგუფებების მაღალი აქტიურობის გამო, ESET-ის სპეციალისტები მომხმარებლებს ურჩევენ დაიცვან კიბერუსაფრთხოების ძირითადი წესები, კერძოდ: არ გახსნან უცნობი წერილები და დოკუმენტები, გამოიყენონ რთული პაროლები და მრავალფაქტორიანი ავთენტიფიკაცია, დროულად განაახლონ პროგრამული უზრუნველყოფა, ასევე უზრუნველყონ საოჯახო მოწყობილობების საიმედო დაცვა და კორპორაციული ქსელის მრავალდონიანი უსაფრთხოება.
საკუთარ IT-სისტემებში მავნე საქმიანობის აღმოჩენის შემთხვევაში, ESET-ის პროდუქტების მომხმარებლებს შეუძლიათ დახმარებისთვის მიმართონ ტექნიკური მხარდაჭერის სამსახურს ელექტრონულ მისამართზე: support@eset.ge.