07.09.2026
დღეს QR-კოდები ფართოდ გამოიყენება ყოველდღიურ ცხოვრებაში, ხოლო მომხმარებელთა თითქმის ნახევარი მათ ყოველკვირეულად ან ყოველდღიურად ასკანერებს და ამას ჩვეულებრივ რუტინად აღიქვამს. თავის მხრივ, თავდამსხმელებმა, ამ გამოსახულებების პოპულარობით ისარგებლეს და დაიწყეს ფიშინგის ახალი სახეობის გამოყენება, რომელიც აერთიანებს QR-კოდებსა და უშუალოდ ფიშინგს. ეს მეთოდი თაღლითებს საშუალებას აძლევს, წარმატებით აარიდონ თავი აღმოჩენას — მას ქვიშინგი ეწოდება.
QR-კოდების დახმარებით შესაძლებელია მავნე ფიშინგბმულების მომხმარებლებისგან, ზოგიერთ შემთხვევაში კი ელფოსტის ტრადიციული ფილტრებისგანაც მარტივად დამალვა. ESET-ის 2026 წლის პირველი ნახევრის საფრთხეების ანგარიშის თანახმად, მავნე QR-კოდები ფიშინგური ელექტრონული წერილების სულ მცირე 11%-ში გვხვდებოდა.
ამ ტიპის საფრთხეების გავრცელებასთან დაკავშირებით, ESET-ის სპეციალისტებმა მოამზადეს რეკომენდაციები იმის შესახებ, თუ როგორ დაიცვან მომხმარებლებმა თავი ქვიშინგის შეტევებისგან და როგორ გააძლიერონ უსაფრთხოება ორგანიზაციულ დონეზე.
რატომ არის კვიშინგი ასეთი საშიში
QR-კოდების ინტეგრირება ფიშინგურ სცენარებში მარტივია – მათი მეშვეობით შესაძლებელია მავნე ბმულის ან დანართის დამალვა ერთი შეხედვით ჩვეულებრივ გამოსახულებებში. ვინაიდან სამიზნე გვერდის მისამართი კოდირებულია გრაფიკული გამოსახულების სახით და არ აისახება ტექსტის სახით, ელფოსტის ზოგიერთი ტრადიციული ფილტრი ვერ ახერხებს ამ სურათების შინაარსის გამოყოფასა და შემოწმებას მავნე კოდზე. მომხმარებლის მიერ ვიზუალური შემოწმებაც ნაკლებეფექტურია, რადგან ამ ეტაპზე არ არსებობს განსხვავება თაღლითურ და კომპანიების უსაფრთხო QR-კოდებს შორის.
გარდა ამისა, ვინაიდან მომხმარებლები QR-კოდებს სმარტფონების მეშვეობით ასკანერებენ, მსხვერპლთან ინტერაქცია ხდება მობილურ მოწყობილობაზე, რომელიც დაცული კორპორატიული გარემოს ფარგლებს გარეთ იმყოფება. ვინაიდან პირადი ტელეფონი, როგორც წესი, არ კონტროლდება კომპანიის უსაფრთხოების სისტემით, თავდამსხმელებს ამ გზით შეუძლიათ გვერდი აუარონ ორგანიზაციის უსაფრთხოების მექანიზმების ნაწილს.
თუ ქვიშინგური ელექტრონული წერილი ცნობილი ბრენდის შეტყობინებად არის შეფუთული, სოციალური ინჟინერიის ეს კლასიკური ილეთი შეტევას კიდევ უფრო დამაჯერებელს ხდის. გარდა ამისა, ასეთ წერილებში თაღლითები ქმნიან გადაუდებლობის განცდას და მომხმარებლებს მოუწოდებენ, დაუყოვნებლივ დაიცვან თავიანთი ანგარიში ან გაიარონ აუტენტიფიკაცია მონაცემების დადასტურების მიზნით.
«ESET ფიშინგურ წერილებს თვალყურს ადევნებს სპეციალური ელფოსტის სკანერით, რომელიც განკუთვნილია ფაილების უმრავლესობის ტიპებში QR-კოდების აღმოსაჩენად და მათში კოდირებული ბმულების დეკოდირებისთვის. მიღებული URL-მისამართები მოწმდება ESET-ის პროდუქტებში რეალიზებული „ანტიფიშინგის“, „ანტივირუსისა“ და „ანტისპამის“ მოდულების მიერ. მავნე ბმულები იბლოკება, ხოლო მათთან დაკავშირებული წერილები იშლება», — ნათქვამია ESET-ის ანგარიშში.
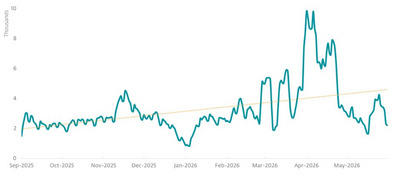
თავდამსხმელებიქვიშინგისახალმეთოდებსიმუშავებენ
დღეს ქვიშინგი გამოიყენება არა მხოლოდ მავნე პროგრამების დაყენების, არამედ ავტორიზაციის მონაცემებისა და მრავალფაქტორიანი აუტენტიფიკაციის ტოკენების მიტაცებისთვისაც. უსაფრთხოების სფეროს მკვლევრებმა ასევე დააფიქსირეს ქვიშინგის გამოყენება შეტევებში, რომლებიც მიმართული იყო:
- აპლიკაციების მაღაზიების უსაფრთხოების სისტემების გვერდის ავლა მავნე პროგრამების პირდაპირი ჩამოტვირთვის გზით, რომლებიც ოფიციალურ აპლიკაციებად არის შენიღბული.
- მომხმარებლის გადამისამართება არა მავნე ან ფიშინგვებსაიტზე, არამედ პირდაპირ სოციალური ქსელის, გადახდის სერვისის ან სხვა პლატფორმის ოფიციალურ აპლიკაციაში. ასეთი მიდგომა შეიძლება გამოყენებულ იქნას
- ანგარიშზე წვდომის მოსაპოვებლად, როდესაც მსხვერპლის გადამისამართება ხდება თავდამსხმელის აუტენტიფიკაციისთვის მსხვერპლისავე ანგარიშში;
- ფინანსური თაღლითობისთვის, როდესაც მომხმარებლის გადამისამართება ხდება საგადახდო აპლიკაციაში მიმღების წინასწარ შევსებული მონაცემებით;
- კონტაქტებში ან კალენდარში მავნე ჩანაწერების დასამატებლად, როდესაც შეხვედრების ბმულები ან ახალი საკონტაქტო მონაცემები დაწკაპუნების შემდეგ მომხმარებელს ფიშინგურ საიტებზე გადაამისამართებს.
- უსაფრთხოების სისტემების გვერდის ავლით ბმულების დამოკლების სერვისების გამოყენებით, რომლებიც გრძელ მავნე URL-მისამართებს მოკლე ბმულებად გარდაქმნიან და მათ QR-კოდებში აშენებენ.
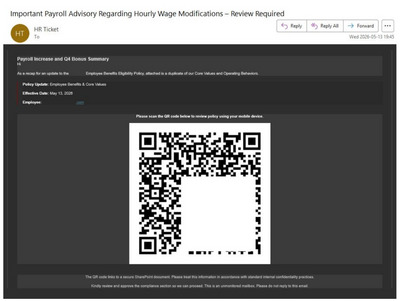
APT ჯგუფებიც კი იყენებენ ქვიშინგს საფრთხეების გავრცელების თავიანთი მეთოდების ნაწილად. მაგალითად, ჩრდილოეთ კორეულმა ჯგუფმა Kimsuky-მ QR-კოდებით აღჭურვილი ელექტრონული წერილებით იერიში მიიტანა აშშ-ის და სხვა რამდენიმე ქვეყნის ანალიტიკურ ცენტრებზე, სამეცნიერო დაწესებულებებსა და სამთავრობო ორგანიზაციებზე. აღნიშნულ წერილებში ნათქვამი იყო, რომ კოდის დასკანერება მომხმარებლებს კითხვარებსა და რეგისტრაციის გვერდებზე გადაამისამართებდა
დაიცავით თქვენი ორგანიზაცია ქვიშინგისგან
თანამშრომლებსა და სამუშაო პროცესებთან დაკავშირებული უსაფრთხოების ზომების კომბინაციას შესაბამის ტექნოლოგიებთან შეუძლია დაეხმაროს ორგანიზაციას რისკების მნიშვნელოვნად შემცირებაში.
დაცვის საფუძველი თანამშრომლების ინფორმირებულობა უნდა იყოს. ჩართეთ ქვიშინგის თემა მომხმარებელთა ცნობიერების ამაღლების სასწავლო კურსებსა და ამ ტიპის თავდასხმებთან დაკავშირებულ სიმულაციურ სავარჯიშოებში. წაახალისეთ თანამშრომლები, თავი აარიდონ არასასურველ ელექტრონულ წერილებში განთავსებული QR-კოდების სკანირებას და შეატყობინონ ნებისმიერი საეჭვო შემთხვევის შესახებ. თუ მათ მიაჩნიათ, რომ წერილი არასანდო წყაროდან არის გამოგზავნილი, საჭიროა გამომგზავნის გადამოწმება ელექტრონულ წერილში მითითებული საკონტაქტო მონაცემებისგან განსხვავებული წყაროს გამოყენებით.
სევე მნიშვნელოვანი ნაბიჯია ელფოსტის უსაფრთხოების გადაწყვეტილებების დანერგვა, რათა მინიმუმამდე შემცირდეს მომხმარებელთა საფოსტო ყუთებში ფიშინგური წერილების მოხვედრის რისკი. გარდა ამისა, თანამშრომელთა მოწყობილობებზე დააყენეთ მობილური მოწყობილობების დაცვის გადაწყვეტილებები მავნე საიტებსა და სხვა საფრთხეებზე წვდომის დასაბლოკად. ამავდროულად, მობილური მოწყობილობების მართვის (MDM) ინსტრუმენტები დაგეხმარებათ უზრუნველყოთ ყველა მოწყობილობის დაცვა კორპორატიული პოლიტიკის შესაბამისად. დამატებით გამოიყენეთ მრავალფაქტორიანი აუტენტიფიკაცია სენსიტიური ინფორმაციის შემცველი ყველა ანგარიშისთვის, რათა მომხმარებლების შეცდომაში შეყვანის შემთხვევაშიც კი თავდამსხმელებმა ვერ შეძლონ კორპორატიულ სისტემებში შეღწევა.
საიმედო გადაწყვეტილებების გამოყენების გარდა, უსაფრთხოების მნიშვნელოვანი შემადგენელი კომპონენტია მინიმალური პრივილეგიების პრინციპისა და ნულოვანი ნდობის მეთოდის დაცვა, ასევე ოპერაციული სისტემებისა და პროგრამული უზრუნველყოფის, მათ შორის უსაფრთხოების გადაწყვეტილებების, რეგულარული განახლება. გარდა ამისა, რეკომენდებულია სისტემის მუდმივი მონიტორინგი ეჭვმიტანილი აქტივობისა თუ ანომალიების გამოვლენის მიზნით, ხოლო გაუთვალისწინებელი სცენარებისთვის — ინციდენტებზე რეაგირების გეგმების პრაქტიკული დამუშავება.