eCrime-rapporten: van ransomware-inlichtingen naar concrete actie

Krijg diepgaand inzicht in ransomware en bredere eCrime-operaties. Analyseer tooling van aanvallers, infrastructuur en monetisatiestrategieën, inclusief de affiliates die de aanvallen daadwerkelijk uitvoeren, niet alleen de bekende ransomware-groepen.
Waarom diepgaander inzicht in eCrime noodzakelijk is

Beperkte zichtbaarheid en gebrek aan bruikbare data

Veel teams hebben geen volledig overzicht van de eCrime-kill chain, van infrastructuur en tooling tot TTP’s achter intrusies. Zelfs met passende securitymaatregelen blijven incidenten optreden.

Stijgende kosten van datalekken en reputatierisico

Ransomware-opbrengsten blijven toenemen doordat afpersing gerichter en agressiever wordt, met jaar-op-jaar groeiende financiële en reputatieschade.

Generieke dreigingsinformatie met beperkte waarde

Veel feeds bevatten ruis of missen context. Securityteams worden overspoeld met alerts, verliezen tijd aan handmatige analyse en krijgen onvoldoende strategisch dreigingsinzicht.

Wat ESET eCrime-rapporten onderscheidt

ZIE WAT ANDEREN MISSEN

Ga verder dan publieke dreigingsfeeds met diepgaand inzicht in monetisatietactieken, infrastructuur en affiliategedrag in de praktijk – onderbouwd door ESET’s wereldwijde telemetrie en onderzoek.

VERDIEP JE INZICHT

In plaats van te focussen op alleen ransomware-namen analyseert ESET ook affiliateclusters, de actoren achter de aanvallen, en biedt zo nauwkeurig, contextueel dreigingsinzicht in daadwerkelijke operaties.

PRIORITEER VERDEDIGING EFFECTIEF

Gebruik heldere, gecureerde inzichten uit reële incidenten om ruis te reduceren. Detecteer sneller, reageer doelgerichter en focus threat hunting waar het daadwerkelijk impact heeft.

VERSTERK UW SECURITYPOSTUUR

eCrime-rapporten ondersteunen het prioriteren van verdedigingsmaatregelen, het identificeren van posture-gaps en het valideren van investeringen, vertaald naar concrete aanbevelingen en configuratierichtlijnen.

Wat je krijgt

Blijf voor op actieve campagnes

De Activity Summary bundelt de nieuwste ransomware- en infostealercampagnes tot heldere, strategische inzichten. Je ziet wie doelwit is, hoe aanvallen zich ontwikkelen, welke lessen daaruit volgen, inclusief IoC’s en concrete aanbevelingen om jouw cyberweerbaarheid te versterken.

Ga de diepte in bij dreigingsactoren

Technical Analysis biedt diepgaand inzicht in dreigingsactoren zoals FIN7 en brengt de volledige aanvalsketen in kaart, van initiële toegang tot datadiefstal. Inclusief aanvalstactieken, tooling, infrastructuur, MITRE ATT&CK-alignement en IoC’s.

Geef het leiderschap een helder risicobeeld

De Monthly Digest biedt een executive-ready overzicht van recente ransomware- en infostealeractiviteit. Het belicht kerntrends, opvallende incidenten en opkomende dreigingen, zodat het bestuur risico’s kan beoordelen en strategische prioriteiten kan bepalen zonder technische complexiteit.

Krijg direct AI-gedreven dreigingsinzicht

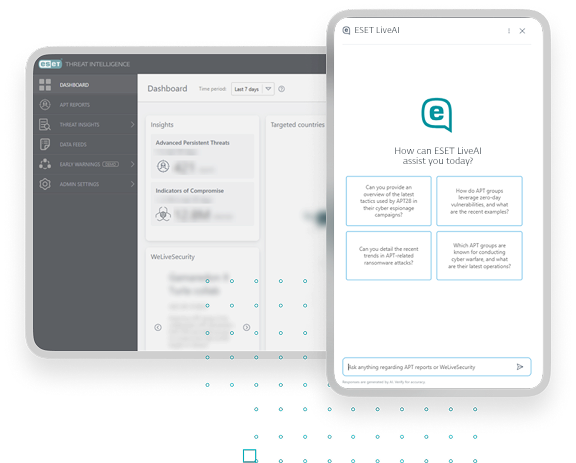
ESET LiveAI gebruikt diepgaande eCrime-inzichten om incidenten en aanvallersgedrag te verklaren en maakt hoogwaardige dreigingsinformatie direct beschikbaar voor securityteams en besluitvormers.

Vind het eCrime-inzichtsniveau dat bij jou past

eCrime Reports
 

  • Activity Summary De nieuwste ransomware- en infostealercampagnes, vertaald naar heldere, strategische inzichten inclusief TTP’s, IoC’s en meer.
  • Technical Analysis Gedetailleerde analyse van aanvalstools, technieken en werkwijzen, met praktische richtlijnen voor bescherming en herstel.
  • Maandelijks overzicht Een executive-ready overzicht van ransomware- en infostealertrends, opvallende incidenten en opkomende dreigingen ter ondersteuning van onderbouwde besluitvorming.
  • eCrime-feed Actuele IoC’s over ransomwaregroepen en infostealercampagnes, geleverd in STIX/TAXII-formaat voor eenvoudige integratie.
  • Toegang tot MISP-server
  • ESET LiveAI

eCrime Reports Advanced

  • Activity Summary De nieuwste ransomware- en infostealercampagnes, vertaald naar heldere, strategische inzichten inclusief TTP’s, IoC’s en meer.
  • Technical Analysis Gedetailleerde analyse van aanvalstools, technieken en werkwijzen, met praktische richtlijnen voor bescherming en herstel.
  • Maandelijks overzicht Een executive-ready overzicht van ransomware- en infostealertrends, opvallende incidenten en opkomende dreigingen ter ondersteuning van onderbouwde besluitvorming.
  • eCrime-feed Actuele IoC’s over ransomwaregroepen en infostealercampagnes, geleverd in STIX/TAXII-formaat voor eenvoudige integratie.
  • Toegang tot MISP server Directe integratie met gecureerde dreigingsinformatie voor automatische IoC-inname, snellere detectie en effectieve respons.
  • ESET LiveAI Beantwoordt dreigingsgerelateerde vragen met eCrime-inzichten en helpt teams en leiders incidenten en aanvallersgedrag direct te duiden.

Versterk je weerbaarheid

APT-rapporten

Met miljoenen sensoren en diepgaand inzicht in moeilijk toegankelijke regio’s biedt ESET helder inzicht in wereldwijde en opkomende cyberdreigingen.

Feeds

Realtime, gecureerde datastromen, ontwikkeld voor automatisering en integratie.

Blijf geïnformeerd. Blijf voorop lopen

HET NIEUWSTE ESET THREAT REPORT

Ontdek wereldwijde trends in cyberdreigingen, regionale APT-activiteiten en ontwikkelingen rond malware. Het rapport biedt diepgaand inzicht op basis van ESET-telemetrie.

Het nieuwste rapport over APT-activiteiten

Ontdek de nieuwste inzichten in actieve APT-campagnes wereldwijd.

WeLiveSecurity: actueel nieuws en onderzoek

Lees analyses en inzichten van ESET-onderzoekers over de nieuwste cyberdreigingen, ontdekkingen en beveiligingstrends.

ESET Research Podcast: het wereldwijde dreigingslandschap

Luister naar onze analisten. Ze bespreken wie achter cyberaanvallen zit, welke hulpmiddelen aanvallers gebruiken en hoe hun activiteiten wereldwijd veranderen.

Datasheet over ESET Threat Intelligence eCrime Reports

Ontdek meer over onze gespecialiseerde dreigingsinformatie over cybercriminaliteit.

NEEM CONTACT OP

Wil je meer weten? Laat je contactgegevens achter en wij nemen contact op.
We begeleiden je graag bij een demo, bespreken een proof of concept of beantwoorden jouw vragen.