ESET APT-rapport
Q2 2026 – Q3 2026
Een uitgebreid overzicht van wereldwijde APT-activiteiten, gebaseerd op ESET-telemetrie en analyses van ervaren dreigingsonderzoekers van ESET.
Q2 2026 – Q3 2026
Een uitgebreid overzicht van wereldwijde APT-activiteiten, gebaseerd op ESET-telemetrie en analyses van ervaren dreigingsonderzoekers van ESET.
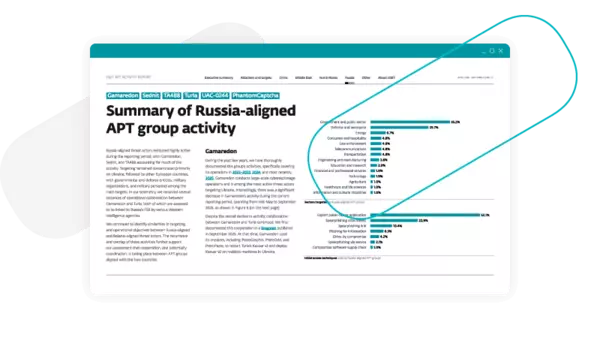
Aan Rusland gelieerde actoren bleven oorlogsdoelen ondersteunen. Ze vielen vooral in Oekraïne overheden, defensieorganisaties en militaire instellingen aan. ESET zag daarnaast dat aan Belarus gelieerde groepen steeds vaker als cyberproxy optraden. Daarbij werd voor het eerst een destructieve aanval door een aan Belarus gelieerde actor gedocumenteerd.
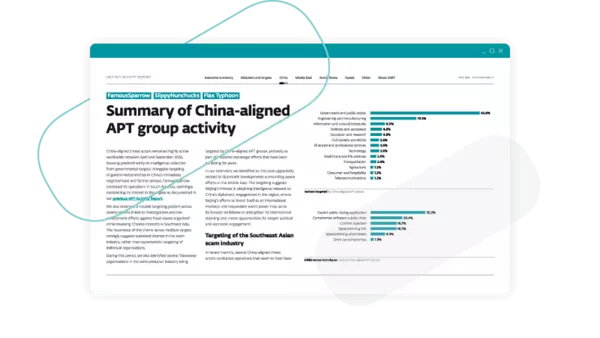
Aan China gelieerde actoren vielen Taiwanese halfgeleiderbedrijven aan. Tegelijk bleven ze informatie verzamelen over overheidsinstanties. ESET zag ook campagnes die samenhingen met bredere acties tegen fraudennetwerken in Zuidoost-Azië. Daaronder vielen door staten gesteunde acties tegen oplichting in Palau en Sri Lanka.
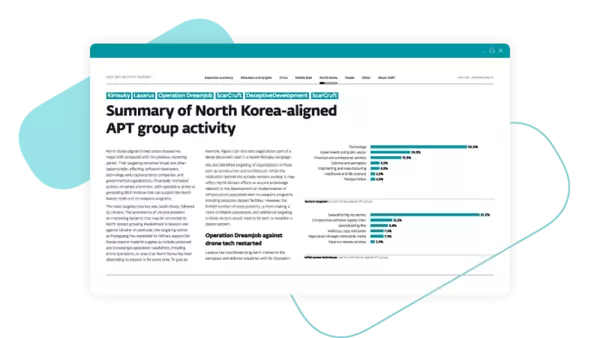
Aan Noord-Korea gelieerde groepen bleven zich richten op technologie, cryptovaluta en ontwikkelaarsomgevingen. Oekraïne kreeg daarbij steeds meer aandacht. Lazarus hervatte aanvallen op organisaties die met drones werken. DeceptiveDevelopment richtte zich daarnaast steeds meer op softwaretoeleveringsketens.
Na een rustigere periode hervatten aan Iran gelieerde groepen hun operaties. Daardoor nam de activiteit van aan het Midden-Oosten gelieerde groepen toe. FilthyFeline en MuddyWater richtten zich op organisaties in Israël. De aan Hamas gelieerde groep Arid Viper verzamelde informatie over een Palestijnse overheidsinstantie.
Het ESET APT Activity Report analyseert opvallende activiteiten van Advanced Persistent Threats (APT-groepen). Experts onderzoeken deze activiteiten. Het rapport geeft inzicht in het wereldwijde dreigingslandschap, op basis van ESET-telemetrie en eigen onderzoek.
Het rapport verschijnt twee keer per jaar. Elke editie geeft inzicht in APT-activiteiten en trends over een afzonderlijke periode van zes maanden.
Het rapport beschrijft APT-campagnes en dreigingen in verschillende regio’s wereldwijd. De nadruk ligt op gebieden met geopolitieke spanningen. Het overzicht laat zien waar ESET-onderzoekers tijdens de verslagperiode belangrijke operaties hebben waargenomen.
De bevindingen steunen op eigen ESET-telemetrie, analyses van experts en praktijkonderzoek door het wereldwijde netwerk van dreigingsonderzoekers van ESET. Voor de analyses gebruiken onderzoekers mogelijk ook honeypots, externe beveiligingsgegevens en gegevens van andere cybersecurityleveranciers. ESET controleert alle gedeelde dreigingsinformatie zorgvuldig vóór publicatie.
De ESET APT Activity Reports analyseren het wereldwijde dreigingslandschap uitgebreid. Daarbij geven de cyberbeveiligingsspecialisten van ESET toelichting en aanbevelingen. Veel van deze experts spreken regelmatig op vakconferenties zoals RSA, Black Hat en Virus Bulletin.
Dankzij de R&D-centra van ESET in Europa, Azië en Noord-Amerika volgen analisten dreigingen dag en nacht. Ze benutten daarbij verschillende tijdzones en locaties om ontwikkelingen in het dreigingslandschap te volgen.
De ESET APT Activity Reports beschrijven activiteiten van geselecteerde APT-groepen die ESET Research tijdens de verslagperiode onderzocht en analyseerde. APT-groepen zijn doorgaans technisch geavanceerde dreigingsactoren. Ze krijgen vaak steun van staten en voeren gerichte cyberaanvallen en spionage uit. Het ESET Threat Report richt zich juist op wijdverspreide cyberdreigingen, ook wel crimeware genoemd. Die aanvallen zijn meestal niet gericht op specifieke doelen en kunnen iedereen treffen.
Het rapport behandelt gedocumenteerde campagnes van dreigingsactoren in geopolitiek gevoelige regio’s wereldwijd. Het gaat om spionagecampagnes, financieel gemotiveerde aanvallen, destructieve operaties en misbruik van zero day-kwetsbaarheden.
Cybersecurityprofessionals, dreigingsanalisten, beslissers op het gebied van IT en beveiliging en iedereen die inzicht wil in de veranderende tactieken, technieken en procedures (TTP’s) van dreigingsactoren wereldwijd.