ESET PROTECT MDR
Zorgt voor continue monitoring, detectie en respons binnen je hele omgeving, zodat je verdachte activiteiten direct ziet en aanpakt.
Continue verificatie, toegang met minimale rechten en een ‘ga uit van een inbreuk’-benadering vormen de basis van een zero trust aanpak. ESET PROTECT maakt deze strategie concreet met geïntegreerde beveiliging, sterke identiteitscontrole en 24/7 managed detectie en respons om risico’s te verkleinen en je organisatie weerbaar te maken.
Hybride werken, cloudservices en samenwerken op afstand maken moderne IT-omgevingen steeds meer verspreid en complex.
Gebruikers, apparaten en data werken niet meer binnen één netwerk. Daardoor worden traditionele beveiligingsgrenzen steeds minder effectief.
Aanvallers richten zich niet meer alleen op netwerken.
Ze maken gebruik van gestolen identiteiten, onbeheerde apparaten en beperkte zichtbaarheid om zich lateraal te verplaatsen en onopgemerkt te blijven. Zo omzeilen ze traditionele perimeterbeveiliging.
Zero trust gebruikt een datagedreven aanpak voor beveiliging. Elke toegangsaanvraag wordt continu gecontroleerd, ongeacht locatie, gebruiker of apparaat.
Dit verkleint risico’s en zorgt voor flexibele bescherming binnen je hele omgeving, gebaseerd op duidelijke zero trust principes.
Behandel elk netwerk als onbetrouwbaar, of het nu lokaal, thuis of in de cloud is.
Geef alleen toegang die nodig is, en alleen zolang dat nodig is.
Zorg dat je altijd klaar bent om beveiligingsincidenten snel te herkennen, te stoppen en op te lossen, zodat de impact beperkt blijft.
Een succesvolle zero trust architectuur vraagt om de juiste combinatie van oplossingen en beleid, met sterke identiteitscontrole, continue monitoring en duidelijke toegangsregels om risico’s te verlagen, data te beschermen en veilig te werken.
Zorgt voor continue monitoring, detectie en respons binnen je hele omgeving, zodat je verdachte activiteiten direct ziet en aanpakt.
Geeft diep inzicht in endpoints, analyseert gedrag en controleert endpoints continu.
Analyseert nieuwe en onbekende dreigingen direct in de cloud.
Versterkt proactieve controle door infrastructuur van aanvallers en nieuwe dreigingen te herkennen en blokkeren.
iedt sterke multifactorauthenticatie om gebruikers te controleren en gegevensdiefstal te voorkomen.
Zorgt dat alleen bevoegde gebruikers toegang hebben tot gevoelige data op apparaten.
Maakt centraal en rolgebaseerd toegangsbeheer mogelijk met consistente handhaving van beleid op endpoints, servers en mobiele apparaten.
24/7 managed detectie en respons met analyse door experts, proactieve dreigingsdetectie en gerichte opvolging.
Meerlaagse endpointbeveiliging om actieve dreigingen te stoppen en te beheersen.
Herkent automatisch kwetsbaarheden en helpt je deze op te lossen.
Beschermt samenwerkingsplatformen tegen phishing, malware en e-mailfraude.
De meerlaagse, AI-aangestuurde cloudbeveiliging van ESET beschermt hybride en multi-OS omgevingen. Zo verklein je het aanvalsoppervlak op endpoints, servers, mailsystemen, mobiele apparaten en cloudapplicaties. Beveiligde browsers en speciale controles blokkeren RDP-aanvallen voordat ze starten.
Gebruik multifactorauthenticatie (MFA) om identiteiten te verifiëren en ongeautoriseerde toegang te voorkomen. Combineer dit met volledige schijfversleuteling om gevoelige data op laptops en werkstations te beschermen.
Automatisch beheer van kwetsbaarheden en updates houdt systemen actueel en beschermd tegen bekende aanvallen. ESET Cloud Office Security beschermt tegen e-mailfraude en phishing.
Centrale beleidsregels vanuit één beheerconsole zorgen voor consistente, rolgebaseerde toegangscontrole op endpoints, servers en mobiele apparaten.
Verkort detectie- en reactietijden tot slechts 6 minuten met ESET MDR, onze 24/7 managed detectie en respons service. Met ESET XDR krijg je volledig inzicht in dreigingen, gedrag en afwijkingen binnen je IT-omgeving.
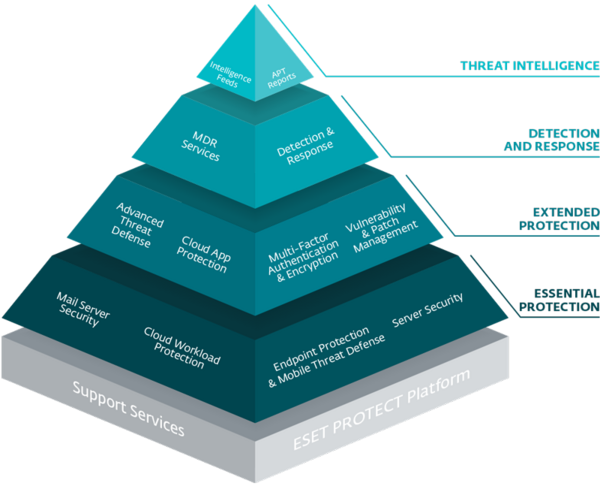
Zero trust versterkt aantoonbaar de weerbaarheid van je organisatie. Moderne zero trust programma’s helpen je risico’s te verlagen, meer inzicht te krijgen en voor te blijven op nieuwe dreigingen.
Continue verificatie en minimale toegangsrechten beperken hoe ver een aanval zich kan verspreiden en verkleinen de impact.
Eenduidige toegangscontrole houdt hybride en multi-cloud omgevingen consistent en vermindert fouten en risico’s.
Zero trust helpt je te voldoen aan wet- en regelgeving en maakt audits en governance overzichtelijker.
Beter inzicht, rapportage en identiteitsbeheer helpen je om verstoringen te voorspellen, op te vangen en snel te herstellen.
jaar ervaring in het voorkomen van dreigingen
Erkend door onafhankelijke tests en toonaangevende analisten
realtime bescherming en sterke lokale ondersteuning
zakelijke klanten wereldwijd
Wereldwijde R&D-centra met toonaangevende securityspecialisten en dreigingsonderzoekers

Zero trust is een beveiligingsmodel waarbij geen enkele gebruiker, apparaat of verbinding standaard wordt vertrouwd. Elke aanvraag wordt continu gecontroleerd voordat toegang wordt gegeven.
Zero trust architectuur is een raamwerk volgens NIST SP 800-207. Het richt zich op identiteit, apparaatstatus, continue monitoring, toegangscontrole en realtime besluitvorming in plaats van traditionele netwerkgrenzen.
Volgens het CISA Zero Trust Maturity Model zijn dit de vijf pijlers:
De basisprincipes voor het ontwerpen van zero trust zijn:
• Continue verificatie –controleer identiteit, apparaatstatus en context continu
• Toegang met minimale rechten –geef alleen toegang die nodig is
• Ga uit van een inbreuk –ga ervan uit dat incidenten kunnen gebeuren
ZTNA geeft veilige, identiteitsgestuurde toegang tot interne applicaties zonder deze bloot te stellen aan het internet. Toegang hangt af van identiteit, apparaatstatus en risico.
De implementatie verloopt doorgaans in de volgende stappen:
Zero trust vraagt om inzicht in datastromen, nieuwe toegangsregels en continue monitoring. Bestaande systemen, verspreide teams en beperkte zichtbaarheid maken dit complexer. ESET helpt dit te vereenvoudigen met geïntegreerde oplossingen.
Ja. Zero trust sluit aan op wet- en regelgeving rond identiteitsbeveiliging, toegangscontrole en monitoring. Het helpt ook bij eisen voor cyberverzekeringen.
Zero trust is een strategie, geen product. Het werkt het best als je technologie en beleid combineert, zoals MFA, versleuteling en XDR.
Goed ingericht verbetert zero trust juist de gebruikservaring. Je krijgt toegang op het juiste moment, met minimale hinder.
Zero trust vraagt om een andere kijk op beveiliging. De nadruk ligt op het beschermen van gegevens en ervoor zorgen dat alleen de juiste mensen en apparaten toegang krijgen. Het inrichten van extra beveiligingscontroles en het monitoren van gebruikers, systemen en gegevens kost in het begin tijd en inspanning. Toch zien de meeste organisaties al binnen enkele weken resultaat door eerst identiteiten en apparaten beter te beveiligen. Daarna breiden zij de beveiliging en automatisering stap voor stap verder uit. Met de juiste oplossingen en automatisering krijgen beveiligingsteams meer controle, beperken zij risico's effectiever en wordt de omgeving op de lange termijn eenvoudiger te beheren.
Zero trust is gebaseerd op drie leidende principes: continue verificatie, toegang met minimale rechten en uitgaan van een inbreuk. Deze principes worden toegepast op de belangrijkste onderdelen van jouw IT-omgeving:
Samen vormen deze principes en aandachtsgebieden een veerkrachtig en flexibel beveiligingsmodel. Zo verklein je risico's, krijg je meer inzicht in je omgeving en zorg je voor consistente bescherming binnen de hele organisatie.