ESET Investigation Lab:
Prijímajte správne rozhodnutia rýchlejšie

Získajte spoľahlivý druhý názor na podozrivé súbory a indikátory. Pomocou vyhľadávania indikátorov IoC a hĺbkovej analýzy v sandboxe lepšie vyhodnocujte hrozby, urýchlite ich vyšetrovanie a prijímajte rozhodnutia s väčšou istotou.
Prečo je druhý názor dôležitý

Protichodné závery

Rôzne nástroje môžu poskytovať odlišné výsledky, takže analytici sa musia rozhodnúť, ktorému záveru veriť. To spomaľuje reakciu na incidenty.

Indikátory bez kontextu

Samotný záver analýzy môže slúžiť ako užitočný signál, no zriedka poskytuje úplný obraz. Na zaistenie vysokej úrovne zabezpečenia a rýchlej reakcie potrebujú tímy podrobnejšie dôkazy a širší kontext.

Ochrana vzoriek

Odosielanie súborov na externú analýzu môže predstavovať riziko pre citlivé vzorky. Bezpečnostné tímy potrebujú spoľahlivé informácie bez kompromisov v oblasti ochrany súkromia.

Premeňte neistotu na rozhodné kroky

Získajte spoľahlivé dôkazy podložené globálnou telemetriou spoločnosti ESET, desaťročiami skúseností v oblasti výskumu hrozieb a internou infraštruktúrou pre analýzu. Prijímajte informované rozhodnutia s istotou a bez toho, aby ste vystavili citlivé vzorky riziku.

ZÍSKAJTE ISTOTU

Overte podozrivú aktivitu na základe telemetrických údajov a informácií o hrozbách spoločnosti ESET a získajte spoľahlivý druhý názor.

ROZHODUJTE SA RÝCHLEJŠIE

Plynulo prejdite od získania doplňujúcich informácií o indikátoroch IoC k podrobnejšej analýze aktivity, aby ste rýchlejšie získali podklady potrebné na vhodnú reakciu.

ODFILTRUJTE NEDÔLEŽITÉ INFORMÁCIE

Odborníci spoločnosti ESET priebežne vyhodnocujú a overujú zistenia, aby boli potvrdené indikátory vždy presné, relevantné a pripravené na použitie.

CHRÁŇTE SÚKROMIE

Analyzujte podozrivé súbory bez toho, aby ste zbytočne sprístupnili citlivé vzorky alebo podrobnosti vyšetrovania.

Ako to funguje

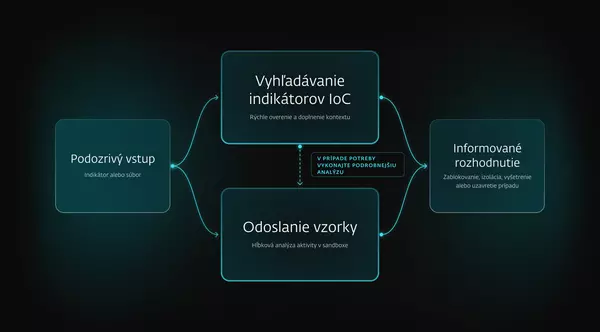
Integrujte službu ESET Threat Intelligence Investigation Lab do svojho existujúceho ekosystému prostredníctvom rozhraní API alebo ju používajte manuálne. Keď upozornenia z externých systémov SIEM, SOAR, XDR alebo TIP vyžadujú overenie, využite funkciu vyhľadávania indikátorov IoC na rýchle posúdenie podozrivých indikátorov na základe telemetrických údajov spoločnosti ESET. V prípade potreby potom odošlite prioritné súbory na podrobnejšiu analýzu aktivity. Na základe výsledkov sa môžete informovane a s istotou rozhodnúť, či hrozbu zablokovať, prešetriť, eskalovať alebo prípad uzavrieť.

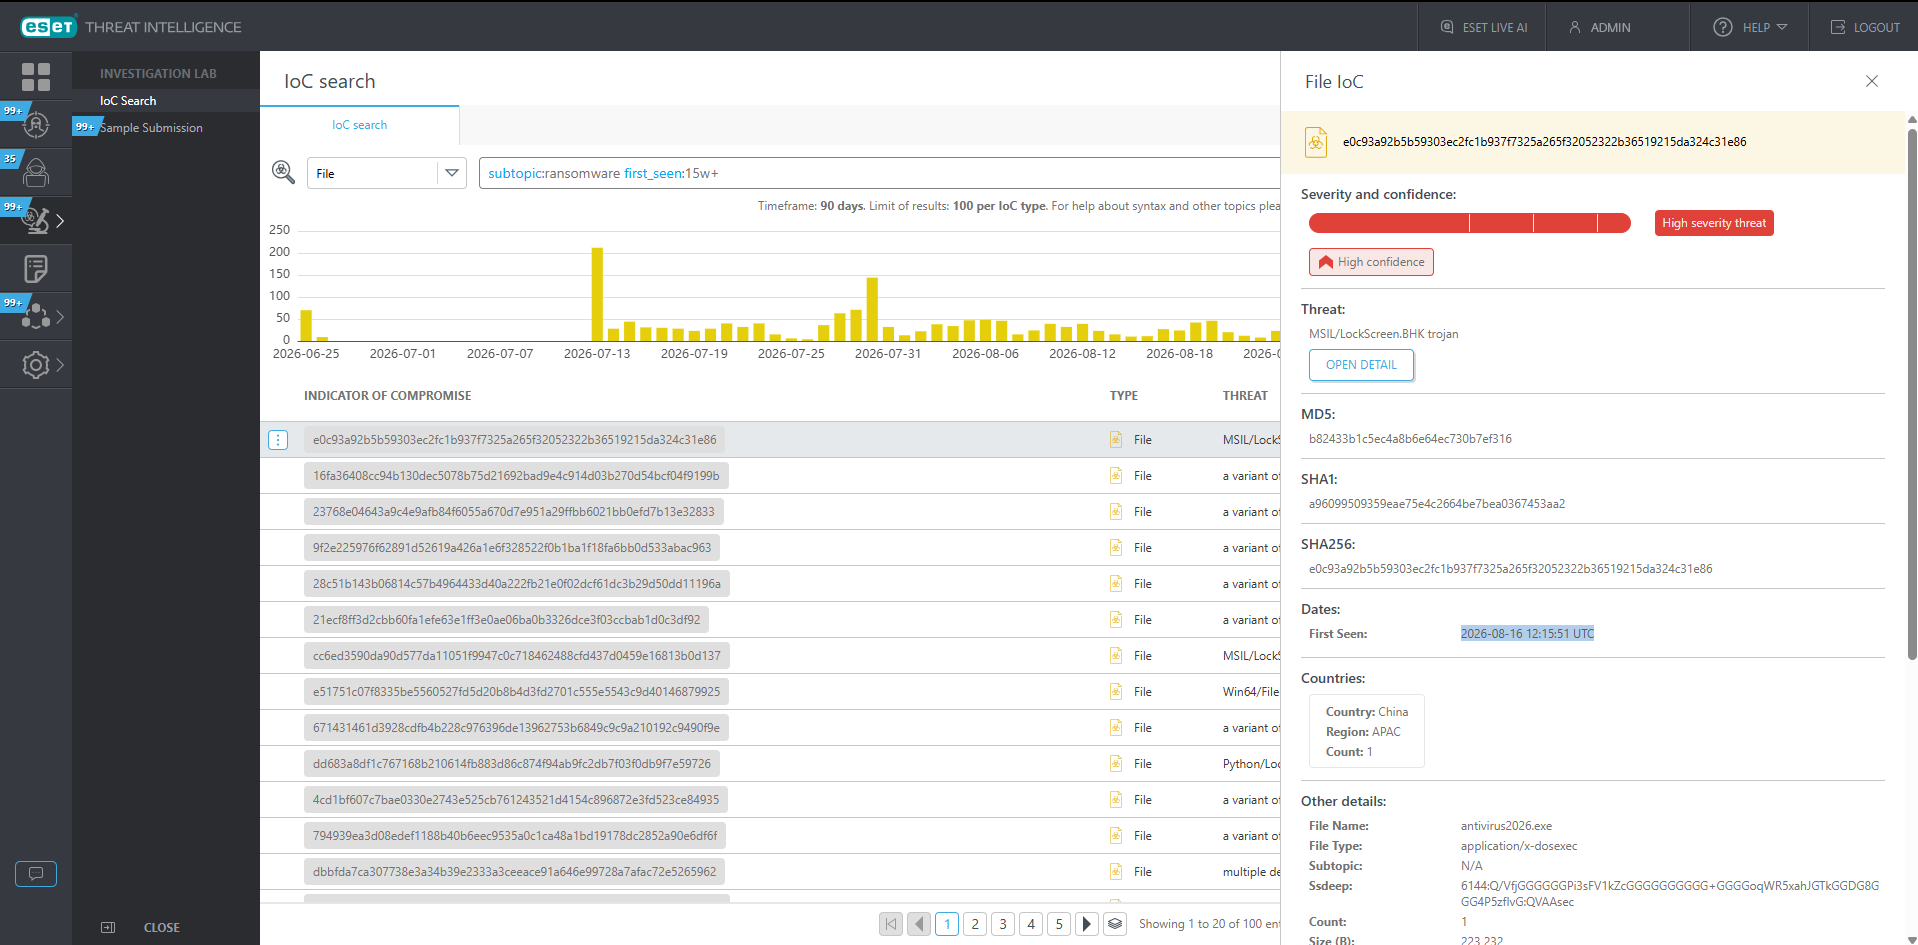
Vyhľadávanie indikátorov IoC

Porovnávajte podozrivé indikátory s telemetrickými údajmi a informáciami o reputácii od spoločnosti ESET, aby ste mohli rýchlo získať dodatočný kontext k upozorneniam, efektívne triediť veľké objemy údajov a určiť, ktoré prípady si vyžadujú ďalšie prešetrenie.

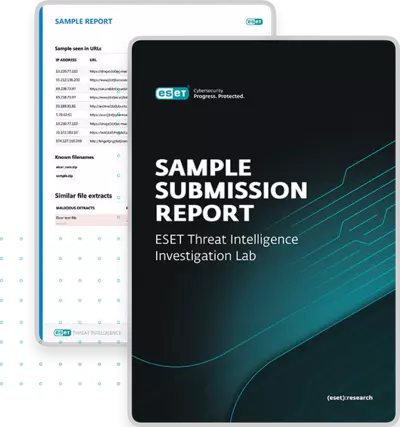
Odosielanie vzoriek

Odošlite podozrivé súbory na hĺbkovú analýzu aktivity v sandboxe a získajte prehľadné výstupy vhodné pre analytikov bez nutnosti spravovať dodatočnú infraštruktúru.

Vyberte si to pravé riešenie pre svoj tím SOC

Investigation Lab

Investigation Lab Advanced

Cieľová skupina

Tímy, ktoré potrebujú spoľahlivý kontext k indikátorom IoC a príležitostnú hĺbkovú analýzu súborov

Tímy s väčším objemom prípadov a pokročilými požiadavkami na analýzu

Plný prístup k API

  • Áno​ ​
  • Áno​

Vyhľadávanie indikátorov IoC (botnety, C&C servery, domény, IP adresy, URL adresy)

1 000 za deň; 5 000 za týždeň

10 000 za deň; 50 000 za týždeň

Pokročilé vyhľadávanie v databáze spoločnosti ESET

  • Áno​ ​
  • Áno​ ​

Odosielanie vzoriek

50 za deň; 250 za týždeň

500 za deň; 2 500 za týždeň

Hĺbková analýza aktivity

  • Áno​ ​
  • Áno​

Prispôsobenie sandboxu​

  • Nie
  • Áno​

Priorita spracovania v sandboxe​ ​

Štandardná​ ​

Vysoká​ ​

Ochrana vzoriek

Štandardná – vzorka je odstránená;
výsledok analýzy a hash zostávajú zachované

Vysoká – vzorka,
výsledok analýzy a hash sú odstránené

Rozšírte pokrytie svojej služby Threat Intelligence

Reporty o APT

Vďaka miliónom senzorov a silnému pokrytiu aj v ťažko dostupných oblastiach poskytuje ESET jasný prehľad o globálnych aj vznikajúcich kybernetických hrozbách.

eCrime reporty

Jasné a prakticky využiteľné informácie o finančne motivovaných operáciách počítačovej kriminality a ekosystémoch malvéru.

Informačné kanály

Dôkladne spracúvané dátové toky v reálnom čase vhodné na automatizáciu a integráciu.

Udržujte si prehľad a buďte o krok vpred

NAJNOVŠIA SPRÁVA O BEZPEČNOSTNÝCH HROZBÁCH

Podrobný pohľad na globálne trendy v oblasti hrozieb, regionálne aktivity skupín APT a vývoj malvéru pozorovaný prostredníctvom telemetrie spoločnosti ESET.

Najnovšia správa o aktivite skupín APT

Najnovšie informácie o aktívnych kampaniach skupín APT na celom svete.

WeLiveSecurity: Najdôležitejšie správy a výskum

Odborné analýzy a komentáre od výskumníkov spoločnosti ESET o najnovších kybernetických hrozbách, objavoch a bezpečnostných trendoch.

ESET Research Podcast: Pohľad na globálne prostredie hrozieb

Pridajte sa k našim analytikom, ktorí diskutujú o atribúcii, nástrojoch a zmenách v globálnej aktivite útočníkov.

Prehľad služby Investigation Lab

Preskúmajte hlavné výhody služby, postupy analýzy a jednotlivé úrovne.

Časté otázky

Čo je Investigation Lab?

Investigation Lab je služba pre bezpečnostných analytikov zameraná na vyšetrovanie incidentov. Kombinuje vyhľadávanie indikátorov IoC s podrobnou analýzou v sandboxe, čím bezpečnostným tímom pomáha overovať podozrivé indikátory a súbory. Poskytuje spoľahlivý druhý názor podložený telemetriou spoločnosti ESET, informáciami o reputácii a dôkazmi o aktivite, čo umožňuje rýchlejšie a istejšie rozhodovanie pri reakcii na incidenty.

Môžem vyhľadávať indikátory IoC bez nutnosti odosielať súbor?

Áno. Funkcie vyhľadávania indikátorov IoC a odosielania vzoriek možno používať nezávisle od seba. IP adresy, domény, URL adresy, hodnoty hash a ďalšie indikátory môžete vyhľadávať a získavať k nim dodatočný kontext bez toho, aby ste museli nahrať vzorku na analýzu.

Sú odoslané vzorky zdieľané verejne?

Nie. Odoslané vzorky sa nikdy nezverejňujú vo verejných komunitách zameraných na zdieľanie malvéru. Uchovávanie a spracovanie vzoriek závisí od zvoleného režimu prístupu a úrovne služby, pričom vyššie úrovne ponúkajú rozšírené možnosti ochrany súkromia.

Nahrádza Investigation Lab platformu na analýzu informácií o hrozbách?

Nie. Služba Investigation Lab je navrhnutá tak, aby dopĺňala vaše existujúce bezpečnostné procesy a pracovné postupy v oblasti informácií o hrozbách. Poskytuje dodatočné možnosti overovania, dopĺňania údajov a analýzy aktivity, ktoré analytikom pomáhajú prijímať informovanejšie rozhodnutia, no nenahrádza širšiu bezpečnostnú infraštruktúru ani platformu na spracúvanie informácií o hrozbách.

Aké typy indikátorov môžem vyhľadávať?

Vyhľadávanie indikátorov IoC podporuje bežné indikátory používané pri bezpečnostných vyšetrovaniach vrátane domén, IP adries, URL adries, botnetov, infraštruktúry C&C a ďalších prvkov súvisiacich s hrozbami. Výsledky pomáhajú dopĺňať kontext bezpečnostných upozornení, urýchľovať triedenie incidentov a identifikovať aktivity, ktoré si vyžadujú podrobnejšiu analýzu.

Kedy je vhodné odoslať súbor na analýzu v sandboxe?

Odoslanie súboru je ideálne v prípadoch, keď samotné doplnenie informácií prostredníctvom indikátorov IoC neposkytuje dostatočný kontext alebo keď potrebujete hlbší pohľad na správanie súboru. Analýza v sandboxe pomáha odhaliť škodlivú aktivitu, reťazce vykonaných akcií, sieťovú komunikáciu a ďalšie indikátory správania, ktoré podporujú informované rozhodovanie.

Ako môžem integrovať Investigation Lab do svojich aktuálnych procesov?

Investigation Lab možno používať manuálne prostredníctvom používateľského rozhrania alebo ho integrovať do existujúcich procesov tímu SOC prostredníctvom rozhraní API. Bezpečnostným tímom to umožňuje získavať dodatočný kontext k bezpečnostným upozorneniam priamo v platformách SIEM, SOAR, XDR a TIP, automatizovať vyšetrovanie incidentov a urýchliť reakciu na ne.

SPOJTE SA S NAMI

Chcete sa dozvedieť viac? Zanechajte nám svoje kontaktné údaje a my sa vám ozveme s ďalšími informáciami. Radi vás prevedieme demo verziou, prediskutujeme s vami overenie konceptu alebo zodpovieme akékoľvek otázky.