ESET APT Report
4. čtvrtletí 2025 — 1. čtvrtletí 2026
Přehled aktivit globálních skupin APT za období Q4 2025 až Q1 2026. Vychází z telemetrie společnosti ESET a analýz předních výzkumníků hrozeb z ESETu.
4. čtvrtletí 2025 — 1. čtvrtletí 2026
Přehled aktivit globálních skupin APT za období Q4 2025 až Q1 2026. Vychází z telemetrie společnosti ESET a analýz předních výzkumníků hrozeb z ESETu.
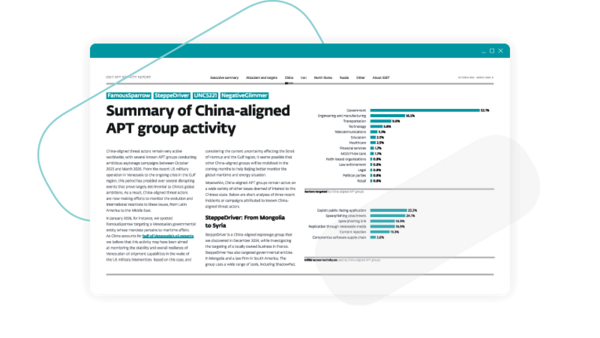
Skupiny napojené na Čínu se zaměřily na Venezuelu, Sýrii, Kambodžu, Panamu, státy Perského zálivu a Jižní Koreu. Soustředily se na monitorování námořních aktivit, zájmy spojené s poválečnou obnovou a strategické technologie, včetně umělé inteligence a robotiky. Tyto aktivity odpovídají dlouhodobým ekonomickým a bezpečnostním prioritám Pekingu.
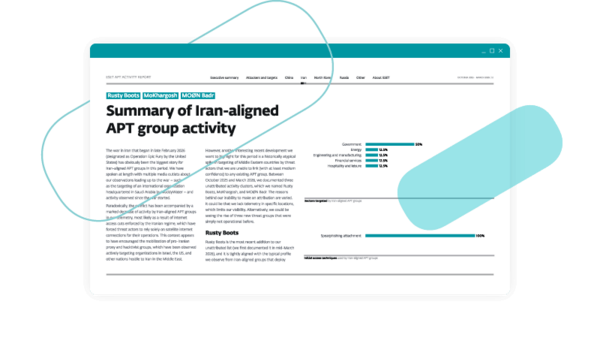
Během konfliktu v roce 2026 aktivita APT skupin napojených na Írán klesla kvůli omezenému internetovému připojení. Naopak aktivita proxy skupin výrazně vzrostla. Společnost ESET zaznamenala útoky zaměřené na Izrael, včetně nasazení destruktivního malwaru typu wiper. Ve Spojených arabských emirátech útočníci kompromitovali obrannou společnost a spyware pro Android cílil na arabsky mluvící uživatele.
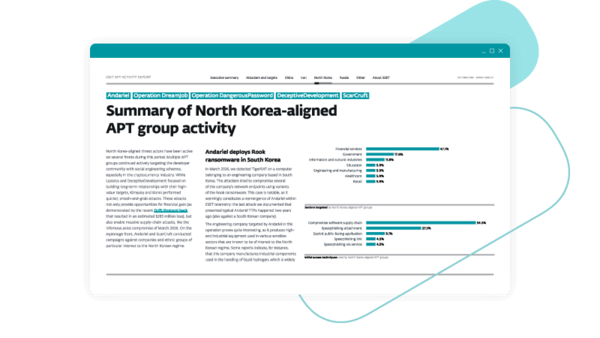
Skupiny napojené na Severní Koreu se prostřednictvím technik sociálního inženýrství zaměřily na vývojáře a firmy z kryptoměnového sektoru. Společnost ESET navíc zaznamenala útok skupiny Andariel v Jižní Koreji, při němž útočníci nasadili malware TigerRAT a pokusili se nasadit ransomware proti inženýrské společnosti působící v oblasti vodíkových a jaderných technologií.
Aktéři spojovaní s Ruskem se znovu zaměřili na Ukrajinu. Skupina Sednit útočila na organizace z oblasti armády, dronových technologií a logistiky. Skupina Sandworm mezitím zesílila své destruktivní útoky: nasadila nové typy malwaru určeného k mazání dat (wiperů) a zaútočila také na polskou energetickou společnost. Jejich aktivita se navíc rozšířila i na regionální podpůrné sítě, které pomáhají ukrajinské obraně.
ESET APT Activity Report přináší odborný rozbor významných aktivit skupin APT – pokročilých perzistentních hrozeb. Zpráva nabízí aktuální přehled globálního prostředí kybernetických hrozeb založený na telemetrii společnosti ESET a jejím vlastním výzkumu.
Zpráva je publikována dvakrát ročně a mapuje aktivity i trendy skupin APT ve dvou samostatných pololetních obdobích každého roku.
Zpráva mapuje kampaně skupin APT a související hrozby napříč regiony celého světa, se zaměřením na hlavní geopolitická ohniska. Pokrytí vychází z oblastí, kde výzkumníci společnosti ESET během sledovaného období zaznamenali významné aktivity.
Závěry zprávy vycházejí z vlastní telemetrie společnosti ESET, expertních analýz a šetření z reálného prostředí, která provádí globální síť výzkumníků hrozeb společnosti ESET. Analýzy mohou využívat také další zdroje, například honeypoty, externí bezpečnostní feedy nebo data od jiných dodavatelů kyberbezpečnostních řešení. Veškeré zveřejňované informace jsou před publikací důkladně ověřeny.
Zprávy ESET APT Activity Report přinášejí hloubkové analýzy globálního prostředí hrozeb, obohacené o komentáře a doporučení týmu předních specialistů ESET na kybernetickou bezpečnost, kteří jsou uznávanými řečníky na konferencích, jako jsou RSA, Black Hat či Virus Bulletin.
Díky výzkumným centrům v Evropě, Asii a Severní Americe poskytují analytici ESET nepřetržité pokrytí a reagují na hrozby v reálném čase napříč časovými pásmy.
ESET APT Activity Reports nabízejí přehled aktivit vybraných skupin APT, tedy pokročilých perzistentních hrozeb, které ESET Research během sledovaného období zkoumal a analyzoval. Tyto skupiny obvykle představují vysoce sofistikované aktéry, často podporované státy, kteří se soustředí na cílené kybernetické útoky a špionáž. Oproti tomu threat reporty se věnují plošně rozšířeným kybernetickým hrozbám (takzvanému crimewaru), které zpravidla nejsou cílené na konkrétní oběti, a mohou proto zasáhnout prakticky kohokoli.
Zpráva mapuje zdokumentované kampaně aktérů hrozeb v hlavních geopoliticky citlivých oblastech po celém světě. Věnuje se špionážním kampaním, finančně motivovaným útokům, destruktivním operacím i zneužívání dosud neopravených zranitelností typu zero-day.
Je určena profesionálům v oblasti kybernetické bezpečnosti, analytikům hrozeb, osobám s rozhodovací pravomocí v IT a bezpečnosti i všem, kteří se chtějí zorientovat ve vývoji taktik, technik a postupů (TTPs) používaných globálními aktéry hrozeb.