ESET PROTECT MDR
Služba zajišťuje nepřetržité monitorování, detekci a reakci napříč prostředím. Pomáhá odhalit podezřelou aktivitu a reagovat na ni včas.
Model Zero Trust stojí na třech principech: neustálém ověřování, nejnižších oprávněních a předpokladu narušení bezpečnosti. ESET PROTECT pomáhá tyto principy převést do praxe díky jednotné ochraně, silnému ověřování identity a nepřetržité službě detekce a reakce MDR, která posiluje odolnost celé firmy.
Hybridní práce, cloudové služby a vzdálená spolupráce rozšířily firemní IT daleko za hranice jedné sítě.
Uživatelé, zařízení i data dnes fungují v kanceláři, doma, v cloudu i na cestách. Tradiční rozsah bezpečnostních řešení proto už nestačí.
Útočníci necílí jen na síť. Využívají kompromitované identity, nespravovaná zařízení a slepá místa v dohledu.
Díky tomu se mohou volně pohybovat napříč celým prostředím bez odhalení a snadno obcházet tradiční zabezpečení.
Zero Trust chrání přístup na základě dat a kontextu. Každý požadavek se průběžně ověřuje bez ohledu na to, odkud přichází, kdo jej zadává nebo jaké zařízení používá.
Tím se snižuje riziko útoku a firmy získávají konzistentní ochranu napříč celým prostředím.
V modelu nulové důvěry jsou všechny přístupy nedůvěryhodné, ať už pochází z lokální sítě, z domova nebo z cloudu.
Podle principu Zero Trust udělujeme přístup jen v rozsahu, který je pro daný úkol skutečně potřeba, a jen na dobu nezbytně nutnou.
Zero Trust počítá s tím, že k bezpečnostnímu incidentu prostě může dojít. Vždy jsme tak připravení na rychlou detekci, reakci a omezení dopadů útoku.
Úspěšná architektura Zero Trust vyžaduje správnou kombinaci technologií, pravidel a procesů. ESET pomáhá propojit ověřování identity, ochranu zařízení, nepřetržité monitorování a řízení přístupu do jednoho funkčního bezpečnostního modelu.
Služba zajišťuje nepřetržité monitorování, detekci a reakci napříč prostředím. Pomáhá odhalit podezřelou aktivitu a reagovat na ni včas.
XDR komponenta poskytuje detailní přehled o chování koncových zařízení. Pomáhá průběžně ověřovat jejich stav, odhalit anomálie a analyzovat podezřelé aktivity.
Řešení analyzuje nové a neznámé hrozby v cloudu. Pomáhá zastavit škodlivé soubory dříve, než zasáhnou firmu.
Zpravodajství o hrozbách posiluje proaktivní ochranu díky informacím o infrastruktuře útočníků, nových kampaních a vyvíjejících se hrozbách.
Řešení poskytuje vícefaktorové ověřování, které chrání uživatelské účty před zneužitím přihlašovacích údajů.
Šifrování chrání citlivá data na pracovních koncových zařízeních. Přístup k nim mají pouze autorizovaní uživatelé.
Platforma umožňuje centrálně spravovat politiky, role a oprávnění napříč koncovými zařízeními, servery i mobilními zařízeními.
Služba zajišťuje nepřetržité monitorování, detekci a reakci napříč prostředím. Pomáhá odhalit podezřelou aktivitu a reagovat na ni včas.
Řešení chrání koncová zařízení ve více vrstvách a pomáhá izolovat i zastavit aktivní hrozby.
Pokročilá ochrana automaticky vyhledává zranitelnosti a pomáhá opravovat slabá místa, která by útočníci mohli zneužít.
Služba chrání cloudová pracovní prostředí před phishingem, malwarem a napadením firemních e-mailů.
Cloudová ochrana ESET s podporou umělé inteligence pokrývá hybridní prostředí s různými operačními systémy. Pomáhá snížit útočnou plochu na koncových zařízeních, serverech, poštovních systémech, mobilních zařízeních i v cloudových aplikacích.
Zabezpečené prohlížeče a specializované bezpečnostní prvky pomáhají blokovat útoky na vzdálený přístup včetně RDP.
Vícefaktorové ověřování pomáhá zabránit ukradení účtu a neoprávněnému přístupu. V kombinaci s šifrováním disků chrání citlivá data na noteboocích a pracovních stanicích u běžných uživatelů i správců.
Automatizovaná správa zranitelností a záplat firemní systémy chrání před známými exploity.
ESET Cloud Office Security zároveň chrání firemní e-mail a cloudová pracovní prostředí před phishingem, malwarem a útoky typu BEC.
Centralizované politiky v platformě ESET PROTECT pomáhají nastavit konzistentní řízení přístupu podle rolí. Organizace tak může lépe kontrolovat, kdo má přístup k systémům, datům a aplikacím.
ESET MDR poskytuje nepřetržitou detekci a reakci. V kombinaci s technologiemi XDR pomáhá bezpečnostním týmům získat přehled o hrozbách, chování uživatelů a anomáliích v IT prostředí.
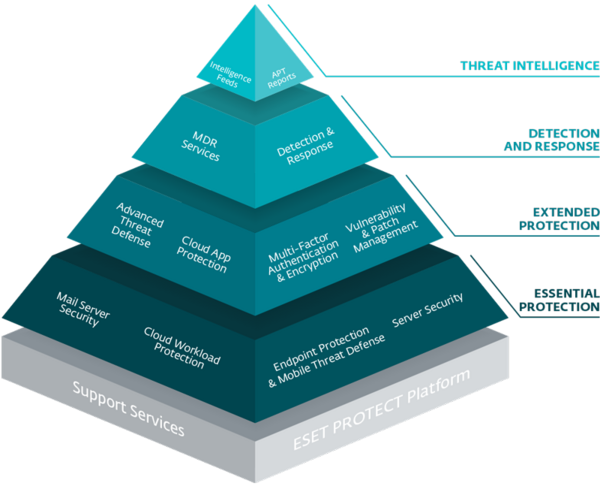
Zero Trust pomáhá firmám snížit rizika, zlepšit bezpečnostní přehled a lépe chránit data, uživatele i zařízení. Buduje architekturu bezpečnosti v prostředích, kde se práce odehrává v kanceláři, doma, v cloudu i na cestách.
Neustálé ověřování a přístup s nejnižšími oprávněními omezují pohyb útočníka v síti. Pokud k incidentu dojde, firma může rychleji reagovat a okamžitě snížit rozsah škod.
Jednotné řízení přístupu pomáhá zachovat kontrolu nad hybridními a cloudovými pracovními prostředími. Snižuje riziko chybných konfigurací a hrozeb.
Principy Zero Trust podporují požadavky na ochranu identity, řízení přístupu, šifrování, monitorování a reakci na incidenty. To usnadňuje správu bezpečnosti i přípravu na audity.
Lepší viditelnost, reportování a správa identit pomáhají firmě incidentům předcházet, rychleji je zvládnout a obnovit běžný provoz.
let zkušeností v ochraně před kybernetickými hrozbami
vysoká hodnocení od předních nezávislých testovacích organizací a analytiků
nepřetržitá ochrana v reálném čase a silná lokální podpora
firemních zákazníků po celém světě
výzkumných a vývojových center po celém světě

Zero Trust je bezpečnostní model, který nepovažuje žádného uživatele, zařízení ani připojení za automaticky důvěryhodné. Každý požadavek na přístup musí být ověřen, autorizován a průběžně vyhodnocován.
Architektura Zero Trust je rámec popsaný ve standardu NIST SP 800-207. Místo tradičního síťového perimetru se zaměřuje na identitu, stav zařízení, řízení přístupu, průběžné monitorování a rozhodování v reálném čase.
Podle modelu vyspělosti CISA má Zero Trust těchto pět pilířů:
Zero Trust stojí na těchto principech:
Zero Trust Network Access, zkráceně ZTNA, poskytuje bezpečný přístup k interním aplikacím podle identity, stavu zařízení a aktuálního rizika.
Na rozdíl od tradičního přístupu se nerozhoduje podle toho, kde se uživatel nachází v síti. Interní aplikace tak nemusí být přímo vystavené veřejnému internetu.
Implementace obvykle probíhá v těchto krocích:
Zero Trust vyžaduje přehled o datech, uživatelích, zařízeních, aplikacích a tocích informací. Firmy musí nově nastavit řízení přístupu, ověřování zařízení a nepřetržité monitorování.
Složitost zvyšují starší systémy a nízká přehlednost. Platformy jako ESET pomáhají zjednodušit zavádění díky integrovanému MFA, ochraně koncových zařízení, XDR a MDR.
Ano. Zero Trust podporuje požadavky zákonů a vyhlášek, které se týkají ochrany identity, řízení přístupu, šifrování, monitorování a reakce na incidenty. Pomáhá také posílit připravenost na kybernetické pojištění, zejména v odvětvích s vyšším rizikem, jako jsou finance, zdravotnictví nebo technologie.
Zero Trust není jedno řešení. Je to bezpečnostní strategie. Funguje nejlépe tehdy, když technologie, pravidla a procesy spolupracují. Typicky zahrnuje MFA, šifrování, EDR/XDR, správu mobilních zařízení, řízení přístupu a nástroje pro správu bezpečnostních politik.
Nemusí. Pokud je architektura Zero Trust navržena správně, může uživatelský zážitek zlepšit.
Uživatelé dostanou správný přístup ve správný čas. Ověřování probíhá podle kontextu a rizika, takže bezpečnostní kontroly nemusejí zbytečně brzdit běžnou práci.
Zavedení modelu Zero Trust znamená změnit pohled na bezpečnost. Organizace se soustředí na ochranu dat a na to, aby k nim měli přístup pouze správní uživatelé a důvěryhodná zařízení.
První kroky obvykle zahrnují posílení identity, zavedení MFA, kontrolu stavu zařízení a základní monitoring. Poté lze postupně rozšiřovat automatizaci, pokrytí i bezpečnostní politiky.
Se správnými nástroji získají bezpečnostní týmy lepší kontrolu, sníží rizika a zjednoduší správu prostředí.
Zero Trust kombinuje neustálé ověřování, zavedení nejnižších oprávnění a předpoklad narušení. Tyto principy se uplatňují napříč klíčovými oblastmi IT prostředí:
Tyto oblasti společně tvoří bezpečnostní architekturu, která snižuje rizika, zlepšuje přehled a pomáhá zajistit konzistentní ochranu celé firmy.